





BitMEX repousse la tentative de piratage du groupe Lazarus, expose les adresses IP des pirates et les failles opérationnelles


- BitMEX a bloqué une tentative de piratage du groupe Lazarus initiée par une fausse offre sur LinkedIn.
- Les pirates ont utilisé du code malveillant dans un dépôt GitHub pour tenter de tromper un employé de BitMEX.
- BitMEX a découvert des journaux Supabase exposés contenant de vraies adresses IP, des noms d'utilisateurs et des machines infectées.
BitMEX a levé le voile sur une tentative de piratage échouée par le groupe Lazarus, exposant les erreurs négligentes d'un collectif longtemps lié à l'unité de cyber guerre de Corée du Nord.
Selon un article de blog publié par BitMEX vendredi, l'équipe a désormais mis en place un système de surveillance interne pour détecter d'autres infections et potentiellement attraper de futures erreurs de sécurité opérationnelle.
Tout a commencé lorsqu’un employé de BitMEX a été contacté sur LinkedIn avec une proposition de travailler sur un projet de marché aux NFT fictif, mais l’offre correspondait à une tactique de phishing connue utilisée par Lazarus, si bien que l’employé l’a immédiatement signalée, déclenchant une enquête complète.
L'équipe de sécurité de BitMEX a accédé à un dépôt GitHub partagé par l'attaquant, qui contenait un projet Next.js/React. Mais enfoui à l'intérieur se trouvait du code conçu pour inciter l'employé à exécuter unknowingly une charge malveillante sur son système. L'équipe n'a pas exécuté le code, elle est passée directement à l'analyse.
BitMEX dissèque le logiciel malveillant, trouve les empreintes de Lazarus
Dans le dépôt, les ingénieurs de BitMEX ont recherché le terme eval, un signal d'alarme courant dans les logiciels malveillants. Une ligne de code avait été commentée, mais elle révélait toujours l'intention. Si elle avait été active, elle aurait contacté « hxxp://regioncheck[.]net/api/user/thirdcookie/v3/726 » pour récupérer un cookie et l'exécuter. Ce domaine avait précédemment été lié à Lazarus par Unit 42 de Palo Alto Networks, une équipe qui suit les activités cyber de la RPDC depuis des années.
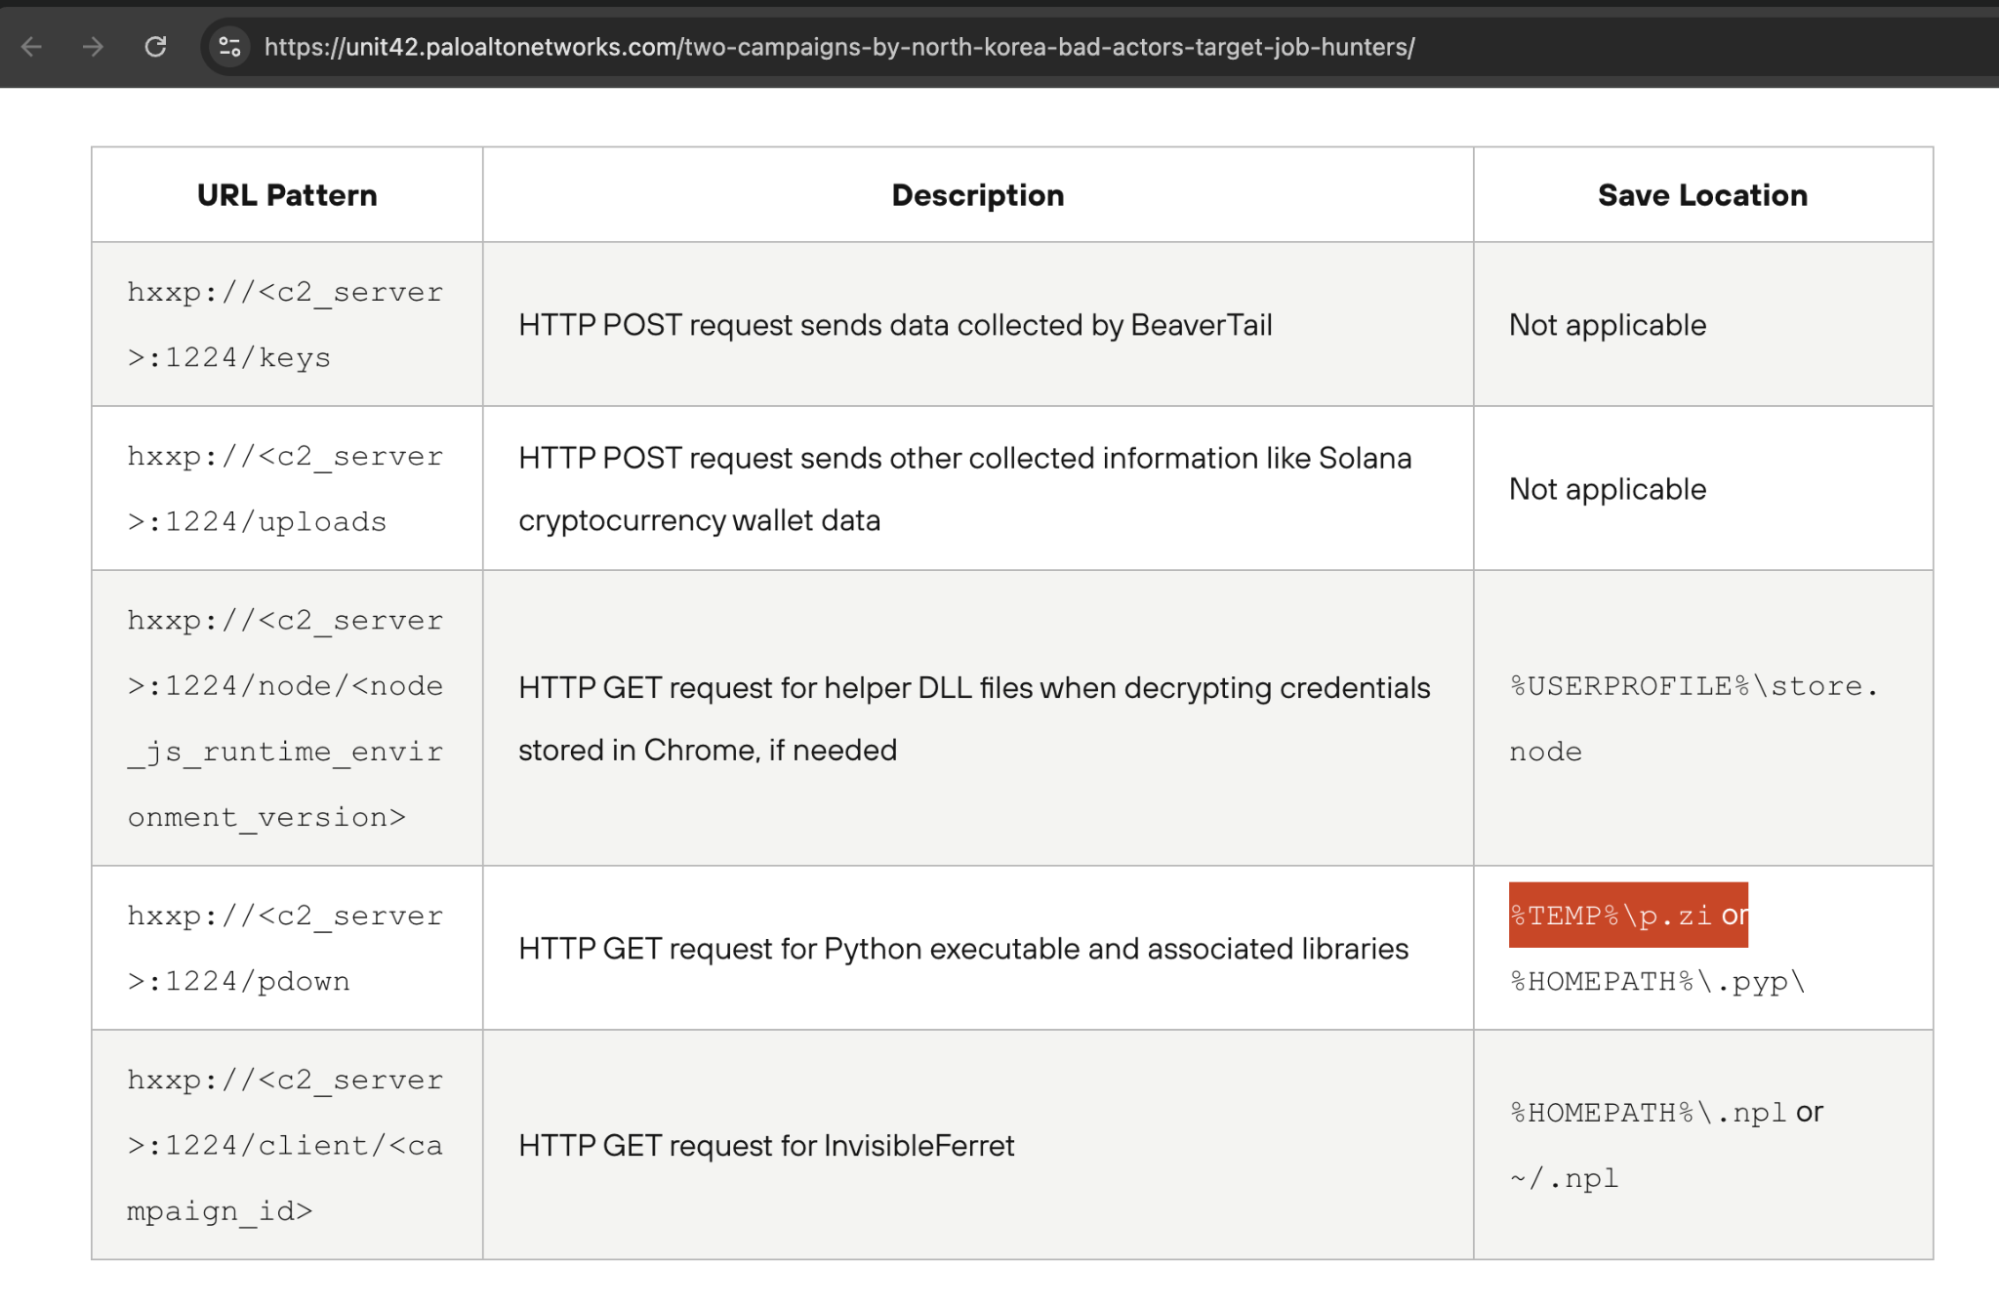
Une autre ligne était active. Elle envoyait une requête à « hxxp://fashdefi[.]store:6168/defy/v5 » et exécutait la réponse. BitMEX a récupéré manuellement ce JavaScript et a constaté qu’il était fortement obfusqué. En utilisant webcrack, un outil de désobfuscation de code, l’équipe aurait retiré les couches. La sortie finale était désordonnée mais lisible, car elle ressemblait à trois scripts différents fusionnés en un seul.
Une partie du code contenait des identifiants pour des extensions Chrome, ce qui pointe généralement vers des logiciels malveillants de vol d'identifiants. Une chaîne, p.zi, ressemblait à d'anciens logiciels malveillants de Lazarus utilisés dans la campagne BeaverTail, une autre opération précédemment documentée par Unit 42. BitMEX a décidé de ne pas réanalyser le composant BeaverTail, car il était déjà public.
À la place, ils se sont concentrés sur une autre découverte : le code se connectait à une instance Supabase. Supabase est une plateforme backend pour les développeurs, un peu comme Firebase. Le problème ? Les développeurs de Lazarus ne l’ont pas sécurisée. Lorsque BitMEX l’a testée, ils ont pu accéder à la base de données directement — sans connexion ni protection.
Les pirates exposent les journaux des appareils infectés et leurs propres adresses IP
La base de données Supabase contenait 37 journaux de machines infectées. Chaque entrée affichait le nom d'utilisateur, le nom d'hôte, le système d'exploitation, l'adresse IP, la géolocalisation et l'horodatage. BitMEX a remarqué des schémas : certains appareils apparaissaient à plusieurs reprises, se distinguant comme des machines de développement ou de test. Le format de nommage de la plupart des noms d'hôtes suivait une structure 3-XXX.
De nombreuses adresses IP provenaient de fournisseurs de VPN. Un utilisateur, « Victor », se connectait souvent via Touch VPN. Un autre, « GHOST72 », utilisait Astrill VPN. Mais Victor a fait une erreur. Une entrée qui lui était liée avait une adresse IP différente — 223.104.144.97, une adresse résidentielle à Jiaxing, Chine, sous China Mobile. Ce n'était pas un VPN. C'était très probablement la véritable adresse IP d'un opérateur de Lazarus. BitMEX l'a signalée comme une grave erreur opérationnelle.
BitMEX a ensuite construit un outil pour continuer à sonder la base de données Supabase. Depuis le 14 mai, l'outil a collecté 856 entrées de la base de données, qui remonte au 31 mars. Parmi celles-ci, il y avait 174 combinaisons uniques de noms d'utilisateur et de noms d'hôte. Le système fonctionne désormais en continu, à la recherche de nouvelles infections ou de nouvelles erreurs de la part des attaquants.
En examinant les horodatages, BitMEX a constaté que l'activité de Lazarus diminue entre 8h et 13h UTC, soit 17h à 22h à Pyongyang. Cela correspond à un horaire de travail structuré, fournissant une preuve supplémentaire que le groupe n'est pas composé de simples hackers freelances, mais d'une équipe organisée.
L'équipe de sécurité confirme le schéma de Lazarus et la division interne
Le groupe Lazarus a une histoire connue d'attaques d'ingénierie sociale. Dans des incidents antérieurs comme la brèche de Bybit, ils ont trompé un employé de Safe Wallet pour qu'il exécute un fichier malveillant. Cela leur a donné un accès initial.
Ensuite, une autre partie de l'équipe a pris le relais, a accédé à l'environnement AWS et a modifié le code front-end pour voler des cryptomonnaies depuis des portefeuilles froids. BitMEX a déclaré que ce schéma montre que le groupe est probablement divisé en plusieurs équipes : certaines effectuant le phishing de base, d'autres gérant les intrusions avancées une fois l'accès obtenu.
BitMEX a écrit : « Au cours des dernières années, il semble que le groupe se soit divisé en plusieurs sous-groupes qui ne sont pas nécessairement de la même sophistication technique. » L'équipe de sécurité a déclaré que cette campagne suivait le même modèle. Le message initial sur LinkedIn était simple, le dépôt GitHub était amateur.
Mais le script d'exploitation post-intrusion montrait bien plus de compétence, clairement construit par quelqu'un de plus expérimenté. Après avoir désobfusqué le logiciel malveillant, BitMEX a pu extraire des Indicateurs de Compromission (IoCs) et les alimenter dans leurs systèmes internes.
Ils ont renommé les variables, nettoyé le script et analysé son fonctionnement. La partie initiale du code était nouvelle et selon les rapports envoyait directement les données système (nom d'utilisateur, adresse IP, etc.) dans Supabase, facilitant ainsi le suivi… pour quiconque trouvait la base de données ouverte.
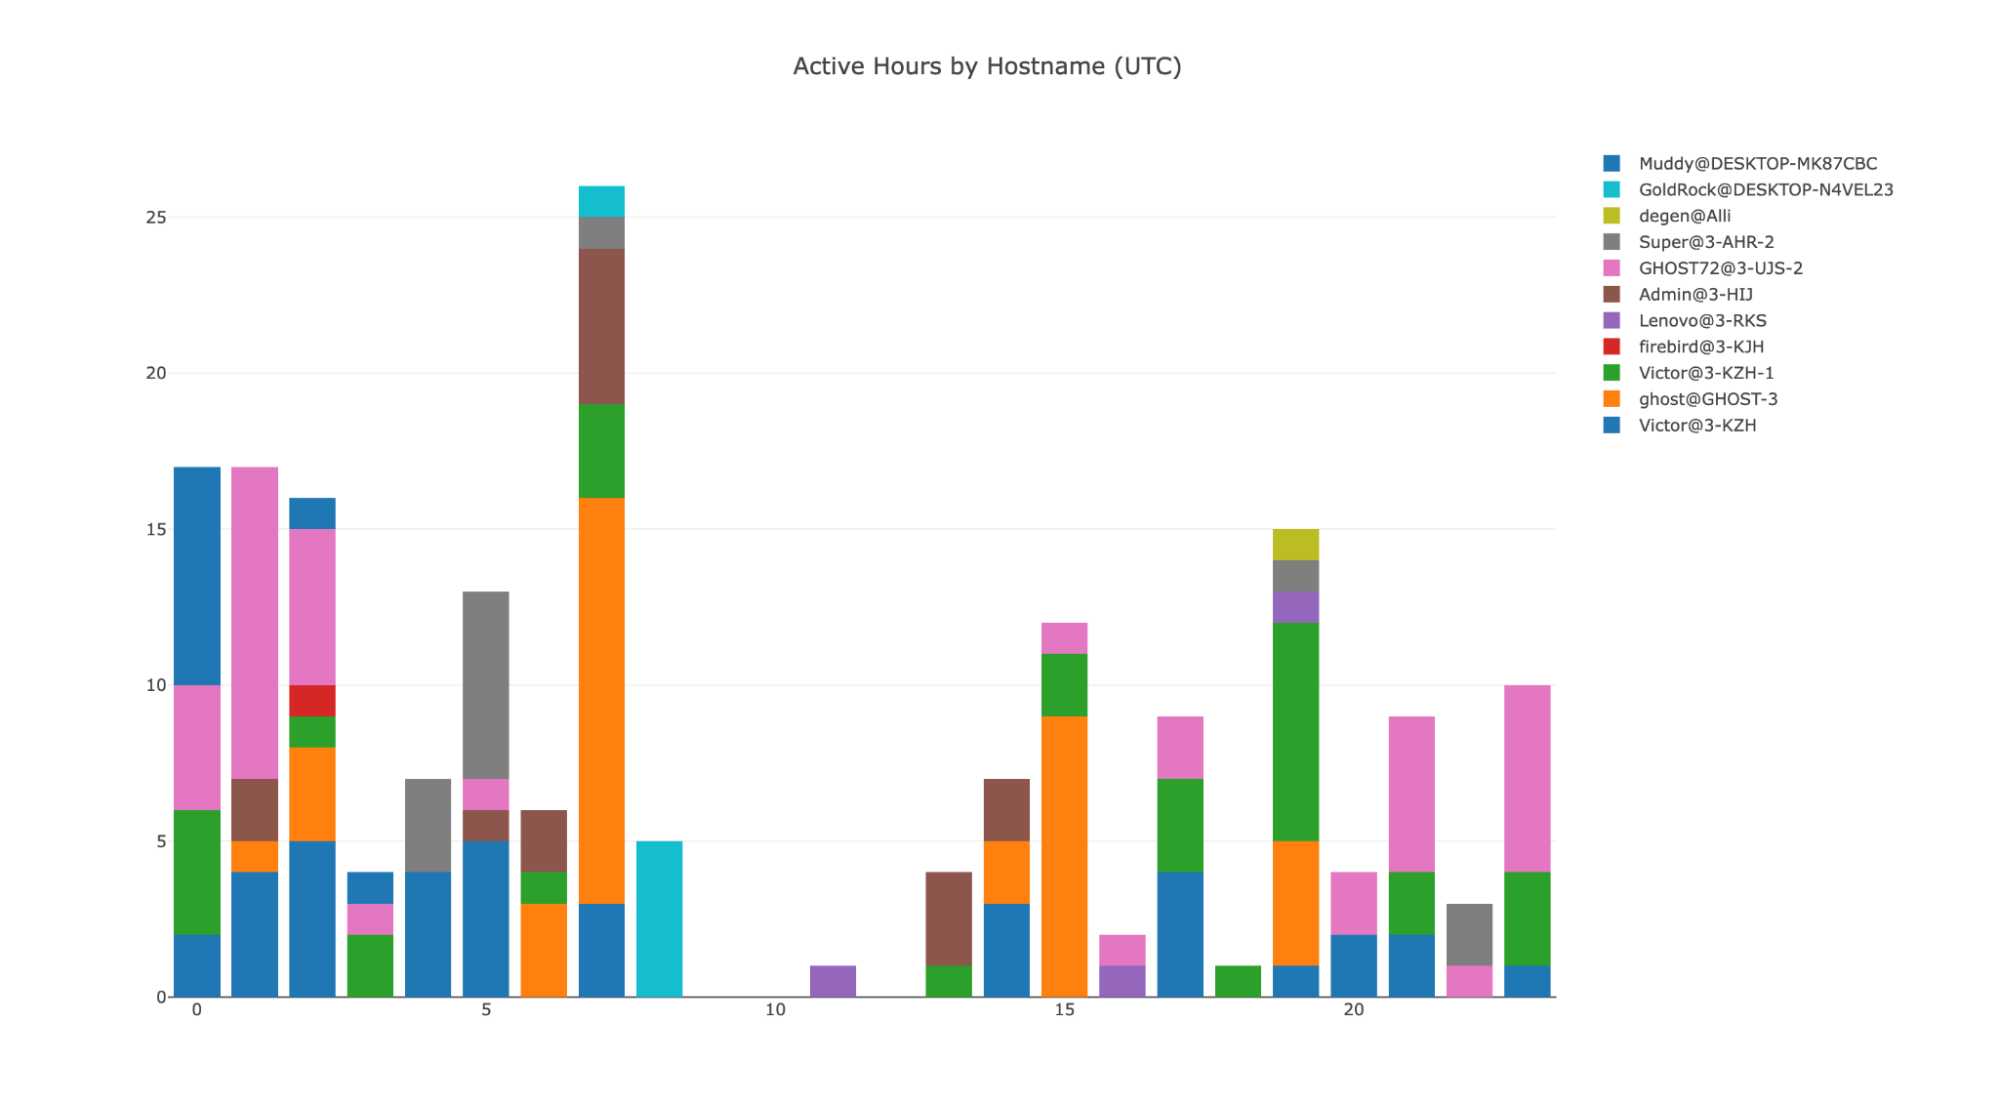
BitMEX a également identifié les machines utilisées lors du développement. Des exemples incluaient Victor@3-KZH, qui était utilisé avec Touch VPN et China Mobile. D'autres comme GHOST72@3-UJS-2 et Super@3-AHR-2 utilisaient un mélange d'Astrill, Zoog et Hotspot Shield. Les journaux montraient même des comptes utilisateurs comme Admin@3-HIJ, Lenovo@3-RKS, GoldRock@DESKTOP-N4VEL23 et Muddy@DESKTOP-MK87CBC. Il s'agissait très probablement d'environnements de test mis en place par les attaquants.
Si vous lisez ceci, vous êtes déjà en avance. Restez ainsi grâce à notre newsletter.
Avertissement. Les informations fournies ne constituent pas des conseils en matière d'investissement. Cryptopolitan.com ne saurait être tenue responsable des investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement de mener vos propres recherches et/ou de consulter un professionnel qualifié avant de prendre toute décision d'investissement.

Jai Hamid
Jai Hamid couvre les cryptomonnaies, les marchés boursiers, la technologie, l'économie mondiale et les événements géopolitiques qui affectent les marchés depuis 6 ans. Elle a travaillé avec des publications axées sur la blockchain, notamment AMB Crypto, Coin Edition et CryptoTale, sur des analyses de marché, des entreprises majeures, la réglementation et les tendances macroéconomiques. Elle est diplômée de la London School of Journalism et a partagé à trois reprises des analyses du marché des cryptomonnaies sur l'une des principales chaînes de télévision d'Afrique.









