





Las víctimas perdieron 2.370 millones de dólares en 121 hackeos cripto en el primer semestre de 2025: SlowMist


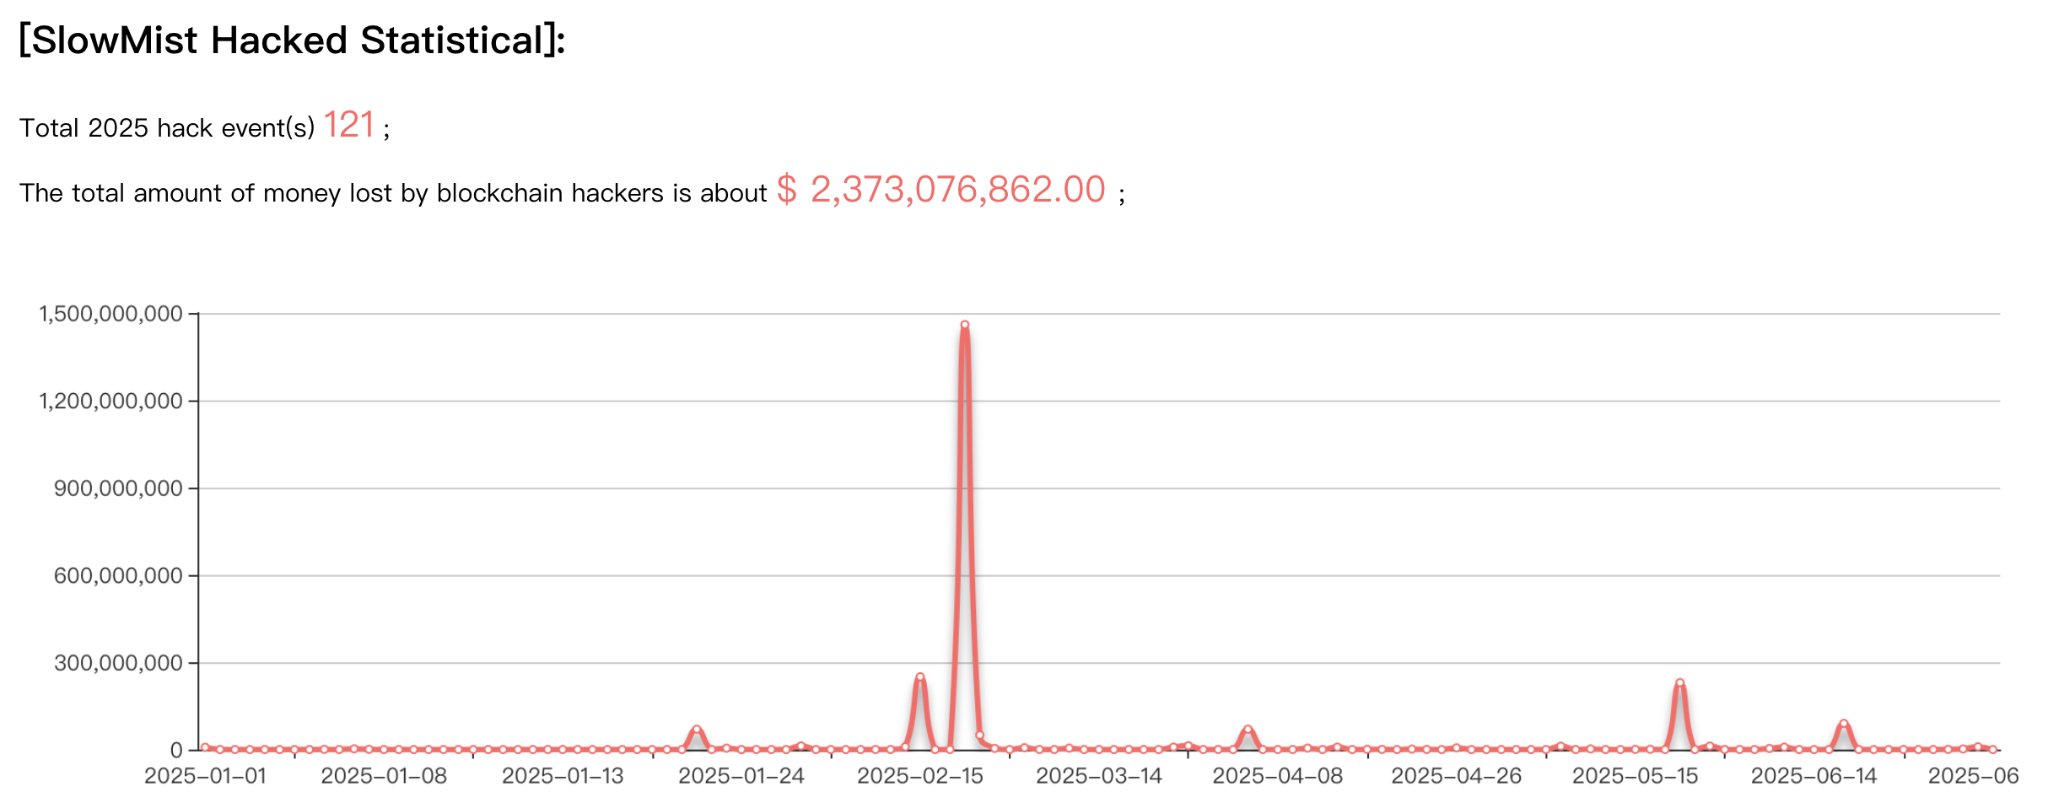
- SlowMist reportó 121 incidentes de seguridad cripto en el primer semestre de 2025, con pérdidas totales de $2.373 mil millones.
- Los protocolos DeFi sufrieron 92 ataques, lo que representa el 76% de todos los incidentes.
- Los hackeos a exchanges representaron las mayores pérdidas, con $1.883 mil millones robados.
El informe de mitad de año de SlowMist de 2025 revela que los incidentes de seguridad blockchain resultaron en pérdidas de 2.373 millones de dólares a través de 121 ataques durante la primera mitad de 2025.
Los datos muestran que los protocolos DeFi siguieron siendo los objetivos principales, mientras que las brechas en los exchanges generaron las mayores pérdidas individuales, destacando las vulnerabilidades persistentes en la infraestructura cripto.
El sector de seguridad blockchain muestra patrones mixtos
La primera mitad de 2025 fue testigo de 121 incidentes de seguridad en redes blockchain, una disminución respecto a los 223 incidentes reportados en el mismo período de 2024. Sin embargo, las pérdidas totales aumentaron aproximadamente un 65,94 %, alcanzando 2.373 millones de dólares en comparación con los 1.430 millones de dólares de la primera mitad del año anterior.
La red más atacada fue Ethereum, que perdió 38,59 millones de dólares debido a ataques. Solana perdió 5,8 millones de dólares, y Binance Smart Chain perdió 5,49 millones de dólares en fondos robados. El hecho de que fueran objetivo implica que son las más líquidas y poseen enormes bases de usuarios.
Los protocolos DeFi fueron los más afectados por los ataques de seguridad, acumulando 92 incidentes o el 76,03 % de los casos reportados. Las pérdidas de los ataques ascendieron a aproximadamente 470 millones de dólares, por debajo de los 659 millones de dólares en la primera mitad de 2024. La disminución del 28,67 % en las pérdidas relacionadas con DeFi muestra la implementación de características de seguridad mejoradas en los sistemas de finanzas descentralizadas.
Los exchanges centralizados fueron menos atacados, con 11 casos reportados. Aun así, los ataques infligieron pérdidas desproporcionadamente enormes que totalizaron 1.883 millones de dólares. Lo peor fue el de Bybit, que perdió aproximadamente 1.460 millones de dólares en un solo caso, lo que muestra la alta exposición al riesgo de los grandes exchanges.
El compromiso de cuentas ha surgido como el vector de ataque principal, responsable de 42 incidentes de seguridad. Las vulnerabilidades de los contratos inteligentes siguieron de cerca, representando 35 brechas separadas. Dos incidentes superaron los 100 millones de dólares en pérdidas, con los 10 ataques más grandes causando colectivamente 2.018 millones de dólares en daños.
Las tácticas de fraude cambiaron a través de múltiples vectores de ataque
SlowMist declaró que la primera mitad de 2025 fue testigo de estafas multifectoriales que atacaron la infraestructura y a los usuarios directos.
Los ataques de phishing en acciones de autorización EIP-7702 ganaron tracción, con atacantes explotando nuevos mecanismos de contratos delegados para vaciar billeteras. El grupo Inferno Drainer logró robar 146.551 dólares mediante estos métodos, engañando a los usuarios para que firmaran contratos legítimos que luego fueron tomados y explotados con fines maliciosos.
Los deepfakes se han convertido en una de las principales herramientas de los estafadores para estafas basadas en la confianza, ya que los atacantes crearon materiales de video y audio realistas con influencers de criptomonedas y ejecutivos de exchanges. Los deepfakes sustituyeron estafas de inversión falsas y eludieron los procesos de verificación tradicionales.
Funcionarios de la policía en Hong Kong y Singapur encontraron diferentes sindicatos de fraude utilizando tecnología deepfake, con una de las operaciones dirigida a víctimas en diferentes países asiáticos y causando pérdidas de más de 34 millones de HKD.
Las estafas de protección contra spam de seguridad en Telegram se extendieron durante el período, dirigiéndose principalmente a los usuarios a través de actividades falsas del portapapeles presentadas como ejercicios de verificación de seguridad. Los ataques hicieron que las víctimas ejecutaran scripts de PowerShell que desplegaban troyanos de acceso remoto, tomando el control de los dispositivos y apropiándose de los saldos de criptomonedas.
Complementos de navegador maliciosos siguieron atacando a los usuarios de criptomonedas presentándose como herramientas de seguridad Web3. El ejemplo de la extensión Osiris ilustra cómo los atacantes secuestraron los enlaces de descarga de sitios web genuinos, reemplazando el software con la alternativa maliciosa sin cambiar la apariencia y sensación de las fuentes auténticas.
El phishing de reclutamiento en LinkedIn se extendió más allá de las estafas de empleo normales, con hackers fingiendo ser proyectos blockchain para propagar repositorios de código infectados con cripto. Los ataques de ingeniería social a usuarios de Coinbase involucraron a empleados internos comprometidos que filtraron información KYC.
La recuperación de activos y las acciones regulatorias muestran progreso
El congelamiento de activos y las operaciones de recuperación fueron cuantificables durante la primera mitad de 2025. 209 direcciones de Ethereum de activos USDT-ERC20 fueron congeladas por Tether, y Circle congeló 44 direcciones de Ethereum de tokens USDC-ERC20. Estas operaciones coordinadas fueron efectivas para frenar el flujo de productos delictivos en las principales plataformas de stablecoins.
Se logró la recuperación en nueve incidentes principales en los que las pérdidas se recuperaron total o parcialmente después de los ataques. El dinero robado en general en los incidentes fue de aproximadamente 1.730 millones de dólares, y casi 270 millones de dólares fueron devueltos o congelados. Esto representa una tasa de recuperación del 11,38 %, una tasa relativamente alta en comparación con los años recientes.
El grupo de inteligencia de amenazas InMist Lab de SlowMist facilitó las operaciones de defensa de activos y asistió en el congelamiento de alrededor de 14,56 millones de dólares de activos ilegalmente robados durante los seis meses. La brecha de KiloEx fue un caso ejemplar de éxito en la respuesta coordinada, mediante el cual se recuperaron 8,44 millones de dólares de activos robados en su totalidad en 3,5 días gracias al esfuerzo concertado entre el equipo de seguridad y las partes interesadas del proyecto.
Los marcos regulatorios globales se desarrollaron en varias jurisdicciones a medida que los gobiernos introdujeron estándares específicos para exchanges de criptomonedas y reglas de stablecoins. Estados Unidos implementó la Ley GENIUS, mientras que Hong Kong se volvió operativa con su Ordenanza de Stablecoins el 1 de agosto.
Los estados miembros de la Unión Europea han implementado el Reglamento de Prevención del Blanqueo de Capitales, prohibiendo las cuentas de criptomonedas anónimas y las transacciones de monedas fuera del exchange. Estas medidas construyeron una red mundial más avanzada de reglas financieras cripto, con una mayor coordinación entre reguladores y plataformas principales que mejora la disuasión contra el crimen en la cadena.
Las mentes más inteligentes del mundo cripto ya leen nuestro boletín. ¿Quieres unirte? Únete a ellos.
Aviso de responsabilidad. La información proporcionada no es un consejo de trading. Cryptopolitan.com no asumimos responsabilidad alguna por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente la investigación independiente y/o la consulta con un profesional calificado antes de tomar cualquier decisión de inversión.

Vignesh Karunanidhi
Vignesh es escritor de contenido cripto, periodista cripto, editor de contenido y gestor de redes sociales. Ha trabajado con Watcher.guru, BeInCrypto, CoinGape, Milkroad y Airdrops durante más de 6 años. Sus habilidades para cubrir noticias de tecnología, robótica, negocios e inteligencia artificial se perfeccionaron gracias a una maestría en Comercio.









