






Russische Hacker verbreiten GrassCall-Malware, um Krypto-Geldbörsen über gefälschte Jobanzeigen zu leeren
 Shummas Humayun
3 Min. Lesezeit

- Russische Hacker verteilten Malware über eine gefälschte Meeting-App namens GrassCall, um Krypto-Wallets zu leeren.
- Diese Social-Engineering-Kampagne wird der Cybercrime-Gruppe Crazy Evil zugeordnet.
- Die Gruppe zielt auf Opfer über gefälschte Stellenanzeigen in sozialen Medien und Web3-Jobbörsen ab.
Im Rahmen einer Social-Engineering-Kampagne senden Hacker Berichten zufolge gefälschte Jobangebote an Arbeitssuchende im Web3-Bereich mit böswilligen Absichten. Eine dubiose Meeting-App namens „GrassCall“ wurde kürzlich verwendet, um Malware zu verbreiten, die die Krypto-Geldbörsen der Nutzer leert.
Der Betrug wird angeblich von einem russischen Hacker-Team namens „Crazy Evil“ durchgeführt. Diese Gruppe von Cyberkriminellen ist spezialisiert auf Social-Engineering-Angriffe, die Nutzer dazu bringen, infizierte Software auf ihren Mac- und Windows-PCs zu installieren.
Crazy Evil zielt häufig auf Personen im Kryptobereich ab, wo sie über verschiedene Social-Media-Websites gefälschte Jobangebote und Spiele bewerben. Ein Cybersicherheitsunternehmen, Recorded Future, sagte, dass es „über zehn aktive Betrugsfälle in den sozialen Medien“ mit Crazy Evil in Verbindung gebracht hat.
Hacker stellten gefälschte Jobs für eine Scheinfirma namens ChainSeeker.io ein
Kürzlich traten Berichte über ein weiteres gefälschtes Betrugsunternehmen auf. Diesmal hieß das Unternehmen ChainSeeker.io, laut einem X-Nutzer.
Laut den Berichten erstellten Bedrohungsakteure gefälschte Unternehmensprofile für ChainSeeker.io auf LinkedIn, von denen aus sie Premium-Jobangebote versendeten. Andere beliebte Jobbörsen, auf denen die gefälschten Inserate gesichtet wurden, sind CryptoJobList und WellFound.
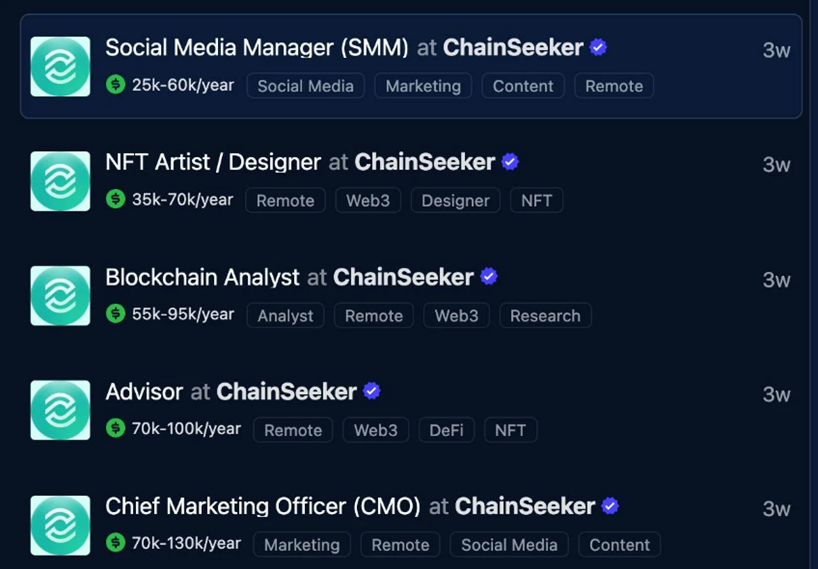
Alle, die sich für die Jobs beworben hatten, wurden per E-Mail kontaktiert, die sie anwies, den Marketing-Chef des Unternehmens auf Telegram zu kontaktieren.
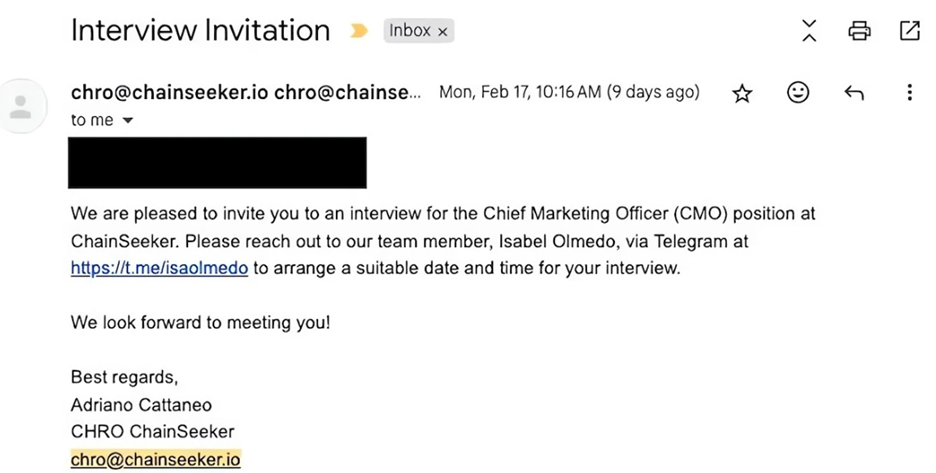
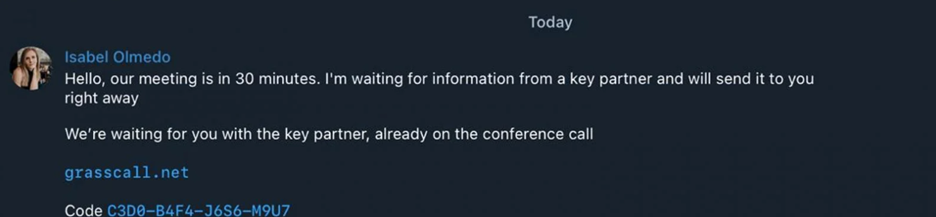
Der Chef würde dann den Nutzer auffordern, eine Video-Calling-App namens „GrassCall“ von einer inzwischen gelöschten Website herunterzuladen. Je nach Browser des Nutzers würde die Website ihm einen Mac- oder Windows-Client anbieten.
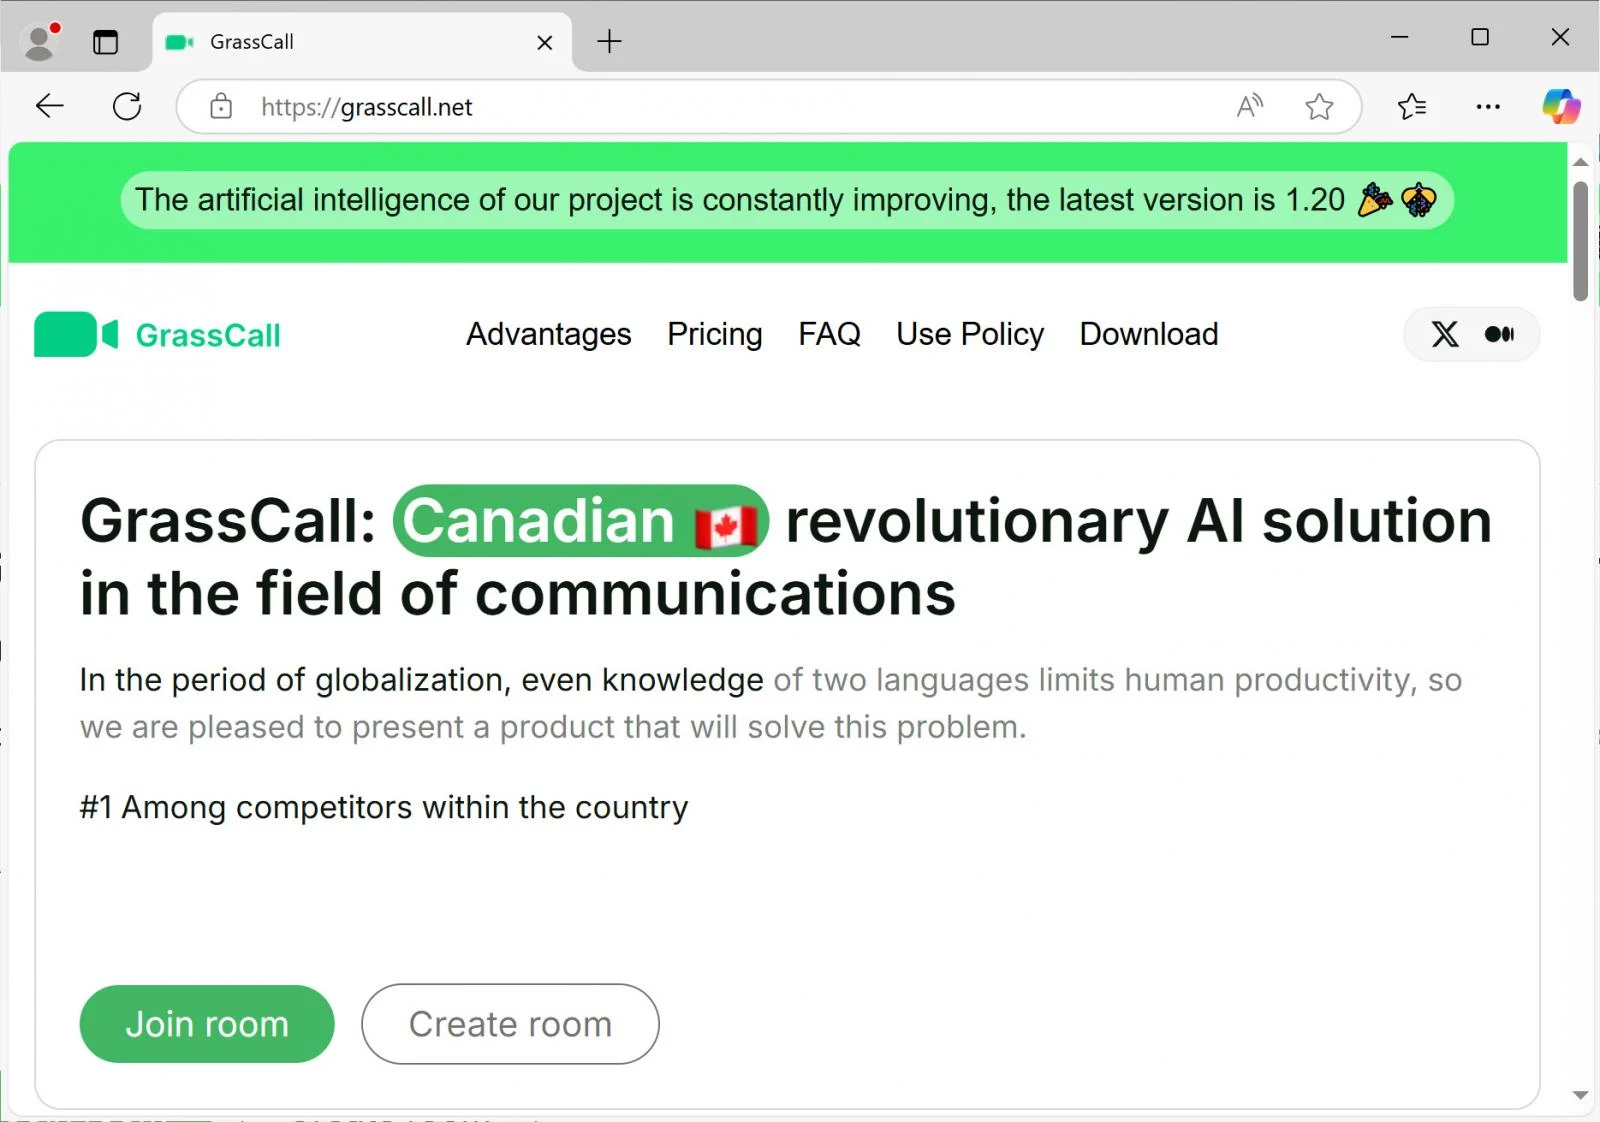
Nach dem Herunterladen der App werden die Nutzer aufgefordert, einen Code einzugeben, der vom CMO im Telegram-Chat geteilt wurde. Die Website stellt dann entweder einen Mac-„GrassCall_v.6.10.dmg“ [VirusTotal]-Client oder einen Windows-„GrassCall.exe“ [VirusTotal]-Client bereit. Sobald der richtige Code eingegeben wurde, installieren beide Apps einen Info-Stealer wie Rhadamanthys (unter Windows), Remote-Access-Trojans (RATs) oder andere Malware. Auf Macs wird die Atomic (AMOS) Stealer-Malware installiert.
Sobald die Viren installiert sind, sammeln sie Wallet-Adressen, Authentifizierungs-Cookies und Passwörter, die im Online-Browser und im Apple-Schlüsselbund gespeichert sind. Die gestohlenen Informationen werden auf einen Server hochgeladen und in Telegram-Kanälen veröffentlicht, die den böswilligen Akteuren gehören.
Wenn eine Wallet gefunden wird, verwenden die Hacker eine Brute-Force-Methode, um die Passwörter zu knacken und die Vermögenswerte des Nutzers zu leeren. Von diesen Vermögenswerten zahlen die Hacker an den Nutzer aus, der das ahnungslose Opfer dazu gebracht hat, die bösartige App herunterzuladen.
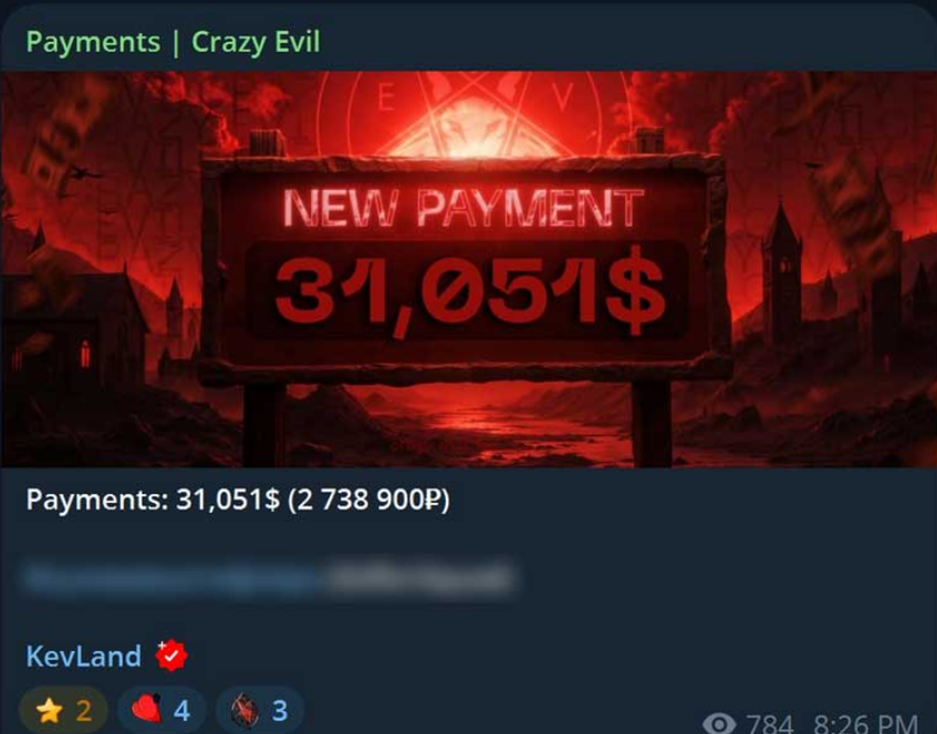
Laut öffentlich veröffentlichten Zahlungsinformationen verdienen Mitglieder von Crazy Evil anscheinend Zehntausende von US-Dollar pro Opfer.
Verschiedene Nutzer berichteten von ihren Erfahrungen nach der Bewerbung auf solche betrügerische Jobanzeigen. Cristian Ghita, ein LinkedIn-Nutzer, postete auf der Plattform: „Es sah aus fast allen Blickwinkeln legitim aus. Sogar das Videokonferenz-Tool hatte eine fast glaubwürdige Online-Präsenz.“
Die Hacker sind Berichten zufolge zu einer neuen Social-Engineering-Kampagne übergegangen
Cybersicherheitsforscher, Gonjxa, hat auch dubiose Meeting-Apps namens Gatherum und VibeCall identifiziert. Gatherum wurde in einer früheren Kampagne von einer Untergruppe von Crazy Evil namens „Kevland“ verwendet. Interessanterweise ist das Branding beider Apps dem von GrassCall sehr ähnlich. Jetzt sind die Betrüger zu ihrer neuen Kampagne mit VibeCall übergegangen, die derzeit unter Web3-Arbeitssuchenden verbreitet wird.
Als Reaktion auf die Aufmerksamkeit, die dieser Angriff online erhielt, wurden die Jobanzeigen von Chain Seeker Berichten zufolge von den meisten Jobbörsen entfernt.
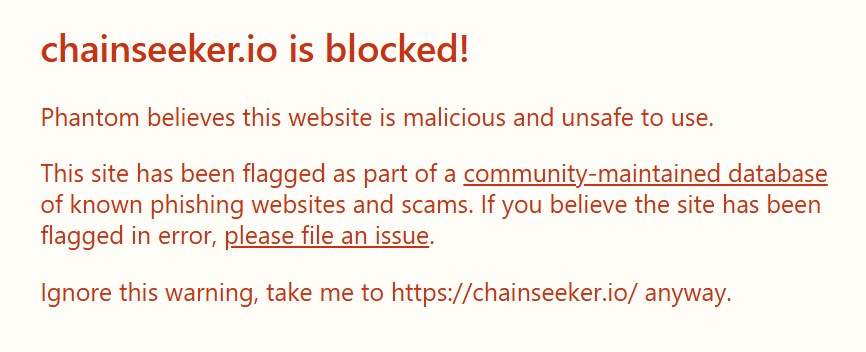
LinkedIn-Suchergebnisse liefern keine Jobposts mehr, die mit Chainseeker.io verknüpft sind. Gleichzeitig wurde seine Website in Community-Datenbanken als verdächtig markiert. Darüber hinaus wurden die LinkedIn-Konten der Mitarbeiter des Unternehmens alle gelöscht. Nutzern, die bereits mit Betrügern interagiert oder verdächtige Apps auf ihren Geräten installiert haben, wird geraten, ihre Passwörter und Authentifizierungstokens zu ändern und ihre Kryptowährungen vorsorglich in neue Wallets zu verschieben. Es wird auch empfohlen, die Zwei-Faktor-Authentifizierung über eine Authentifizierungs-App auf allen Websites zu aktivieren, die diese Funktion unterstützen.
Die klügsten Krypto-Köpfe lesen bereits unseren Newsletter. Lust dabei? Mach mit.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com Wir übernehmen keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor jeglichen Anlageentscheidungen eine unabhängige Recherche durchzuführen und/oder einen qualifizierten Fachmann zu konsultieren.
Shummas Humayun
Shummas ist eine ehemalige technische Content-Autorin und Forscherin.









