



Ripple CTO warnt, dass DeFi-Brücken KelpDAO-ähnliche Exploits nachahmen könnten

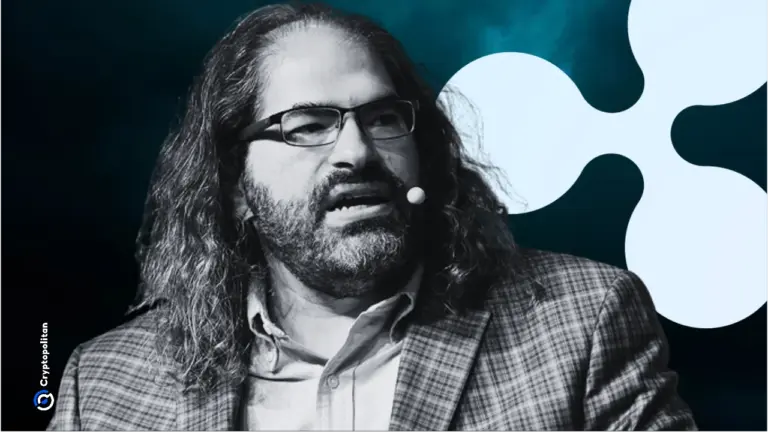
- David Schwartz sagt, dass viele DeFi-Brücken anfällig sind, da wichtige Sicherheitsfeatures oft ignoriert werden.
- Der KelpDAO-DeFi-Hack, bei dem etwa 292 Millionen US-Dollar verloren gingen, zeigte, wie schwache Cross-Chain-Systeme ausgenutzt werden können.
- Er warnt davor, dass DeFi-Plattformen das Wachstum über die Sicherheit stellen und so das Risiko weiterer Angriffe erhöhen.
Ripples Chief Technology Officer, David Schwartz, hat eine neue Warnung an den dezentralen Finanzsektor (DeFi) herausgegeben und warnt davor, dass weit verbreitete Cross-Chain-Brücken denselben strukturellen Schwächen ausgesetzt sein könnten, die den kürzlichen KelpDAO-Exploit ermöglichten, einen der größten Krypto-Hacks von 2026. Auf X sagte er, er habe mehrere DeFi-Infrastrukturen überprüft, sich ausschließlich auf Sicherheit und Risiko konzentrierend.
Seine Bemerkungen fallen wenige Tage darauf, dass Angreifer Vermögenswerte im Wert von rund 292 Millionen US-Dollar aus der rsETH-Brücke von KelpDAO abgezogen haben. Dieser Sicherheitsvorfall hat die Bedenken hinsichtlich der Sicherheit von Cross-Chain-Infrastrukturen wieder angefacht.
Basierend auf seinen Recherchen kam er zu dem Schluss, dass die meisten DeFi-Systeme zwar erstklassige Sicherheitstools enthalten, die Mechanismen jedoch, die speziell dazu dienen, Angriffe im KelpDAO-Stil zu verhindern, als optional behandelt werden. Dies sei größtenteils darauf zurückzuführen, dass die Teams zusätzliche Kosten für die operative Komplexität nicht tragen möchten.
Er schrieb: „Im Allgemeinen wurde im Wesentlichen davon abgeraten, die wichtigsten Sicherheitsmechanismen zu nutzen, da diese mit Komfort- und operativen Komplexitätskosten verbunden sind.“
Schwartz sagte, seine Bedenken seien während der Bewertungen von Brückensystemen für Ripple’s geplante RLUSD Stablecoin entstanden. Während viele Protokolle im Design robust erscheinen, argumentierte er, dass reale Bereitstellungen oft hinterherhinken, weil Teams Bequemlichkeit und rasche Expansion über strenge Sicherheitspraktiken stellen.
Schwartz sagt, dass DeFi-Plattformen die Cross-Chain-Expansion der Sicherheit vorziehen
In seinem Beitrag erwähnte Schwartz auch von Cryptopolita dass der Wettlauf um die Skalierung über verschiedene Blockchains hinweg eine Kultur geschaffen hat, in der Wachstum an erster und Sicherheit an zweiter Stelle steht, wobei die wichtigsten Schutzmaßnahmen beiseite gelegt werden. Er betonte, dass die Verkaufsargumente der meisten Plattformen einfache Integrationbetonen, mit der unausgesprochenen Erwartung, dass die robustesten Sicherheitstools nicht tatsächlich genutzt würden.
Zusätzlich sagte er, dass der KelpDAO-Angriff ein gefährliches Muster widerspiegle, bei dem Teams den Komfort der erstklassigen, bereits verfügbaren Sicherheit vorziehen – ähnlich wie bei seinen eigenen DeFi-Bewertungen.
Er erklärte: „Ich habe das seltsame Gefühl, dass ein Teil des Problems darin bestehen wird, dass KelpDAO aus Bequemlichkeitsgründen darauf verzichtet hat, wichtige LayerZero-Sicherheitsfeatures zu nutzen.“
Kürzlich warnten auch einige Analysten, dass Wrapped XRP (wXRP) auf Solana der nächste Dominoeffekt sein könnte, da es auf Drittanbieter-Aussteller angewiesen ist und dieselben Kontrahentenrisiken aufweist, die KelpDAO gerade 292 Millionen US-Dollar gekostet haben. Der XRP-Ledger-Validator VET schrieb auf X: „wXRP ist ein emittiertes Asset; es kommt aus Risikosicht dem Halten von nativem XRP durch Self-Custody bei weitem nicht gleich.“
Einige Cross-Chain-Protokolle haben jedoch bereits mit der Implementierung von Abwehrmaßnahmen begonnen. Flare hat beispielsweise die FXRP-Brückenaktivität vorübergehend ausgesetzt und Token-Einlösungen zurückgehalten.
Wie verlor KelpDAO $292 Millionen?
Beim KelpDAO-Exploit gingen rund 292 Millionen US-Dollar verloren, und erste Erkenntnisse zeigte deuten darauf hin, dass das mit Nordkorea verbundene Lazarus Group, insbesondere TraderTraitor, beteiligt war. In einer einzigen Transaktion, die sich auf Kelps LayerZero-Brücke richtete, stahl ein Angreifer 116.500 rsETH, was etwa 18 % des umlaufenden Angebots der Token entspricht.
Der Exploit zielte darauf ab, die RPC-Infrastruktur zu vergiften, indem er Zugang zu genügend RPC-Endpunkten erlangte, die von der DVN von LayerZero Labs zur Überprüfung von Transaktionen genutzt werden. Dieser Sicherheitsvorfall betraf jedoch nur die rsETH-Konfiguration von KelpDAO, ohne dass es zu Auswirkungen auf andere Cross-Chain-Assets oder -Anwendungen kam.
Blockchain-Ermittler ZachXBT gab zuerst in seinem Telegram-Kanal Alarm, und später bestätigten die Sicherheitsfirmen Cyvers und PeckShield den Diebstahl. Cyvers zeigte auch, dass der Hacker seine Brieftasche nur 10 Stunden vor dem Angriff mit Tornado Cash auffüllte – eine alte Finte, um die Spuren vor einem Raubüberfall zu verwischen.
Nach dem Exploit wurden die Token in Aave V3 eingezahlt, um ETH und WETH zu leihen, und Blockchain-Daten enthüllten später eine weitere Wäsche über Tornado Cash. Der Angreifer hatte etwa 74.000 ETH und WETH als Darlehen aufgenommen und über drei Kreditplattformen hinweg Verbindlichkeiten von über 236 Millionen US-Dollar aufgebaut, wobei eine Brieftasche etwa 120 Millionen US-Dollar an ETH aus Aave hielt.
Schwartz hatte sich auch kurz nach dem KelpDAO-Exploit geäußert. Er beschrieb den Angriff als ausgefeilt und bemerkte, dass er KelpDAOs mangelnde Aufsicht ausnutzte. Der ehemalige CTO von Ripple, Joel Katz, machte KelpDAOs wackelige Sicherheitsstruktur für den Exploit verantwortlich und betonte, dass RLUSD im Gegensatz zum Unternehmen einen sicherheitsfirst-Ansatz für Brücken nutzt.
Die klügsten Krypto-Köpfe lesen bereits unseren Newsletter. Lust dabei? Mach mit.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com Wir übernehmen keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor jeglichen Anlageentscheidungen eine unabhängige Recherche durchzuführen und/oder einen qualifizierten Fachmann zu konsultieren.

Nellius Irene
Nellius ist Absolventin der Betriebswirtschaftslehre und Informatik mit fünf Jahren Erfahrung in der Kryptowährungsbranche. Sie hat zudem Bitcoin Dada absolviert. Nellius hat bereits für führende Medienpublikationen wie BanklessTimes, Cryptobasic und Riseup Media geschrieben.









