






Resolv-Gründer dämpft Gerüchte über Insider-Rolle, während offener Wiederherstellungsplan Nutzer frustriert


- Ivan Kozlov bestritt eine Insider-Beteiligung am Vorfall und erklärte, dass bisher keine Beweise vorliegen.
- Resolv Labs hat rund 98 % der whitelisteden Nutzer ausgezahlt, gab jedoch keinen Zeitplan für die verbleibenden Nutzer an.
- RLP-Token-Inhaber bleiben ungeschützt ohne klaren Wiederherstellungsplan, da Auszahlungen weiterhin ausgesetzt sind und USR weiterhin vom Paritätskurs entkoppelt ist.
Ivan Kozlov, Mitbegründer und CEO von Resolv Labs, hat ein Update zum Resolv-Exploit veröffentlicht, bei dem ein Angreifer 80 Millionen USR-Token prägte, nachdem er sich einen kompromittierten privaten Schlüssel zunutze gemacht hatte.
Der CEO ging auf Gerüchte einer Insider-Beteiligung am Exploit ein und sprach darüber, was das Team in Bezug auf die Einlösung, die nächste Phase des Wiederherstellungsprozesses unternommen hat, ohne dabei jedoch Zeitpläne zu nennen.
Was sagte der Gründer von Resolv zu den Nutzern?
In Bezug auf Gerüchte einer Insider-Beteiligung, sagte Kozlov, „In dieser Phase haben wir keine Beweise gefunden, die darauf hindeuten, dass es sich um einen insiderverwandten Vorfall handelte.“
Dieses Gerücht entstand wahrscheinlich aufgrund der Art des Angriffs: Ein kompromittierter privater Schlüssel kontrollierte eine privilegierte Minting-Rolle, die von einem einzelnen Konto ohne Multisig-Schutz und ohne on-Chain-Minting-Obergrenze gehalten wurde, um die Autorisierungsmöglichkeiten einzuschränken.
Im gesamten Video, das über vier Minuten dauerte, behielt Kozlov jedoch einen maßvollen Ton bei, den er teilweise auf rechtliche Einschränkungen zurückführte.
Der Gründer sagte, dass Resolv erfahrene Rechtsberater, Paul Hastings und Carey Olson, beauftragt hat, um den Vorfall zu beraten.
Kozlov sagte: „Dieser rechtliche Aspekt betrifft alle Kommunikationen, die wir führen“, und fügte hinzu: „Wir müssen diese Kommunikationen eher begrenzt, streng und spezifisch halten, um keine Aussagen zu treffen, die wir später nicht durch unsere Handlungen untermauern können.“
Das Cybersicherheitsunternehmen Mandiant, eine Tochtergesellschaft von Google, die für ihre Arbeit an staatlich unterstützten Cyberangriffen bekannt ist, hat sich mit Zero Shadow, einem On-Chain-Analyse- und Threat-Intelligence-Unternehmen, zusammengetan, um den Angriff zu rekonstruieren, Expositionen zu kartieren und Rechenschaft einzufordern.
Kozlov sagte, dass sie die Einlösungen für USR-Inhaber vor dem Exploit gestartet haben und dabei angaben, dass dies der „schnellste und effektivste Weg sei, um potenzielle nachgelagerte Auswirkungen zu reduzieren und die breiteren Märkte zu stabilisieren.“
Er sagte, sie hätten mit whitelisted Inhabern beginnen müssen, um schnell vorankommen zu können, und fügte hinzu, dass dies fast abgeschlossen sei, wobei etwa 98 % der whitelisted Positionen bereits eingelöst wurden.
Für nicht whitelisted Inhaber sagte der Gründer, dass eine technische Lösung ausgearbeitet wird; er nannte jedoch kein Datum oder keinen Zeitplan dafür.
Warum bleibt die Situation ohne Wiederherstellungszeitplan offen?
Während seiner Ansprache sprach Kozlov nicht über die Resolv Liquidity Pool (RLP) und darüber, was Resolv für die Inhaber seines Tokens plant.
Der RLP-Token wurde entwickelt, um Verluste abzufedern, bevor sie die USR-Inhaber erreichten. In der Praxis bedeutet das, dass RLP-Inhaber bereits die erste Schicht der Verluste getragen haben.
Bisher sind RLP-Einlösungen blockiert, und Inhaber, die sich fragen, was ihr Schicksal sein wird, haben das Problem im Kommentarbereich angesprochen.
Kozlov antwortete auf einen dieser Kommentare und erklärte, dass das Team „noch an dem Aktionsplan arbeitet“ und Updates teilen wird, sobald sie verfügbar sind.
Laut Kozlov Resolv hatte das Unternehmen vor dem Vorfall stark in Sicherheit investiert, darunter die Beauftragung unabhängiger Audits, einschließlich Operational Security (OPSEC)-Überprüfungen, die Durchführung eines Bug-Bounty-Programms und die Bereitstellung von Echtzeit-Monitoring. Kozlov gab zu, dass keines davon ausreichend war.
Zu den Erwartungen für die nächste Phase der Wiederherstellung war Kozlov in seiner Stellungnahme nicht sehr optimistisch und sagte: „Die Wahrheit ist, dass einige der schwierigsten Teile der Wiederherstellung noch vor uns liegen. Dies ist eine komplizierte Situation, die entwirrt werden muss. Ich kann Ihnen nur versichern, dass wir unermüdlich daran arbeiten, dies voranzutreiben und zeitnahe Updates bereitzustellen, wenn wir Informationen teilen können, die wir teilen dürfen.“
Das Fehlen eines bestimmten Datums bedeutet, dass alle betroffenen Parteien aktiv auf den nächsten Schritt der Plattform und die geteilten Informationen warten werden, da der Gründer auch keinen Zeitplan dafür nannte, wann die nächste Reihe von Informationen veröffentlicht wird.
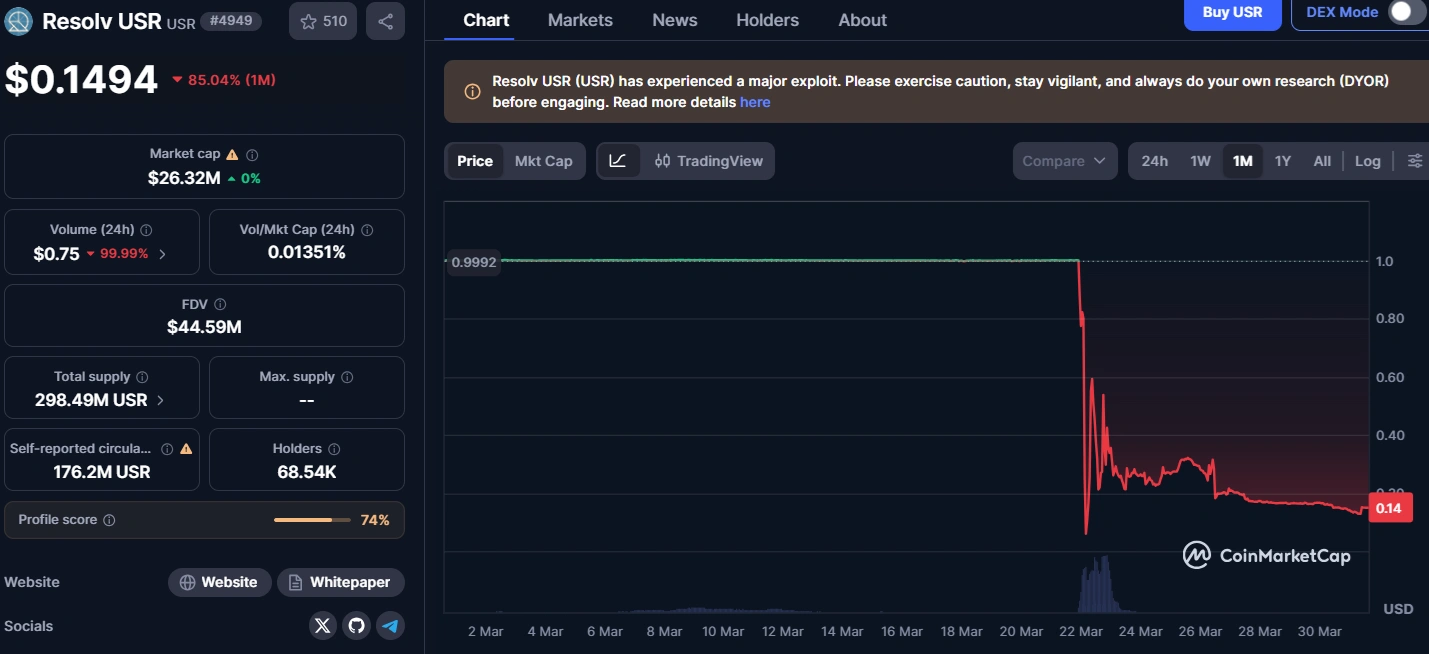
Zum Zeitpunkt der Erstellung stand USR bei im August um $0.149, was einem Rückgang von über 85 % vor dem Exploit entspricht. Die Marktkapitalisierung ist ebenfalls stark gefallen und liegt bei rund 26,3 Millionen USD.
Lesen Sie nicht nur Krypto-Nachrichten. Verstehen Sie sie. Abonnieren Sie unseren Newsletter. Es ist kostenlos.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com Wir übernehmen keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor jeglichen Anlageentscheidungen eine unabhängige Recherche durchzuführen und/oder einen qualifizierten Fachmann zu konsultieren.

Hannah Collymore
Hannah ist Autorin und Redakteurin mit fast einem Jahrzehnt Erfahrung im Bloggen und in der Berichterstattung über Events im Krypto-Bereich. Bei Cryptopolitan arbeitet sie an der News-Seite und berichtet sowie analysiert die neuesten Entwicklungen in den Bereichen DeFi, RWA, Krypto-Regulierung, KI und Zukunftstechnologien. Sie hat ihr Studium an der Arcadia University mit einem Abschluss in Betriebswirtschaft abgeschlossen.









