Ransomware-Schutz: Top 5 Ransomware im Jahr 2019, Bericht enthüllt
Der neueste Emisoft Bericht Bericht zur Sensibilisierung und zum Ransomware-Schutz mit dem Titel „Ransomware-Statistiken für 2019: Q2 bis Q3-Bericht“ zeigt den Zustand der Cybersicherheit in der digitalen Welt, sowohl in Krypto- als auch in Nicht-Krypto-Bereichen.
Emisofs Bericht basiert auf Daten von über zweihundertdreißigtausend (230.000) Einreichungen, die über ein Projekt ID Ransomware gesammelt wurden. Nutzer können eine infizierte Datei auf der Website des ID Ransomware-Projekts hochladen, um herauszufinden, welche Ransomware ihren Computer betroffen hat.
Ransomware-Schutz: Kein1 STOP oder DJVU für Bitcoin
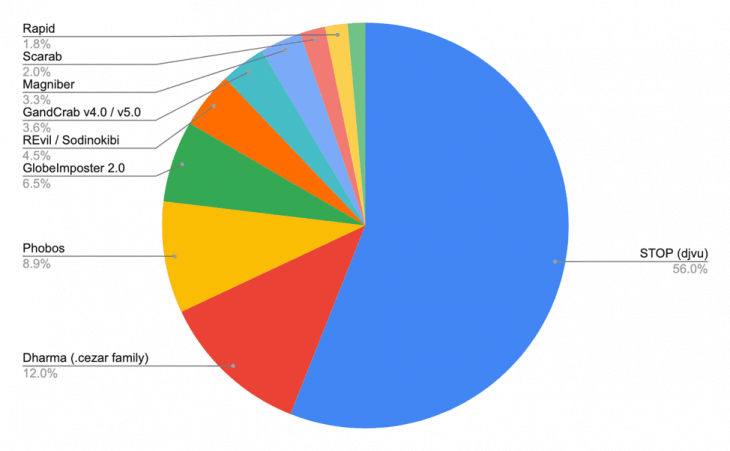
Der Bericht zeigt, dass die Ransomware STOP oder DJVU in fünfzigsechs Prozent (56 %) der Fälle als die Technologie hinter dem Ransomware-Angriff gemeldet wurde. Über siebzigtausendsechshundert (76.000) STOP- oder DJVU-Einträge wurden auf der Projektwebsite registriert.
Die Ransomware wendet AES-256-Verschlüsselung auf die Benutzerdateien an und fordert ein Lösegeld in Höhe von vierhundertneunzig Dollar (490 $) in Bitcoin. Anfangsversionen können durch einige kostenlose Software behoben werden, aber die neuesten Angriffe verwenden fortschrittlichere Verschlüsselungen.
Ransomware-Schutz: Kein2 Dharma (.cezar-Familie)
Eine Ransomware der Familie .cezar, Dharma, wurde gefunden, die bis zu zwölf Prozent der gesamten Opfer infiziert. Dharma ist das, was man als Ransomware auf Unternehmensebene bezeichnen kann, da sie primär kleine und mittlere Unternehmen zielt. Dharma ausnutzt die Opfer durch E-Mail-Infektionen und RDP-Ports.
Interessanterweise gibt die Ransomware Dharma (.cezar-Familie) jedoch keinen Lösegeldbetrag an; stattdessen weist sie die Opfer an, die Ransomware-Vertreiber per E-Mail zu kontaktieren, um das Lösegeld auszuhandeln.
Diese Ransomware ist knackbar, und in der Vergangenheit hat das Krankenhaus Altus Baytown Hospital in Texas nicht nur das Lösegeld verweigert, sondern auch einen privaten Technikberater beauftragt, um die Dateien erfolgreich wiederherzustellen.
Ransomware-Schutz: Kein3 Phobo
Ein entfernter Cousin der Dharma-Ransomware, Phobo, arbeitet nach ähnlichen Prinzipien, wird aber als tödlicher und stiller angesehen. Die Ransomware zielt primär auf Unternehmen und öffentliche Einrichtungen ab, bei denen die finanzielle Liquidität kurzfristig ermöglicht werden kann.
Phobo, ein Neuling, der 2019 berühmt wurde, macht fast neun Prozent (8,9 %) der gesamten Ransomware-Angriffe aus. Ähnlich wie Dharma erfordert auch Phobo, dass das Opfer Kontakt aufnimmt und das Lösegeld aushandelt.
Das Wyoming Area School District zahlte am Ende mehr als das Lösegeld, um die Dateien über einen Drittanbieter-Tech-Berater wiederherzustellen. Eine stattliche Summe von achtunddreißigtausend Dollar (38.000 $) wurde von der Versicherungsgesellschaft gezahlt. Der Betrag war jedoch zehntausend Dollar (10.000 $) weniger als der Lösegeldbetrag.
Ransomware-Schutz: Kein 4 GlobeImposter 2.0
Der Name dieser Ransomware, GlobeImposter 2.0, ist an sich schon ein Indiz. Ein echter Ransomware-Name, der Programmen gegeben wird, die nur zu einem Zweck gemacht sind: Suchen und Zerstören.
Glücklicherweise ist die Ransomware selbst nicht so effektiv wie der Name, und nur sechs und eine halbe Prozent (6,5 %) aller Opfer wurden mit der GlobeImposter 2.0-Ransomware infiziert.
Ein weiteres Programm, das AES-256-Verschlüsselung verwendet und Lösegeld in Bitcoin fordert. Die Kosten für die Wiederherstellung können bis zu achttausend Dollar ($8000) betragen; das bekannte Lösegeld liegt jedoch immer zwischen einem und zehn (1-10) Bitcoin.
Ransomware-Schutz: Kein 5 REvil / Sodinokibi
Die Ransomware mit vielen Namen, REvil und Sodin, sind die verschiedenen Namen der Sodinokibi-Ransomware. Eine der tödlichsten macht etwa vier und eine halbe Prozent (4,5 %) aller gemeldeten Ransomware-Vorfälle aus.
Es wird angenommen, dass sie das Werk desselben Meisters wie die GrandCrab-Ransomware ist und vielleicht die tödlichste der Top zehn ist, jedoch glücklicherweise auf einen Teil der Welt beschränkt.
Die Ransomware ist für die Beeinträchtigung von mehr als zweiundzwanzig (22) Regierungs- und Bezirksbüros in Texas verantwortlich. Die Büros entschieden sich, das Lösegeld nicht zu zahlen, und es wurde nur eine teilweise Wiederherstellung gemeldet, während die meisten Büros ihre Datenbank von Grund auf neu aufbauen mussten. Nutzen Sie alle Ransomware-Schutzmaßnahmen, um fernzubleiben und sicher zu sein vor diesem bösen Baby.
Ransomware und Bitcoin-Lösegelder bringen nicht nur der Kryptowährungssphäre, sondern auch dem Ursprungsland Schande ein. Die Saga dauert jedoch an und wird wahrscheinlich bis ans Ende der Zeit andauern, und Ransomware-Schutz ist unsere einzige Hoffnung.
Die klügsten Krypto-Köpfe lesen bereits unseren Newsletter. Lust dabei? Mach mit.
Journalist, Autor, Redakteur, Forscher und Stratege mit über 10 Jahren Erfahrung in den Bereichen Digital, Print und Public Relations arbeitet Saad nach dem Mantra Kreativität, Qualität und Pünktlichkeit. In seinen späteren Jahren verspricht er, ein selbsttragendes Institut aufzubauen, das kostenlose Bildung bietet. Mit einem vielfältigen Portfolio hat er sich mit Themen wie Cyberkriminalität, Betrugsfallen, Blockchain und Kryptowährungen beschäftigt und dazu geschrieben.