





Lazarus beginnt mit der Wäsche des 400,000 Ether, den er von Bybit gestohlen hat


- Lazarus hat gerade damit begonnen, 5.000 ETH aus dem Bybit-Hack zu waschen, wobei eXch (ein Mixer) und Chainflip genutzt wurden, um die Mittel auf Bitcoin zu übertragen.
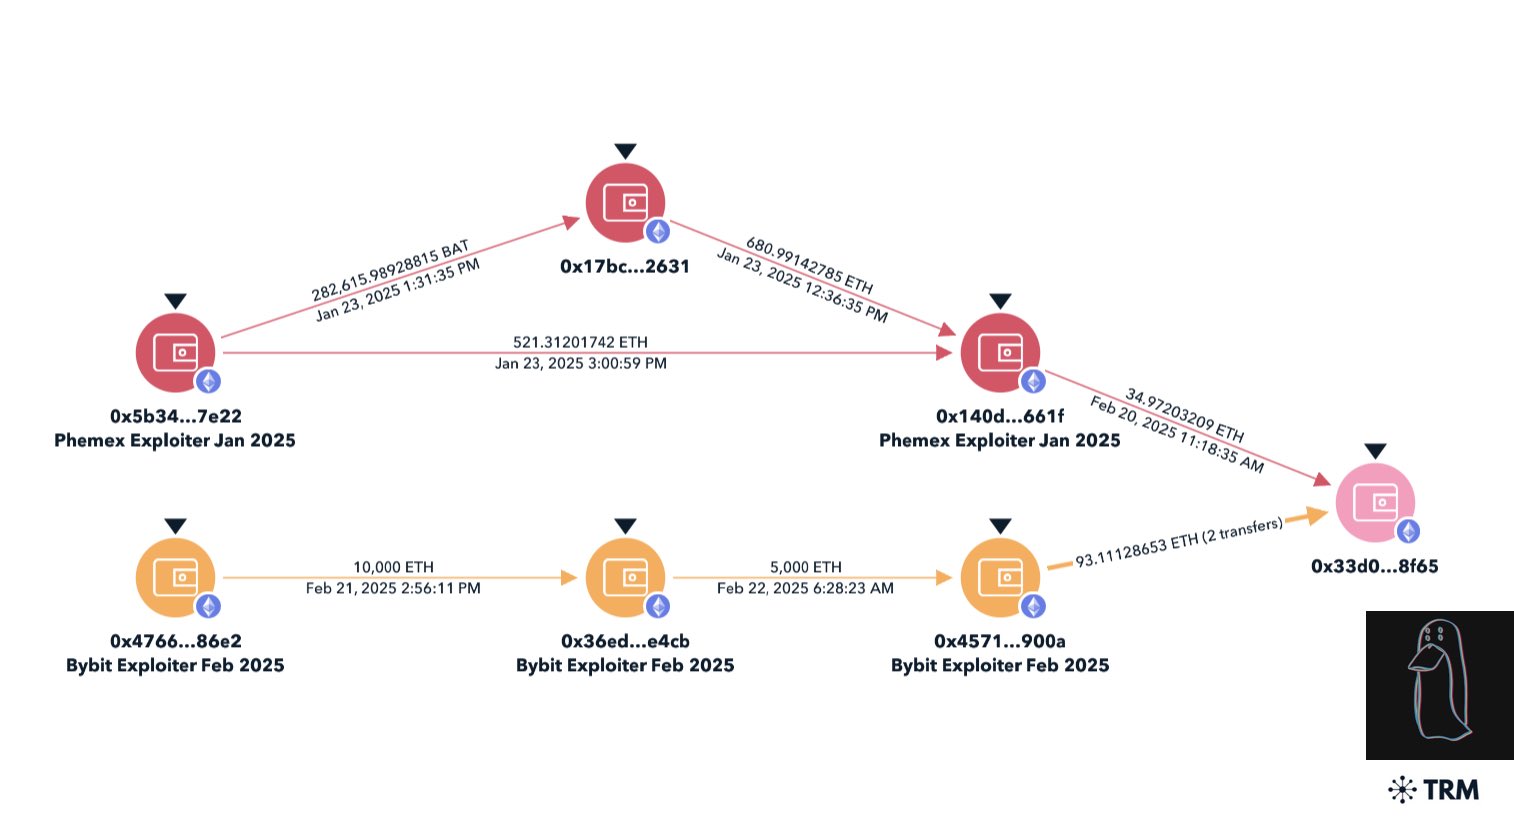
- ZachXBT hat den Wäsche-Pfad aufgedeckt, später jedoch seinen Telegramm-Beitrag gelöscht. Er verknüpfte den Bybit-Hack zudem mit Phemex über eine gemeinsame Adresse.
- Bybit verzeichnete innerhalb von 12 Stunden Zuflüsse in Höhe von 4 Milliarden US-Dollar, hauptsächlich von Cold Wallets zu Hot Wallets für Auszahlungen und externe Bridge-Kredite.
Die nordkoreanische Hackergruppe Lazarus hat gerade begonnen, 5.000 ETH aus dem 1,5-Milliarden-US-Dollar-Hack bei Bybit zu waschen und damit ihre typische komplexe Operation zur Geldwäsche zu starten.
Blockchain-Ermittler ZachXBT deckte die Bewegung auf, teilte Wallet-Adressen und Zeitstempel in einem Telegramm-Update mit, dies wurde jedoch kurz darauf von Bybit-CEO Ben Zhou über einen X-Post bestätigt, weniger als eine Stunde später löschte Zach den Post jedoch wieder.
Wir beginnen, einige Mittel in https://t.co/O4AqIJo81z als Brücke zu bewegen, um in BTC zu konvertieren: bc1qlu4a33zjspefa3tnq566xszcr0fvwz05ewhqfq
mit folgenden Transaktionen:
0x4f5f7ba657bf518d383828183087978b452b99da6cde0c9b94739b8d72a8c5ef…— Ben Zhou (@benbybit) Februar 22, 2025
Die gestohlene Krypto landete zunächst in einer neuen Ethereum-Adresse, wurde dann über eXch, einen zentralisierten Mixer, geleitet und schließlich über Chainflip zu Bitcoin gebridged.
Bybit sieht massive Zuflüsse, während die Mittel bewegt werden
Inzwischen verzeichnet Bybit massive Zuflüsse inmitten der Katastrophe. Daten von SoSoValue und TenArmor zeigen, dass die Börse in den letzten 12 Stunden Einzahlungen in Höhe von über 4 Milliarden US-Dollar erhalten hat, darunter 63.168,08 ETH, 3,15 Milliarden US-Dollar in USDT, 173 Millionen US-Dollar in USDC und 525 Millionen US-Dollar in CUSD.

Der Großteil davon stammt von Bybit-Cold-Wallets zu Hot-Wallets, was Abhebungen und Bridge-Kredite von externen Liquiditätsanbietern antreibt.
Minuten nach dem Löschen des Telegramm-Posts machte Zach einen Post auf X, verband den Bybit-Hack mit dem Phemex-Hack und legte eine Überschneidung bei den gestohlenen Mitteln offen. „Die Lazarus-Gruppe hat den Bybit-Hack direkt on-chain mit dem Phemex-Hack verbunden und die Mittel aus der ursprünglichen Diebstahlsadresse für beide Vorfälle vermischt“, sagte Zach in seinem Post.
Eine gemeinsame Adresse – 0x33d057af74779925c4b2e720a820387cb89f8f65 – verbindet die beiden Angriffe, so Zach. Bybits Ben Zhou bestätigte, dass die Auszahlungen wieder mit voller Geschwindigkeit laufen.
„12 Stunden nach dem schlimmsten Hack in der Geschichte. ALLE Auszahlungen wurden bearbeitet. Unser Auszahlungssystem ist wieder vollständig im normalen Tempo. Sie können jeden Betrag abheben und keine Verzögerungen erleben“, sagte er.
Zhou versprach auch einen vollständigen Zwischenfallbericht und neue Sicherheitsmaßnahmen in den kommenden Tagen. „Bybit wird in den nächsten Tagen einen vollständigen Zwischenfallbericht sowie Sicherheitsmaßnahmen veröffentlichen. Ich werde Sie alle persönlich auf dem Laufenden halten.“
Währenddessen verfolgten Elliptic, Chainalysis und Arkham Intelligence den gestohlenen ETH über 39 verschiedene Adressen, während er schnell hin- und hergeschoben und abgeworfen wurde, dann kündigte Arkham eine Belohnung von 36.000 US-Dollar für die Identität des Hackers an, und Zach gewann, indem er Lazarus kurz darauf enttarnte.
Laut den von Elliptic geführten Aufzeichnungen ist der Bybit-Hack nun der größte Krypto-Diebstahl in der Geschichte und hat den 2021 von Poly Network gestohlenen Betrag von 611 Millionen US-Dollar sowie die 2022 von Binance abgezogenen 570 Millionen US-Dollar übertroffen.

Lazarus hat eine Geschichte damit, Krypto-Plattformen zu plündern, um das Regime Nordkoreas zu finanzieren. Die Gruppe griff 2017 zum ersten Mal südkoreanische Börsen an und stahl 200 Millionen US-Dollar in Bitcoin. Seitdem haben sie fortgeschrittene Krypto-Wäsche-Methoden perfektioniert und verstecken die Mittel durch Mixer, Bridges und obskure DeFi-Protokolle.
Tom Robinson von Elliptic bestätigte am Freitag, dass alle gestohlenen Wallet-Adressen markiert wurden, um eine Wäsche über große Börsen zu verhindern.
„Je schwieriger wir es machen, von Verbrechen wie diesem zu profitieren, desto seltener werden sie stattfinden“, schrieb Robinson in einem Post.
Wenn Sie dies lesen, sind Sie bereits einen Schritt voraus. Bleiben Sie mit unserem Newsletter auf dem Laufenden.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com Wir übernehmen keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor jeglichen Anlageentscheidungen eine unabhängige Recherche durchzuführen und/oder einen qualifizierten Fachmann zu konsultieren.

Jai Hamid
Jai Hamid berichtet seit sechs Jahren über Kryptowährungen, Aktienmärkte, Technologie, die globale Wirtschaft und geopolitische Ereignisse, die die Märkte beeinflussen. Sie hat für auf Blockchain spezialisierte Publikationen wie AMB Crypto, Coin Edition und CryptoTale Marktanalysen, Berichte über große Unternehmen, Regulierung und makroökonomische Trends verfasst. Sie hat die London School of Journalism besucht und dreimal Krypto-Marktanalysen in einem der führenden Fernsehsender Afrikas vorgestellt.









