






LayerZero-Gründer widerspricht den „völlig unwahren“ Behauptungen bezüglich des KelpDAO-Hacks

- Bryan Pellegrino, Gründer von LayerZero, bestreitet KelpDAOs Behauptung, er habe die unsichere Konfiguration genehmigt.
- Der Streit dreht sich um eine riskante Single-Verifier-Bridge-Konfiguration, die vor dem Ausnutzen von 292 Millionen US-Dollar verwendet wurde.
- Pellegrino behauptet, Kelp habe die Sicherheit herabgestuft, während Kelp behauptet, LayerZero habe dies stillschweigend gebilligt.
Bryan Pellegrino, Gründer und CEO von LayerZero Labs, hat sich nach der Veröffentlichung eines langen Beitrags von KelpDAO, der Screenshots als Beweis dafür vorlegt, dass Mitarbeiter von LayerZero die Konfiguration der Single-Verifier-Brücke, die im Rahmen des Hacks über 292 Millionen Dollar am 18. April ausgenutzt wurde, genehmigt hatten, zur Wehr gesetzt.
Pellegrino erklärte, dass KelpDAOs Darstellung der Ereignisse weitgehend unwahr sei und dass Kelp selbst von einer sichereren Standardkonfiguration auf eine weniger sichere umgestellt habe.
Die öffentliche Gegenseitigkeit der Anschuldigungen zwischen beiden Plattformen spaltet die Front, die sich bisher als einheitliche Abwehrmaßnahme der DeFi-Projekte gezeigt hat, die sich zur Aufgabe gemacht haben, die Folgen des Exploits einzudämmen, und die sich unter dem Banner „DeFi United“ zusammengeschlossen haben.
LayerZero hat zugesagt mehr als 10.000 ETH für die von Aave angeführten Wiederherstellungsmaßnahmen am 28. April bereitzustellen, so ein Beitrag des offiziellen Kontos des Protokolls. Die neueste Entwicklung wirft jedoch die Frage auf, wer für die Ursache des Exploits verantwortlich ist, und bisher scheinen ehemalige Verbündete zu Gegnern geworden zu sein.
Warum gibt es Streit zwischen LayerZero und KelpDAO?
In einem am 5. Mai auf X veröffentlichten Thread stellte Pellegrino drei spezifische Behauptungen in Frage, die KelpDAO in seiner Ankündigung gemacht hatte, die rsETH-Brücke von LayerZero auf Chainlinks CCIP zu migrieren.
„Ein Großteil davon ist einfach völlig unwahr“, schrieb Pellegrino. Er sagte, Kelp habe ursprünglich mit der Standard-Multi-DVN-Konfiguration (Decentralized Verifier Network) von LayerZero bereitgestellt und „später manuell auf eine 1/1-Konfiguration umgestellt.“
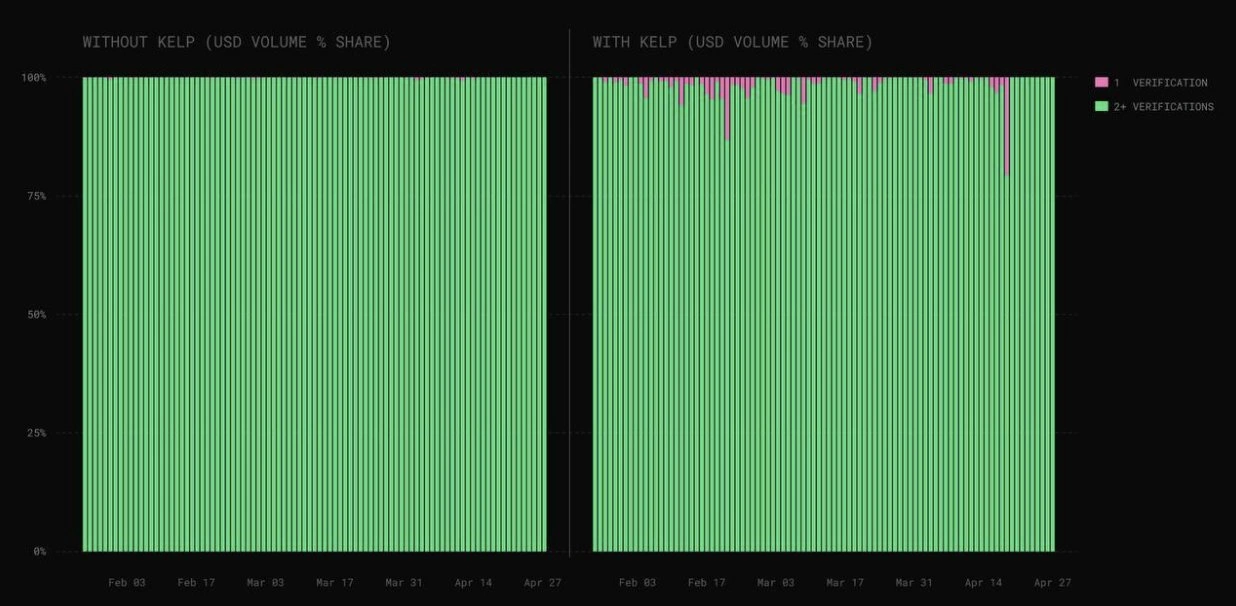
Eine 1-of-1-DVN-Konfiguration bedeutet, dass ein einzelnes Verifizierungssignatur ausreicht, um Cross-Chain-Token-Transfers zu autorisieren, wodurch die Redundanz, die Multi-DVN bietet, entfällt.
Pellegrino fügte hinzu, dass „fast 100 % des Volumens auf einer 1/1-Konfiguration rsETH waren“ und verwies damit auf Kelp als den dominierenden Nutzer der Konfiguration, die ausgenutzt wurde. Er wies auch darauf hin, dass die Dokumentation von LayerZero vor der Verwendung einer Single-Verifier-Konfiguration für Produktionsanwendungen warnt.
In einem früheren Beitrag vom Mai 4, erkannte Pellegrino einen persönlichen Konflikt in der Angelegenheit an. „Ich habe hier immer noch ein starkes kognitives Dissonanzgefühl“, schrieb er.
Pellegrino gab zu, dass er sich geirrt hatte, als er annahm, es sei unmöglich, dass jemand manuell die Konfigurationen, die sie gemeinsam eingerichtet hatten, auf eine 1/1-Konfiguration änderte.
Basierend auf Pellegrinos Eingeständnis stellte das Protokoll die Infrastruktur bereit, aber jede Anwendung entschied selbst, wie sie diese konfigurierte. Obwohl er zugab, dass es leicht sei, untätig zuzusehen, erkannte er an, dass dies nicht der richtige Ansatz war.
KelpDAO sagt, LayerZero habe die Einrichtung genehmigt
KelpDAOs Beitrag vom Mai 5 nahm eine andere Position ein. Laut Cryptopolitan früheren Berichten, veröffentlichte Kelp Telegramm-Screenshots, die ein Mitglied des LayerZero-Teams zeigen, das während der Diskussionen über Kelps L2-Erweiterung schrieb: „Kein Problem, auch die Standards zu verwenden.“ Kelp sagt, diese Austausche erstreckten sich über acht Diskussionen über einen Zeitraum von 2,5 Jahren, ohne dass LayerZero-Mitarbeiter Einwände erhoben hätten.
Kelp kündigte an, rsETH auf Chainlinks CCIP zu migrieren, und bezeichnete diesen Schritt als direkte Reaktion auf den Exploit. Die Migration ist bereits im Gange. Kelps GitHub-Repository listet einen neuen „CCIP (Chainlink) RSETH“-Vertrag neben dem Legacy-LayerZero-RSETH_OFT-Vertrag auf, so die frühere Berichterstattung von Cryptopolitan.
Der Exploit und sein Ausmaß
Der Angriff am 18. April entzog Kelps LayerZero-gestützter Brücke 116.500 rsETH, was etwa 18 % des im Umlauf befindlichen liquid restaked Tokens entspricht.
Zum Zeitpunkt des Exploits nutzten 47 % der aktiven LayerZero-OApp-Verträge eine 1-of-1-DVN-Konfiguration, so die in früheren Berichten zitierten Daten. LayerZero hat diese Konfiguration seither verboten und treibt Migrationen in seiner gesamten Anwendungsbasis voran.
DeFi steht an einer Kreuzung
Der Streit zwischen Pellegrino und Kelp wird wahrscheinlich dazu beitragen, wie DeFi-Protokolle in Zukunft Sicherheitsverantwortlichkeiten mit Infrastrukturanbietern aushandeln.
LayerZero steht unter Druck, zu erklären, warum fast die Hälfte seiner Anwendungsbasis eine Konfiguration nutzte, die es jetzt als inakzeptabel bezeichnet. Kelp steht unter scrutiny, warum es von einer Multi-Verifier-Standardkonfiguration abgewichen ist, falls Pellegrinos Darstellung zutrifft. Die eingefrorenen ETH auf Arbitrum befinden sich weiterhin in einer rechtlichen Grauzone, und der Beitrag von LayerZero in Höhe von 10.000 ETH zur DeFi-United-Wiederherstellung ist in Vergessenheit geraten.
Lesen Sie nicht nur Krypto-Nachrichten. Verstehen Sie sie. Abonnieren Sie unseren Newsletter. Es ist kostenlos.
Häufig gestellte Fragen
Wer stand hinter der 292 Millionen schweren Ausnutzung der Kelp-Bridge?
Chainalysis verknüpfte die Angreifer vom 18. April mit der nordkoreanischen Lazarus-Gruppe, die RPC-Knoten kompromittierte, die vom Verifizierungsnetzwerk von LayerZero genutzt wurden, und einen gleichzeitigen DDoS-Angriff durchführte, um den Verkehr auf vergiftete Infrastruktur umzuleiten.
Was sagt der Gründer von LayerZero zu den Behauptungen von KelpDAO?
Bryan Pellegrino sagte am 5. Mai, dass die Darstellung von KelpDAO „völlig unwahr
Warum migriert KelpDAO von LayerZero zu Chainlink CCIP?
Kelp kündigte die Migration am 5. Mai als direkte Reaktion auf den Exploit vom 18. April an; die neue CCIP-Integration ist bereits im GitHub-Repository von Kelp neben dem Legacy-LayerZero-Vertrag sichtbar.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com übernimmt keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor der Entscheidung für eine Anlage unabhängige Recherchen durchzuführen und/oder sich mit einem qualifizierten Fachmann beraten zu lassen.

Hannah Collymore
Hannah ist Autorin und Redakteurin mit fast einem Jahrzehnt Erfahrung im Bloggen und in der Berichterstattung über Events im Krypto-Bereich. Bei Cryptopolitan arbeitet sie an der News-Seite und berichtet sowie analysiert die neuesten Entwicklungen in den Bereichen DeFi, RWA, Krypto-Regulierung, KI und Zukunftstechnologien. Sie hat ihr Studium an der Arcadia University mit einem Abschluss in Betriebswirtschaft abgeschlossen.









