



Crypto-Entwickler fallen auf gefälschte LinkedIn-Anrufe herein, verlieren die Kontrolle über Code-Pipelines

- Hacker haben sich als Geschäftskontakte auf LinkedIn ausgegeben und benutzerdefinierte macOS-Malware eingesetzt, um Crypto-Entwickler zu attackieren.
- Die Gruppe stiehlt Zugangsdaten und kompromittiert CI/CD-Pipelines.
- JINX-0164 führte mindestens einen bestätigten Supply-Chain-Angriff über eine trojanisierte npm-Package durch.
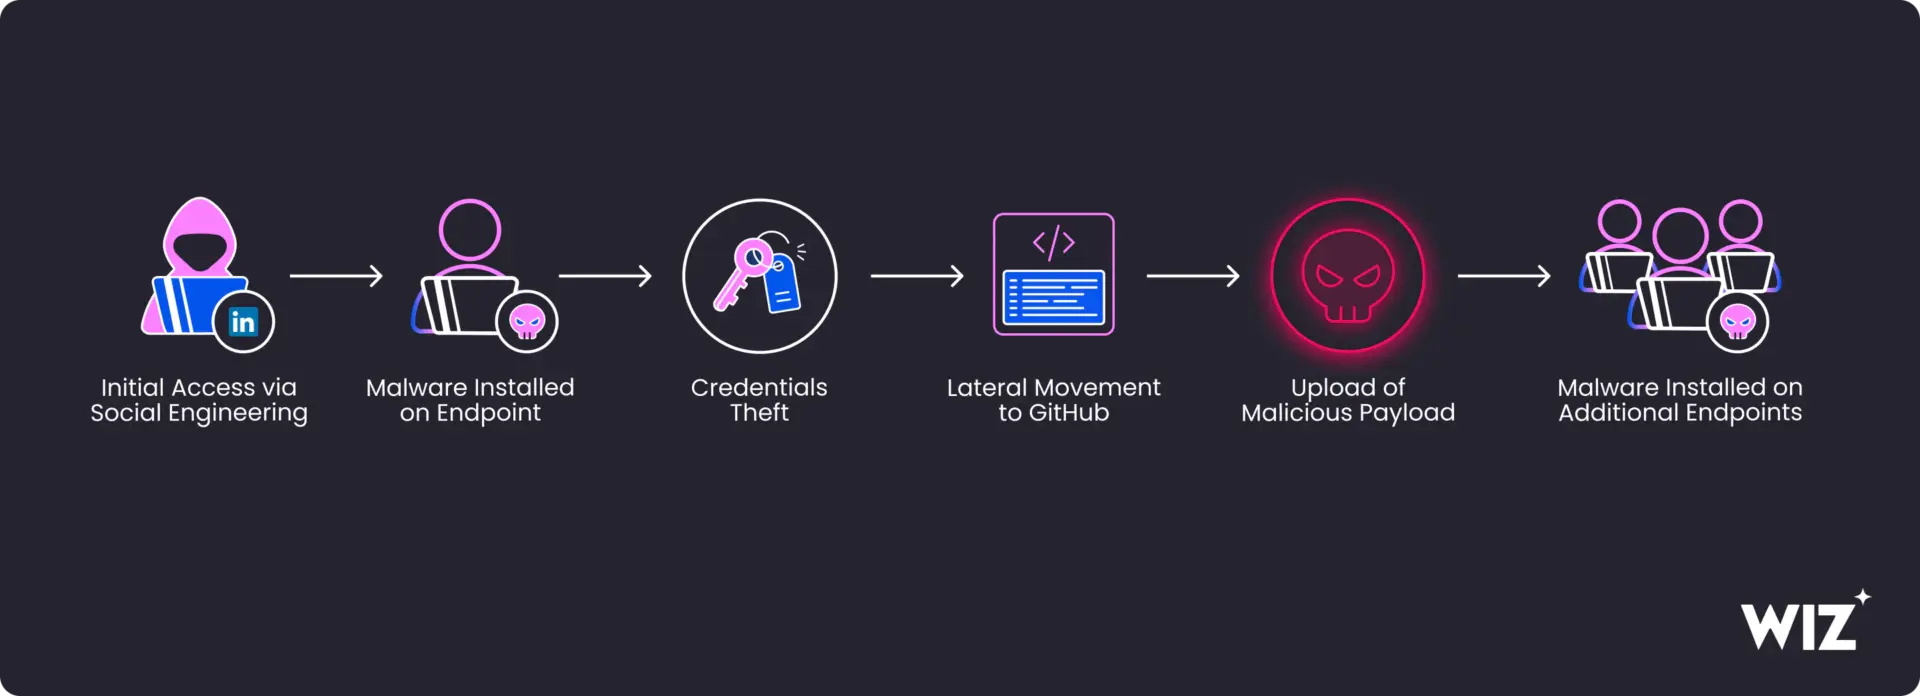
Eine Gruppe von Hackern, bekannt als JINX-0164, hat Kontakt zu Crypto-Entwicklern über LinkedIn aufgenommen und sie zu gefälschten Meetings eingeladen, die zur Infektion ihrer Maschinen mit maßgeschneiderter macOS-Malware führen.
Die Malware stiehlt Login-Anmeldeinformationen und übernimmt die Pipelines, die Entwickler zum Erstellen und Bereitstellen von Software verwenden. Das Cloud-Sicherheitsunternehmen Wiz veröffentlichte seine Erkenntnisse am 27. Mai 2026.
Gefälschter Meeting-Link platziert AUDIOFIX-Malware auf den Maschinen der Entwickler
Wiz’ Incident-Response-Team verknüpfte die Gruppe mit Angriffen, die bis mindestens Mitte 2025 zurückreichen.
Angreifer wenden sich an einen Entwickler auf LinkedIn, verwenden ein Profil, das legitim aussieht, schlagen einen Geschäftsanruf vor und senden einen Link zu einer gefälschten Website, die wie Microsoft Teams oder ein ähnliches Videokonferenztool aussieht.
AUDIOFIX ist der macOS-Virus, der die Installation stillschweigend startet, wenn ein Opfer auf das klickt, was es für eine Meeting-URL hält. Er funktioniert auf Intel- und Apple-Silicon-Macs und wird über ein Skript bereitgestellt, das auf einer gefälschten Apple-Website gespeichert ist. Der Virus richtet sich so ein, dass er nach einem Neustart weiterläuft, gibt sich als System-Audiokomponente aus und kommuniziert über HTTPS mit den Angreifern.
Sobald er auf der Maschine ist, sammelt er gespeicherte Passwörter aus dem macOS-Schlüsselbund, Browser-Anmeldeinformationen, SSH-Schlüssel, Cloud-Zugriffstokens für AWS, GCP und Azure sowie Krypto-Wallet-Daten. Darüber hinaus entdeckte Wiz, dass die Angreifer direkt nach Passwörtern phischten und diese in codierten Dateien speicherten.
JINX-0164 unterscheidet sich von anderen Infostealern, da es sich auf interne Code-Repositories und Entwicklungsinfrastruktur spezialisiert.
In einer Fallstudie aus Anfang 2026 dokumentierte Wiz, wie die Angreifer gestohlene GitHub-Tokens verwendeten, um Geheimnisse aus CI/CD-Pipelines mit einem Open-Source-Tool namens nord-stream zu extrahieren. Anschließend injizierten sie ihre AUDIOFIX-Malware in interne Repositories, gaben sich als legitime Entwickler aus, indem sie Git-Commit-Metadaten fälschten, und pushen schädlichen Code in Hauptzweige oder übernahmen bestehende.
Andere Entwickler, die von diesen vergifteten Repositories zogen und bauten, wurden automatisch infiziert. Der eigene Entwicklungsworkflow der Organisation wurde zum Verteilungsmechanismus. GitHub’s Vigilant Mode, der Commits ohne verifizierte GPG-Signaturen markiert, fing die Identitätsfälschung in mindestens einem Fall auf.
Die Gruppe führte auch einen bestätigten Supply-Chain-Angriff auf ein öffentliches npm-Paket durch. Am 7. April 2026 trojanisierte JINX-0164 die Version 4.9.1 von @velora-dex/sdk und injizierte einen base64-codierten Befehl, der ein Remote-Skript abrufte und ausführte, das MINIRAT bereitstellte. Das ist ein leichtgewichtiger, auf Go basierender Backdoor, der sich auf Persistenz und Remote-Befehlsausführung konzentriert.
Angreifer zielen auf Bargeld und Code von Crypto-Entwicklern ab
AUDIOFIX und MINIRAT teilen sich Command-and-Control-Domains wie datahub[.]ink, cloud-sync[.]online und byte-io[.]us. Die Angreifer leiten ihre Aktivitäten über Mullvad VPN, Astrill VPN und ExpressVPN, um ihren echten Standort zu verbergen.
Wiz fand einige taktische Ähnlichkeiten mit nordkoreanischen Threat-Clustern UNC1069 und Sapphire Sleet, stellte jedoch keine direkte Infrastruktur-Überschneidung fest. Sie bezeichnen JINX-0164 als einen eigenständigen und finanziell motivierten Bedrohungsakteur.
Im Mai kompromittierten Hacker 170+ npm- und PyPI-Pakete, einschließlich der offiziellen Mistral AI Python-Bibliothek. Dieser Angriff legte GitHub-Tokens und Cloud-Anmeldeinformationen frei, die von Crypto- und KI-Entwicklern gehören. Dies war auch der erste dokumentierte Fall von bösartigen Paketen, die gültige SLSA Build Level 3 Provenance-Attestierungen trugen, wodurch das kryptografische Vertrauensmodell, das die Build-Integrität verifizieren soll, gebrochen wurde.
Das Hacking von Crypto- und KI-Entwicklern führt normalerweise zu Bargeld und wertvollem Code. Crypto-Labs/-Unternehmen sollten ihre Cybersicherheitsmaßnahmen stärken und ihre CI/CD-Pipelines auf unbefugten Zugriff oder bösartige Aktivitäten überprüfen. Unbefugte GitHub-Aktionen, Commits mit nicht verifizierten Signaturen und ungewöhnliche VPN-Verbindungen sind allesamt Warnsignale. Entwickler, die an Meetings teilgenommen haben, die über LinkedIn gesendet wurden, sollten ihre Computer auf Viren scannen.
Lesen Sie nicht nur Krypto-Nachrichten. Verstehen Sie sie. Abonnieren Sie unseren Newsletter. Es ist kostenlos.
Häufig gestellte Fragen
Was ist JINX-0164?
JINX-0164 ist ein finanziell motivierter Bedrohungsakteur, der von Wiz identifiziert wurde und seit mindestens Mitte 2025 aktiv ist.
Wie beginnt der JINX-0164-Angriff?
Die Angreifer kontaktieren Entwickler auf LinkedIn mit glaubwürdigen Profilen, schlagen ein virtuelles Meeting vor und senden einen Link zu einer bösartigen Domain. Wenn das Opfer den gefälschten Meeting-Client ausführt, wird macOS-Malware namens AUDIOFIX bereitgestellt.
Was sollten Crypto-Entwickler tun, wenn sie einen Kompromittierungsverdacht haben?
Entwickler sollten GitHub-Tokens, SSH-Schlüssel, Cloud-Zugangsdaten und alle Crypto-Wallet-Schlüssel rotieren. Sie sollten CI/CD-Pipelines auf unbefugte Aktivitäten überprüfen und Repositories auf nicht verifizierte Commits prüfen.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com übernimmt keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor der Entscheidung für eine Anlage unabhängige Recherchen durchzuführen und/oder sich mit einem qualifizierten Fachmann beraten zu lassen.

Randa Moses
Randa Moses ist Redakteurin und Reporterin bei Cryptopolitan, wo sie über Technologie, KI, Robotik, Krypto, Betrug und Hacks berichtet. Sie arbeitet seit 2017 im Krypto-Bereich. Zuvor war sie bei Forward Protocol, AmaZix und Cryptosomniac tätig. Randa besitzt einen Abschluss in Elektrotechnik und Elektronik der University of Bradford.









