



Brasilianischer Trojaner kapert WhatsApp, um Krypto-Phishing zu verbreiten

- TCLBANKER ist ein brasilianischer Banking-Trojaner, der 59 Banken- und Kryptowährungsdomains überwacht.
- Die Malware verbreitet sich, indem sie WhatsApp-Web-Sitzungen und Outlook-Konten von Opfern übernimmt, um Phishing-Nachrichten an deren Kontakte zu senden.
- Brasilianische Nutzer von Kryptowährungen und Fintech-Diensten sind die Hauptziele.
Sicherheitsforscher von Elastic Security Labs haben einen neuen brasilianischen Banking-Trojaner namens TCLBANKER entdeckt. Wenn er eine Maschine infiziert, übernimmt er die WhatsApp- und Outlook-Konten des Opfers und sendet Phishing-Nachrichten an deren Kontakte.
Die Kampagne wird als REF3076 bezeichnet. Basierend auf gemeinsamer Infrastruktur und Code-Mustern haben die Forscher TCLBANKER mit der zuvor bekannten Malware-Familie MAVERICK/SORVEPOTEL in Verbindung gebracht.
Trojaner verbreitet sich über einen KI-Prompt-Builder
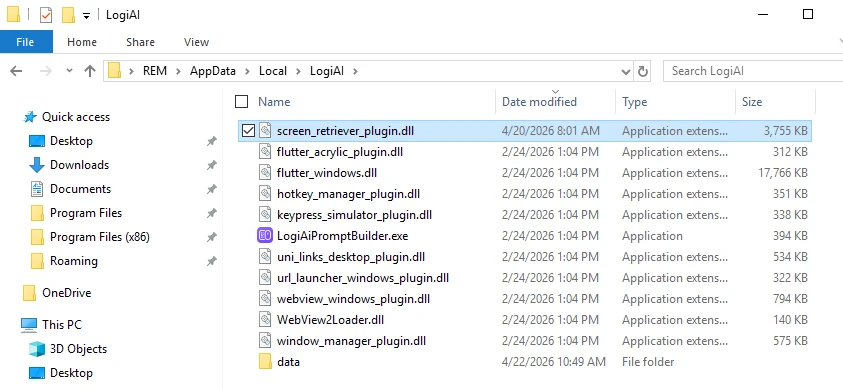
Elastic Security Labs sagt, dass die Malware als Trojaner-Installer für Logi AI Prompt Builder kommt, eine echte signierte Logitech-App. Der Installer liegt in einer ZIP-Datei vor und nutzt DLL-Sideloading, um eine schädliche Datei auszuführen, die wie ein Flutter-Plugin aussieht.
Sobald geladen, deployt der Trojaner zwei .NET-Reactor-geschützte Payloads. Eine ist ein Banking-Modul und die andere ein Wurm-Modul, das für die Selbstverbreitung ausgelegt ist.
Nach dem Laden deployt der Trojaner zwei .NET-Reactor-geschützte Payloads. Eine ist ein Banking-Modul, und die andere ist ein Wurm-Modul, das sich selbst verbreiten kann.
Anti-Analyse-Checks blockieren Forscher
Es gibt drei Teile, die den Fingerabdruck bilden, den TCLBANKER’s Loader erstellt.
- Anti-Debugging-Checks.
- Festplatten- und Speicherinformationen.
- Spracheinstellungen.
Der Fingerabdruck generiert die Entschlüsselungsschlüssel für die eingebettete Payload. Wenn etwas falsch erscheint, wie ein angehängter Debugger, eine Sandbox-Umgebung oder wenig Festplattenspeicher, erzeugt die Entschlüsselung Müll, und die Malware stoppt stillschweigend.
Der Loader patcht auch Windows-Telemetriefunktionen, um Sicherheitstools zu blenden. Er erstellt direkte Syscall-Trampolines, um User-Mode-Hooks zu vermeiden.
Ein Watchdog sucht ständig nach Analyse-Software wie x64dbg, Ghidra, dnSpy, IDA Pro, Process Hacker und Frida. Wenn eines dieser Tools gefunden wird, funktioniert die Payload nicht mehr.
Banking-Modul aktiviert sich nur auf brasilianischen Computern
Das Banking-Modul aktiviert sich auf Computern, die sich in Brasilien befinden. Es gibt mindestens zwei Geofencing-Checks, die Regionencode, Zeitzone, Systemlocale und Tastaturlayout prüfen.
Die Malware liest die aktive Browser-URL-Leiste über Windows UI Automation. Sie funktioniert über viele Browser wie Chrome, Firefox, Edge, Brave, Opera und Vivaldi und überwacht die aktive URL/URLs jede Sekunde.
Die Malware stimmt dann die URL mit einer Liste von 59 verschlüsselten URLs ab. Diese Liste enthält Links zu Krypto-, Bank- und Fintech-Websites in Brasilien.
Wenn ein Opfer eine der Ziel-Websites besucht, öffnet die Malware ein WebSocket zu einem Remote-Server. Der Hacker erhält dann die volle Fernsteuerung des Computers.
Sobald der Zugriff gewährt ist, nutzt der Hacker ein Overlay, das ein randloses, immer-im-Vordergrund-Fenster über jeden Monitor legt. Das Overlay ist in Screenshots nicht sichtbar, und die Opfer können nicht teilen, was sie sehen.
Das Overlay des Hackers hat drei Vorlagen:
- Ein Formular zum Sammeln von Zugangsdaten mit einer gefälschten brasilianischen Telefonnummer.
- Ein gefälschter Windows-Update-Fortschrittsbildschirm.
- Ein „Vishing-Warte-Screen“, der die Opfer bei der Stange hält.
Bösartige Bots verbreiten den brasilianischen Trojaner über WhatsApp und Outlook
Die zweite Payload verbreitet TCLBANKER auf neue Opfer auf zwei Wegen:
- WhatsApp-Web-App.
- Outlook-Posteingänge/Konten.
Der WhatsApp-Bot sucht nach aktiven WhatsApp-Web-Sitzungen in Chromium-Browsern, indem er die lokalen Datenbankverzeichnisse der App findet.
Der Bot klont das Browser-Profil und startet dann eine headless Chromium-Instanz. „Ein headless Browser ist ein Webbrowser ohne grafische Benutzeroberfläche“, laut Wikipedia. Dann injiziert er JavaScript, um die Bot-Erkennung zu umgehen, und sammelt die Kontakte des Opfers.
Am Ende sendet der Bot Phishing-Nachrichten, die den TCLBANKER-Installer enthalten, an die Kontakte des Opfers.
Der Outlook-Bot verbindet sich über Component Object Model (COM)-Automatisierung. COM-Automatisierung ermöglicht es einem Programm, ein anderes Programm zu steuern.
Der Bot nimmt E-Mail-Adressen aus dem Ordner „Kontakte“ und dem Posteingangshistorie und sendet dann Phishing-E-Mails unter Verwendung des Kontos des Opfers.
Die E-Mails haben die Betreffzeile „NFe disponível para impressão“, was auf Englisch „Elektronische Rechnung zum Drucken verfügbar“ bedeutet. Sie verlinken auf eine Phishing-Domain, die eine brasilianische ERP-Plattform imitiert.
Da die E-Mails von echten Konten gesendet werden, ist es wahrscheinlicher, dass sie Spam-Filter umgehen.
Letzte Woche berichtete Cryptopolitan, dass Forscher vier Android-Trojaner identifiziert haben, die +800 Krypto-, Banking- und Social-Media-Apps mit gefälschten Login-Overlays angreifen.
In einem anderen Bericht hat eine Malware namens StepDrainer Wallets über +20 Blockchain-Netzwerke hinweg mit gefälschten Web3-Wallet-Verbindungsschnittstellen geleert.
Wenn Sie dies lesen, sind Sie bereits einen Schritt voraus. Bleiben Sie mit unserem Newsletter auf dem Laufenden.
Häufig gestellte Fragen
Was ist TCLBANKER und wie verbreitet es sich?
TCLBANKER ist ein brasilianischer Banking-Trojaner, der über einen manipulierten Logitech-Installer ausgeliefert wird. Er übernimmt WhatsApp-Web-Sitzungen und Outlook-E-Mail-Konten von Opfern, um Phishing-Nachrichten an deren Kontakte zu senden.
Welche Krypto-Plattformen zielt TCLBANKER ab?
Der Trojaner überwacht eine verschlüsselte Liste von 59 brasilianischen Domains für Banken, Fintech und Kryptowährungen. Er aktiviert eine Remote-Control-Sitzung, wenn ein Opfer eine dieser Websites in seinem Browser besucht.
Wie vermeidet TCLBANKER die Erkennung durch Sicherheitsexperten?
Die Malware erstellt einen Umgebungsfingerabdruck aus Anti-Debugging-Checks, Systemhardware und Spracheinstellungen und verwendet diesen Fingerabdruck dann, um ihr Payload zu entschlüsseln. Wenn einer der Checks fehlschlägt, wird das Payload niemals entschlüsselt und die Ausführung stoppt stillschweigend.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com übernimmt keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor der Entscheidung für eine Anlage unabhängige Recherchen durchzuführen und/oder sich mit einem qualifizierten Fachmann beraten zu lassen.

Randa Moses
Randa Moses ist Redakteurin und Reporterin bei Cryptopolitan, wo sie über Technologie, KI, Robotik, Krypto, Betrug und Hacks berichtet. Sie arbeitet seit 2017 im Krypto-Bereich. Zuvor war sie bei Forward Protocol, AmaZix und Cryptosomniac tätig. Randa besitzt einen Abschluss in Elektrotechnik und Elektronik der University of Bradford.









