



- AMOS-Malware ist zurück und gibt sich diesmal als Loom-Bildschirmaufzeichnungs-App aus, um Macs zu infizieren und Krypto-Wallets zu stehlen.
- Cyberkriminelle nutzen gefälschte Google-Anzeigen, um Nutzer dazu zu bringen, eine schädliche Version von Loom herunterzuladen, die legitime Apps wie Ledger Live klonen kann.
Also, hier geht es wieder los. Die AMOS-Malware für Macs ist wieder im Spiel, und dieses Mal trägt sie eine neue Verkleidung. Die schlauen Psychopathen hinter diesem Angriff haben beschlossen, die beliebte Bildschirmaufzeichnungs-App Loom mit über 20 Millionen Nutzern zu imitieren.
Und ratet mal? Sie nutzen Google-Anzeigen, um Opfer anzulocken, und lassen diese Operation so legitim aussehen, wie es nur geht. Der Plan? Unbedarfte Nutzer dazu bringen, eine gefälschte Version von Loom von einer betrügerischen Website herunterzuladen.
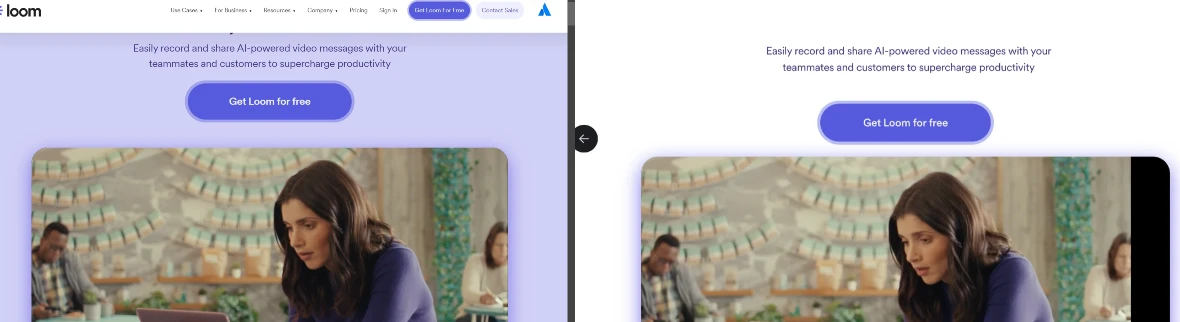
Forscher des Moonlock Labors berichten, dass diese neueste Version auch legitime Krypto-Wallet-Apps wie Ledger Live klont. Ja, der AMOS-Stehler ersetzt diese vertrauenswürdigen Apps durch bösartige Klonen.
OSobald es auf Ihrem Mac ist, ist das Spiel vorbei. Ihre Krypto-Wallets, Browserdaten, Passwörter – alles ist leicht zugänglich. Die Gruppe hinter diesem Angriff, möglicherweise „Crazy Evil“ genannt, scheint gut organisiert und mit russischen Cyberkriminellen-Netzwerken verbunden zu sein.
Menschen würden auf diese Anzeigen klicken, in der Annahme, sie bekämen das Original, und würden stattdessen auf eine unseriöse Website namens smokecoffeeshop[.]com weitergeleitet.
Von dort wurde es noch seltsamer. Opfer landeten auf einer Website, die exakt wie Loom aussah, aber es war eine Falle. Ein Klick auf den Download-Button, und schon war Ihr Mac mit dem neuen AMOS-Stehler infiziert.
Dies ist ein poliertes Produkt auf dem Schwarzmarkt. Die Miete dafür könnte bis zu 3.000 US-Dollar pro Monat kosten. Und warum so teuer? Weil dieses Ding alles kann. Es stiehlt Dateien, schnappt sich den Browserverlauf, erbeutet Zugangsdaten, leert Ihre Krypto-Wallets – das ganze Programm.
Dies ist Malware der Extraklasse, Leute.
Sie haben auch andere Apps geklont – Figma, TunnelBlick (ein VPN), Callzy und sogar einen bizarren Fall namens BlackDesertPersonalContractforYouTubepartners[.]dmg.
Moonlock fand einige Hinweise, die Crazy Evil mit dieser Kampagne im Dark Web verknüpfen. Sie stießen auf eine Reklame, die nach Leuten suchte, die einem Team beitreten sollten, das – wie nicht anders zu erwarten – den AMOS-Stehler nutzte.
Diese Anzeige rühmte sich sogar ihrer Fähigkeit, „Ledger“ auf macOS zu ersetzen, was bestätigte, dass dieselbe AMOS-Version, die in der Wildnis gefunden wurde, von diesen Leuten verbreitet wurde, die sich als Loom ausgaben.
Weitere Recherchen ergaben eine IP-Adresse, die mit diesem Chaos verbunden ist – 85[.]28[.]0[.]47. Als Moonlock diese IP-Adresse durch VirusTotal, eine Website zur Malware-Prüfung, laufen ließ, wurden 93 Dateien als bösartig markiert.
Und das Beste daran: Diese Dateien hatten Verbindungen zu einer russischen Regierungsstelle. Zufall? Vielleicht, aber wahrscheinlich nicht. Der Internetdienstanbieter (ISP) der IP-Adresse war als Gorodskaya elektronnaya svyaz Ltd, auch bekannt als Gesnet[.]ru, ein russisches Unternehmen, aufgeführt.
Gesnet scheint ein großes Netzwerk zu betreiben, aber gute Chancen, detaillierte Informationen darüber zu finden. Der russische ISP-Markt ist, um es milde auszudrücken, trüb, mit strengen Gesetzen, die Transparenz fast unmöglich machen für für Außenstehende.
Für jetzt ist die beste Verteidigung eine gute Offensive. Bleiben Sie wachsam, klicken Sie nicht auf unseriöse Anzeigen, und um des Kryptos willen, behalten Sie Ihre Apps im Auge.
Lesen Sie nicht nur Krypto-Nachrichten. Verstehen Sie sie. Abonnieren Sie unseren Newsletter. Es ist kostenlos.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com Wir übernehmen keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor jeglichen Anlageentscheidungen eine unabhängige Recherche durchzuführen und/oder einen qualifizierten Fachmann zu konsultieren.

Jai Hamid
Jai Hamid berichtet seit sechs Jahren über Kryptowährungen, Aktienmärkte, Technologie, die globale Wirtschaft und geopolitische Ereignisse, die die Märkte beeinflussen. Sie hat für auf Blockchain spezialisierte Publikationen wie AMB Crypto, Coin Edition und CryptoTale Marktanalysen, Berichte über große Unternehmen, Regulierung und makroökonomische Trends verfasst. Sie hat die London School of Journalism besucht und dreimal Krypto-Marktanalysen in einem der führenden Fernsehsender Afrikas vorgestellt.









