




- تمت سرقة أكثر من 1082 بيتكوين (حوالي 70 مليون دولار) من 1196 محفظة Coldcard في هجوم استمر 40 دقيقة، مما أثر على العبارات التي تم إنشاؤها منذ مارس 2021.
- كان الخلل ناتجًا عن ضعف العشوائية في البرامج الثابتة Coldcard 4.0.0–4.2.0، مما يجعل عبارات المحفظة قابلة للتنبؤ بشكل محتمل.
- تحث منصة Coinkite المستخدمين على تحديث البرامج الثابتة ونقل الأموال إلى محفظة تم إنشاؤها حديثًا بعد اختبار العنوان الجديد.
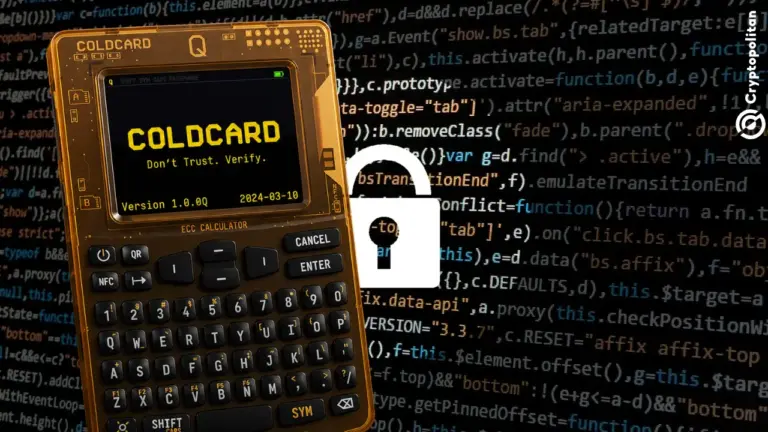
كشفت شركة "غالاكسي ريسيرش" يوم الجمعة عن قيام مهاجم بسحب أكثر من 1000 bitcoin (بقيمة تقريبية تبلغ حوالي 70 مليون دولار أمريكي) من نحو 1200 محفظة رقمية استخدمت أجهزة "كولدكارد" لإنشاء مفتاح استعادة. ويفوق هذا الرقم بكثير التقديرات الأولية التي أصدرتها الشركة قبل 24 ساعة. وتشمل الخسائر المحتملة جميع مستخدمي "كولدكارد" الذين أنشأوا مفتاح استعادة بين مارس 2021 وحتى الآن.
تشير تقديرات شركة غالاكسي ريسيرش إلى سحب 1082.65 bitcoin من 1196 عنوانًا، حيث تم تحويل معظم الأموال بين الساعة 01:10 و01:50 بالتوقيت العالمي المنسق في 30 يوليو، خلال فترة 40 دقيقة. يتجاوز هذا الرقم بكثير سرقة 594 بيتكوين (38 مليون دولار) المُبلغ عنها من حوالي 500 محفظة ذات توقيع واحد. وقد حدث ذلك خلال 40 دقيقة فقط. كان كل عنوان من العناوين المتأثرة يمتلك أكثر من 0.15 بيتكوين. كما تم تحويل أكثر من 562 بيتكوين إلى عنوان واحد لم يشهد أي معاملات حتى الآن.
سلّط التقرير الضوء على جهود فريقي الهندسة والأمن في شركة بلوك، اللذين رصدا نمطًا في حركة هذه الأموال. وأشارت الشركة إلى أن "سلسلة المعاملات على البلوك تشين، التيdentآخرون، بمن فيهم كلاي غاريت، تُشير بدقة إلى السارق. ومع ذلك، فهي لاdentالثغرة الأمنية التي مكّنت من هذه السرقة تحديدًا"، محذرةً من أن "الهجمات المستقبلية قد تستهدف أي عنوان Coldcard تم إنشاؤه باستخدام البرامج الثابتة المعرضة للثغرة". باحثون
كيف أخطأ مولد الأرقام العشوائية في Coldcard؟
Coldcard عبارة عن محفظة أجهزة تستخدم حاسوبًا معزولًا عن الشبكة لتخزين bitcoinالخاصة بالمستخدم. يستخدم الجهاز طريقة توقيع تشفيرية من المفترض نظريًا أن تقاوم أي محاولات اعتراض من طرف ثالث. يتطلب الأمر عبارة استذكارية مكونة من 24 كلمة لتوليد المفتاح، يتم اختيارها من مجموعة كبيرة من الكلمات المحتملة. في الواقع، كانت الإنتروبيا الحقيقية لمحفظة Coldcard أقل من المتوقع.
في شركة بلوك Bitcoin تقريرًا يُفصّل المشكلة. فقد وُجدت في برنامج Coldcard الثابت نسختان من دالة تُولّد أرقامًا عشوائية بنفس التوقيع التشفيري، إحداهما نسخة الأجهزة التي كتبتها شركة Coinkite، والأخرى نسخة برمجية مُستمدة من MicroPython.
فشل فحص وقت الإنشاء الذي أكد وجود إعدادات البيئة في التفعيل، مما أدى إلى استخدام بعض الأجهزة لمولد الأرقام العشوائية البرمجي المخترق. تم إصلاح هذه الثغرة الأمنية في الإصدار الأخير 4.21، tracالإصدارات المتأثرة إلى الإصدار الأولي 4.0.0 الصادر في مارس 2021. كانت العشوائية المخترقة تعتمد على الرقم التسلسلي للمعالج وساعته، وهما غير آمنين.
من هم المتضررون من هذا الضعف؟
أول تنبيه بشأن المشكلة الأمنية من شركة Coinkite، التي نشرت صفحة دعم للمستخدمين الذين يستخدمون أجهزة Mk3 مع إصدار البرامج الثابتة 4.0.1 أو أحدث. وقد قامت الشركة بتحديث التنبيه ليشمل أيضًا بعض أجهزة Mk4 وMk5 وColdcard Q، وأصدرت تحديثات طارئة للبرامج الثابتة لجميع الأجهزة المتأثرة.
بحسب التقارير، قامت منصة Coinkite بتحديث بيانها الرسمي لتُقرّ بأن جميع الأجهزة الحالية مُعرّضة لهذا الهجوم، وأن تحديثات البرامج الثابتة لا تُوفّر سوى حماية جزئية. وبحسب بيان Coinkite، فإن جميع المحافظ التي تحتوي على عبارات استعادة تم إنشاؤها قبل إصدار النسخة 4.21 مُعرّضة للخطر.
لا تقتصر هذه الثغرة الأمنية على توليد العبارات الأولية فحسب، بل إن تشفير المحفظة الورقية في Coldcard، وأدوات تقسيم المفاتيح، وتوليد الأقنعة، وميزة نقل المفاتيح، كلها تستخدم نفس دالة العشوائية.
كوينكايت يلقي باللوم على الذكاء الاصطناعي في عملية السرقة
نشر رودولفو نوفاك (NVK)، الرئيس التنفيذي لشركة Coinkite، اعتذارًا عن المشكلة الأمنية، مُقرًا بمسؤولية الشركة عن الخطأ في عملية توليد العبارات التذكيرية. وصرح قائلًا: "نتحمل المسؤولية الكاملة عن خلل البرمجيات الثابتة الذي أدى إلى هذا الوضع"، مشيرًا إلى أن المراجعة الأولية للثغرة الأمنية لم تكتشف المشكلة. ورجّح نوفاك أن يكون المهاجم قد استخدم الذكاء الاصطناعيdentالثغرة، مؤكدًا أن "هذا تذكيرٌ مُقلق بالنموذج الجديد الذي ندخله مع الذكاء الاصطناعي"
تجدر الإشارة إلى أن شركة Coinkite تبدو وكأنها تناقض نفسها، إذ يشير مقال Decrypt إلى أنها استخدمت سابقًا نظام ذكاء اصطناعي لفحص شفرتها البرمجية بحثًا عن ثغرات أمنية محتملة. وبحسب التقارير، استُخدمت هذه الأداة قبل بضعة أشهر، حيث ادّعت Coinkite أنها "لم تعثر على هذه الثغرة أو أي ثغرة أخرى ذات أهمية". يمتلك كل من المهاجمين والمدافعين الأدوات نفسها، ولكن في هذه الحالة، يبدو أنهم فشلوا في أداء واجبهم.
ماذا أفعل إذا كنت أملك محفظة Coldcard؟
توصي منصة Coinkite المستخدمين بتحديث البرامج الثابتة على أجهزتهم وإنشاء عبارات استعادة جديدة، وتنصحهم بإجراء معاملات تجريبية إلى عنوان المحفظة الجديد قبل تحويل أي مبالغ كبيرة. يجب على المستخدمين الاحتفاظ بعبارة الاستعادة القديمة كنسخة احتياطية، حيث ستكون هذه الوثيقة مطلوبة لاستعادة الوصول إلى الأموال بعد إتمام المعاملة.
لم يطرأ تغيير يُذكر على سعر bitcoin (BTC) في أعقاب هذا الكشف. ويحوم سعر البيتكوين حول 63 ألف دولار يوم الجمعة.
إذا كنت تقرأ هذا، فأنت متقدم بالفعل. ابقَ متقدماً من خلال نشرتنا الإخبارية.
الأسئلة الشائعة
كم من bitcoin سُرق في عملية استغلال ثغرة Coldcard؟
وقدّرت شركة Galaxy Research أن 1082.65 بيتكوين، بقيمة حوالي 70 مليون دولار، تم سحبها من 1196 عنوانًا في 30 يوليو، بزيادة عن رقم CoinDesk السابق الذي بلغ حوالي 594 بيتكوين، أو 38 مليون دولار، من حوالي 500 محفظة.
ما الذي تسبب في ثغرة Coldcard الأمنية؟
تسبب خطأ في بناء البرامج الثابتة تم إدخاله في الإصدار 4.0.0 في مارس 2021 في تخطي الأجهزة لمولد العشوائية الخاص بها والعودة إلى توليد مفتاح البرنامج المتوقع الذي يتم إنشاؤه بواسطة بيانات الشريحة غير السرية مثل الرقم التسلسلي وسجلات الساعة.
ما هي نماذج البطاقات الباردة المتأثرة؟
أشارت شركة Coinkite في البداية إلى وجود مشكلة في أجهزة Mk3 التي تعمل بنظام التشغيل 4.0.1 أو أحدث، ثم وسّعت نطاق التحذير ليشمل بعض إصدارات Mk4 وMk5 وColdcard Q. وتفيد التقارير بأن الشركة تعتبر الآن جميع الطرازات الحالية متأثرة بدرجة أو بأخرى.
إخلاء مسؤولية: المعلومات الواردة هنا ليست نصيحة استثمارية. Cryptopolitanموقع أي مسؤولية عن أي استثمارات تتم بناءً على المعلومات الواردة في هذه الصفحة. ننصحtronبإجراء بحث مستقلdent /أو استشارة مختص مؤهل قبل اتخاذ أي قرارات استثمارية.

أشيش كومار
أشيش كومار صحفي متخصص في العملات الرقمية والتمويل، يتمتع بخبرة ثماني سنوات في غرف الأخبار. يغطي أخبار أسواق العملات الرقمية، واللوائح التنظيمية، DeFi، ومنصات التداول. عمل مع مواقع Coingape وTodayq وNewsroompost. يحمل أشيش شهادة دراسات عليا في الصحافة الإنجليزية من المعهد الهندي للاتصالات الجماهيرية (IIMC). كما أجرى مقابلات مع شخصيات بارزة في هذا المجال، من بينهم آرثر هايز، ويات سيو، وأوستن فيدرا، وغيرهم.









