




AFX Trade تعد بـ"خطة حسن نية" في 3 أغسطس بعد سرقة الجسر بقيمة 24 مليون دولار

- ستكشف AFX Trade عن "خطة حسن النية" في 3 أغسطس للمستخدمين المتأثرين باختراق الجسر الذي بلغت قيمته 24 مليون دولار.
- عُزيت الهجمة إلى عرض وظيفي مزيف أغرى مطورًا بزرع برنامج ضار.
- تندرج هذه الحادثة ضمن اتجاه متزايد يتمثل في قلة عدد الاستغلاليات المتعلقة بالبنية التحتية لكن بكميات أكبر في عام 2026.
أبلغت AFX Trade مجتمعها يوم الجمعة 31 يوليو بأنها ستنشر "خطة حسن نية" للمستخدمين يوم الاثنين 3 أغسطس.
قد يأتي ذلك كخطوة في اتجاه تعويض المستخدمين المتأثرين؛ ومع ذلك، لم يتوقف التحديث عند توفير معلومات حول ما يجب أن يتوقعه المستخدمون. دعت الرسالة إلى الهدوء بينما يقوم الفريق بإنهاء طريقة للمضي قدماً.
يأتي ذلك بعد تسعة أيام من فقدان المنصة أكثر من 24 مليون دولار بسبب خرق في جسر الحفظ الخاص بها.
ماذا شاركت AFX Trade في تحديثها؟
كان التحديث قصيراً ولم يقدم تفاصيل. تمت مشاركة الرسالة من حساب إكس الخاص بـ AFX Trade وقرأت: "خطة حسن نية قيد التنفيذ حالياً بعد حادث الأمان الأخير، وسيتم الإعلان عنها يوم الاثنين 3 أغسطس".
أضاف الفريق أن المستثمرين والموظفين والداعمين الأوائل قد تأثروا جميعاً بالخرق، وشاركوا رابطاً إلى مقال على Medium يحتوي على تقرير مفصل بعد الحادث.
ومع ذلك، لم يتم مشاركة أي أرقام أو قواعد أهلية أو جدول زمني لأي دفعة، ولم يتم الكشف عما إذا كان سيتم مشاركتها يوم الاثنين القادم أيضاً.
إلى أين ذهبت الـ 24 مليون المسروقة؟
حدثت السرقة في 22 يوليو، مع وضع شركة الأمان Blockaid الخسارة عند 24.15 مليون دولار. تم صرف الأموال من جسر حفظ USDC الذي تشغله AFX على Arbitrum.
أفاد محللو البلوك تشين في PeckShieldAlert بأن المهاجم نقل العملات المستقرة إلى شبكة إيثريوم وحولها إلى 12,468 إيثريوم (ETH)، والتي استقرت في محفظة واحدة.
أوقفت AFX Trade عمليات الجسر الخاص بها بعد اكتشاف الخرق وذكرت أن الاستغلال كان محدوداً للجسر المتأثر. كما أصدرت Arbitrum بياناً مشابهاً مع المؤسس المشارك ستيفن جولدفيدر، معلناً أن الجسر الأصلي للشبكة "لم يتم اختراقه أو استغلاله بأي شكل" وأن المعاملة المخالفة جاءت من بروتوكول تابع لجهة خارجية موجود فوق الطبقة الثانية.
قدم كين سي، رئيس النمو في AFX Trade، عرضاً للمهاجم، قائلاً إنهم على استعداد للسماح لهم بالاحتفاظ بـ 30% من الأموال كعقاب للقبعات البيضاء إذا أعادوا 70%.
كيف تمكن المهاجم من اختراق جسر الاحتفاظ بعملة USDC في AFX Trade؟
تتبع تقرير ما بعد الحادث المفصل الذي نشرته AFX Trade عملية الاختراق إلى 9 يوليو، عندما تواصل مطور مع شخص ادعى تمثيل شركة تُدعى Oddium Lab وعرض عليه عملًا بدوام جزئي عبر تيليجرام.
تم توجيه المطور لنسخ مستودع يبدو كمنصة تبادل لامركزي عادية (DEX aggregator). كان ملف .git/config قد تم تعديله لتشغيل خطاف (hook) ضار بعد الفحص بمجرد أن غيّر المطور الفروع، مما زرع حمولة أولية على جهاز العمل.
من هناك، عمل المهاجم نحو الداخل بدلاً من العمل على البلوك تشين. في 16 يوليو، قاموا بتحميل ملحق Groovy خبيث، ops_maintenance.groovy، في مستودع artifacts الخاص بـ JFrog لدى AFX Trade، مما منحهم تنفيذًا للكود على ذلك المضيف.
أدى الملحق أيضًا إلى فشل شديد في الذاكرة (Out-of-Memory) يبدو كمشكلة بنية تحتية عادية، لذا قام المهندسون بإشراك فريق دعم JFrog نفسه وإعادة تشغيل الجهاز، مما أعاد تحميل البرمجية الخبيثة بصمت.
بحلول 22 يوليو، وصل المتسللون إلى بنية validators الأساسية، وقاموا بدفع حمولة إلى العقد المستهدفة، واستخدموا validators المخترقة للتوقيع الجماعي على استدعاء الجسر الذي نقل الأصول. وكتبت AFX: "لم يستغل ثغرة في عقد ذكي. لقد استغل الثقة".
خسارة واحدة كبيرة في عام من الخسائر الصغيرة المتعددة
يتناسب سرقة AFX مع نمط حدث طوال العام. أفادت TRM Labs أن المهاجمين نفذوا 207 هجمات منفصلة في النصف الأول من عام 2026، وهو الرقم القياسي الأعلى الذي سجلته في فترة ستة أشهر.
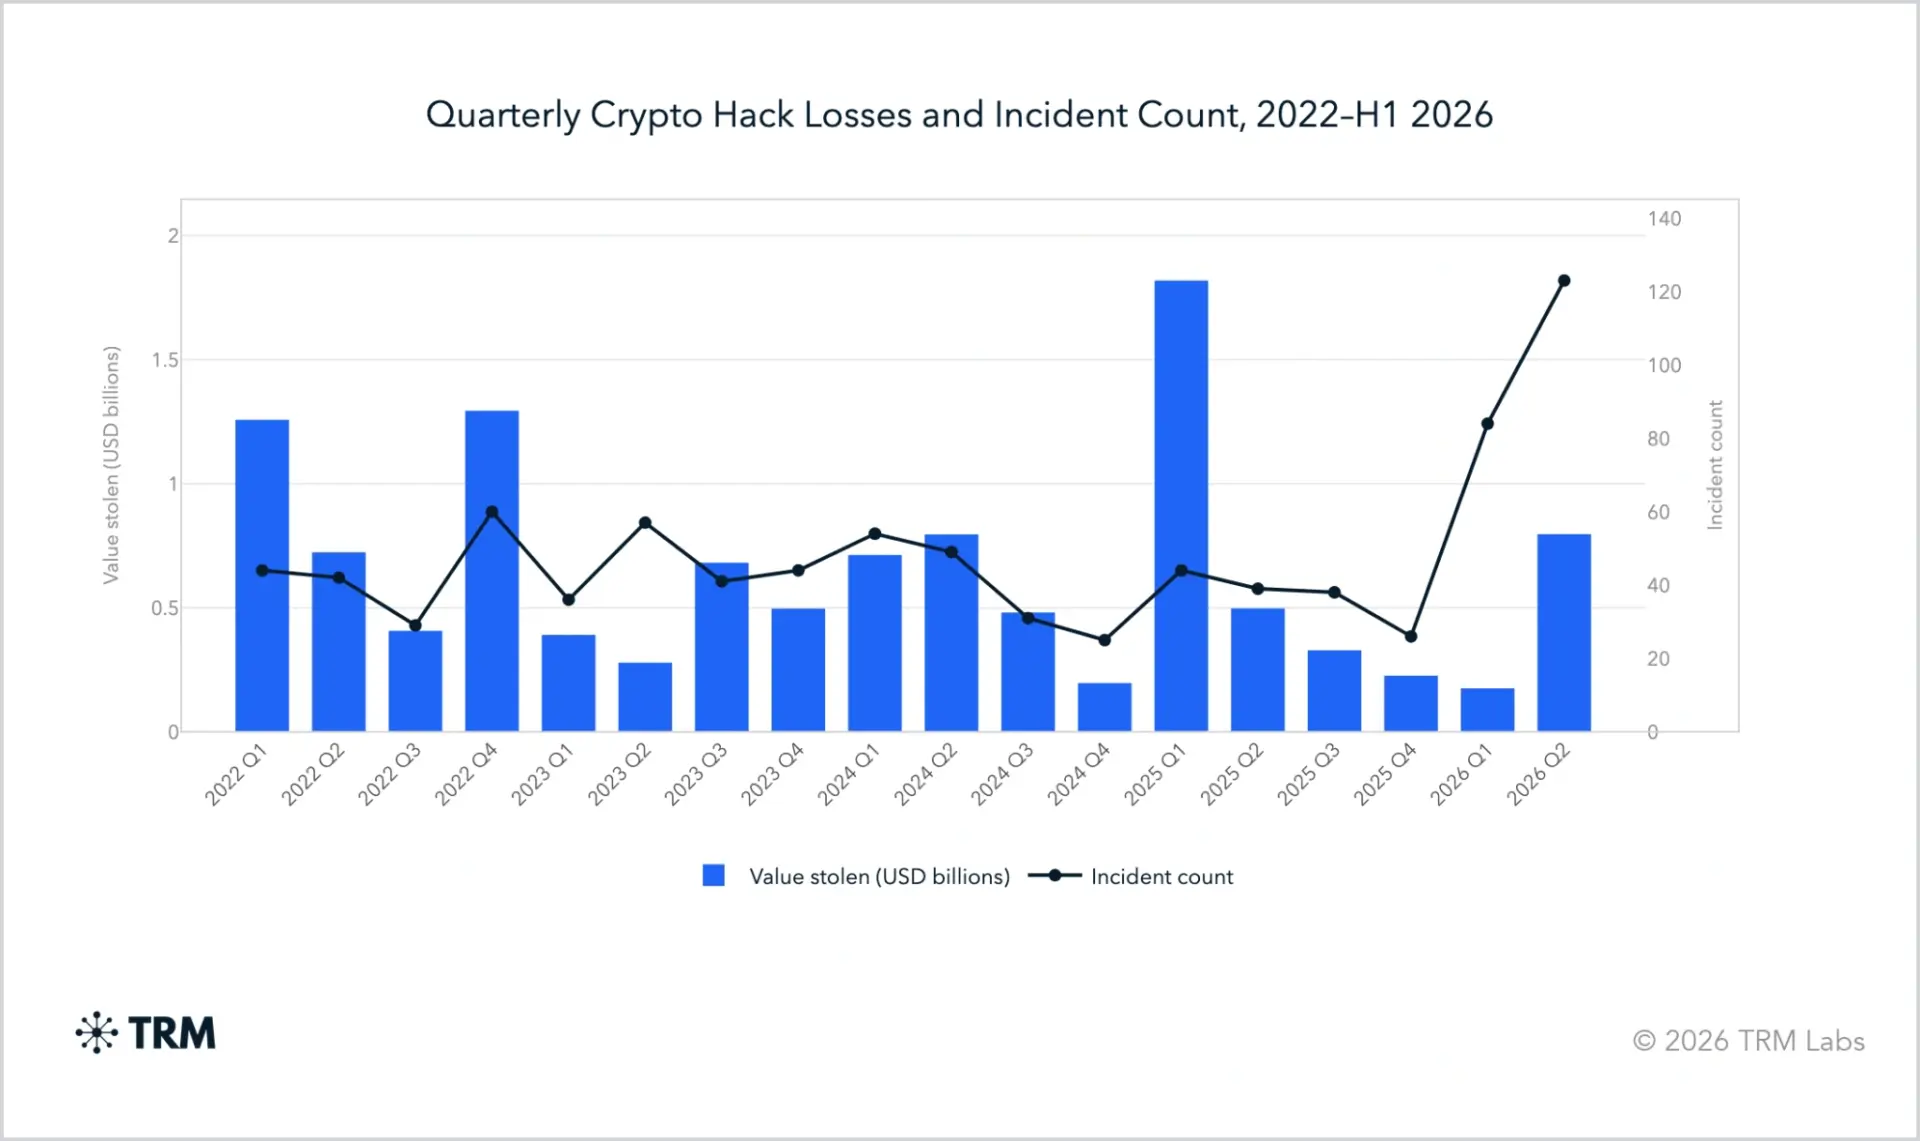
ومع ذلك، انخفضت الخسائر الإجمالية إلى 972 مليون دولار، أي أقل من نصف الـ 2.3 مليار دولار المسروقة قبل عام. شكلت الاختراقات في البنية التحتية والتشغيلية حوالي 15% من الحوادث لكنها كانت مسؤولة عن حوالي 76% من الأموال المفقودة.
تقع AFX في ذلك الطرف الثقيل. ذكرت قائمة منفصلة أرباح AFX البالغة 24.15 مليون دولار جنباً إلى جنب مع إخفاقات التحكم في الوصول الأكبر مثل Kelp DAO البالغة 292 مليون دولار و Drift Protocol البالغة 280 مليون دولار. تصنف قاعدة بيانات الاستغلال الخاصة بـ DeFiLlama ضربة جسر AFX على أنها حادث بنية تحتية مرتبط باختراق مفتاح خاص، نفس الفئة التي تسببت في معظم الخسائر بالدولارات في عام 2026 على الرغم من ارتفاع عدد الاستغلال الخام في أماكن أخرى.
لا تكتفِ بقراءة أخبار العملات الرقمية فحسب، بل افهمها. اشترك في نشرتنا الإخبارية. مجانية.
الأسئلة الشائعة
كم المبلغ المسروق من AFX Trade؟
قدّرت شركة الأمن السيبراني Blockaid الخسارة بحوالي 24.15 مليون دولار من عملة USDC، التي سُرقت من جسر حراسة تديره AFX على شبكة Arbitrum؛ بينما تابعت PeckShield تحركات الأموال عند نقلها إلى شبكة Ethereum وتحويلها إلى 12,468 ETH.
هل تم اختراق شبكة Arbitrum نفسها؟
لا. قال ستيفن غولدفيدر، أحد مؤسسي Arbitrum، إن الجسر الأصلي للشبكة "لم يُختَرَق أو يُستغل بأي شكل من الأشكال"، وأكدت AFX أن الضرر كان معزولًا فقط في جسر الحراسة التابع لطرف ثالث الذي تديره.
كيف تمكن المهاجمون من الدخول؟
وفقًا لتقرير ما بعد الحادث الصادر عن AFX، بدأت عملية الاختراق في 9 يوليو عندما تواصل المهاجمون مع مطور عبر Telegram وحثوه على نسخ مستودع ضار، ومن ثم انتقل المهاجم عبر نظام البناء JFrog الخاص بـ AFX، وأخيرًا استولى على عقد التحقق (validator nodes) للتوقيع على تحويلات الجسر.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا تتحمل أي مسؤولية عن أي استثمارات تُجرى بناءً على المعلومات الواردة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرارات استثمارية.

هانا كولي مور
هانا كاتبة ومحرّرة تمتلك خبرة تمتد لأكثر من عقد في كتابة المدونات وتغطية الفعاليات في مجال العملات الرقمية. في موقع كريبتوبوليتان، تساهم هانا في صفحة الأخبار من خلال تغطية وتحليل أحدث التطورات في مجالات التمويل اللامركزي (DeFi)، والأصول الواقعية (RWA)، وتنظيم العملات الرقمية، والذكاء الاصطناعي، وتقنيات الحدود الجديدة. تخرجت هانا من جامعة أركاديا بدرجة البكالوريوس في إدارة الأعمال.









