



AFX Trade annonce un plan de relance le 3 août après le vol 24$ sur un pont

- AFX Trade dévoilera un « plan de bonne volonté » le 3 août pour les utilisateurs touchés par la faille de sécurité 24$ dans son pont de sécurité.
- L'attaque tracété retracée jusqu'à une fausse offre d'emploi qui a incité un développeur à installer un logiciel malveillant.
- Cette attaque s'inscrit dans une tendance croissante, en 2026, à des failles de sécurité moins nombreuses mais de plus grande ampleur liées aux infrastructures.
AFX Trade a informé sa communauté le vendredi 31 juillet qu'elle publierait un « plan de bonne volonté » pour les utilisateurs le lundi 3 août.
Cette mesure pourrait constituer un pas en avant pour indemniser pleinement les utilisateurs concernés ; toutefois, la mise à jour n'a pas précisé ce à quoi ils peuvent s'attendre. Le message appelait au calme pendant que l'équipe finalise la marche à suivre.
Cette nouvelle survient neuf jours après que la plateforme a perdu plus de 24$ suite à une faille dans son système de conservation des données.
Qu'a partagé AFX Trade dans sa mise à jour ?
La mise à jour était brève et ne fournissait aucun détail. Le message, partagé depuis le compte X d'AFX Trade , indiquait : « Un plan de mesures compensatoires est en cours d'élaboration suite au récent incident de sécuritédentsera dévoilé le lundi 3 août. »
L'équipe a ajouté que les investisseurs, le personnel et les premiers contributeurs avaient tous été touchés par la faille de sécurité et a partagé un lien vers un article de Medium contenant une analyse détaillée.
Cependant, aucun chiffre, critère d'éligibilité ni calendrier de versement n'ont été communiqués, et il n'a pas été précisé si ces informations seront également communiquées lundi prochain.
Où sont passés les 24$ volés ?
Le vol a eu lieu le 22 juillet et, selon la société de sécurité Blockaid, le préjudice s'élève à 24.15$ . Les fonds ont été détournés d'un compte de dépôt USDC géré par AFX sur la plateforme Arbitrum.
Les analystes Onchain de PeckShieldAlert ont déclaré que l'attaquant avait transféré les stablecoins vers Ethereum et les avait convertis en 12 468 ETH, qui se sont retrouvés dans un seul portefeuille.
AFX Trade a suspendu ses opérations de pont après avoir détecté la faille et a déclaré que l'exploitation était limitée au pont concerné. Arbitrum a également fait une déclaration similaire, son cofondateur Steven Goldfeder affirmant que le pont natif du réseau « n'a été ni piraté ni exploité de quelque manière que ce soit » et que la transaction incriminée provenait d'un protocole tiers situé au-dessus de la couche 2.
Ken C, responsable de la croissance chez AFX Trade, a fait une offre à l'attaquant, déclarant qu'ils étaient prêts à lui permettre de conserver 30 % des fonds à titre de prime éthique s'il restituait 70 %.
Comment l'attaquant a-t-il pu pénétrer dans la passerelle de conservation USDC d'AFX Trade ?
L'analyse détaillée publiée par AFX Trade tracl'intrusion jusqu'au 9 juillet, date à laquelle un développeur a été contacté via Telegram par une personne prétendant représenter une entreprise appelée Oddium Lab et proposant un travail à temps partiel.
Le développeur a été incité à cloner ce qui semblait être un dépôt d'agrégateur DEX ordinaire. Son fichier .git/config avait été modifié pour déclencher un hook malveillant après le clonage dès que le développeur changeait de branche, installant ainsi une charge utile de première étape sur le poste de travail.
L'attaquant a ensuite procédé à une attaque interne plutôt qu'à une attaque sur la blockchain. Le 16 juillet, il a chargé un plugin Groovy malveillant, ops_maintenance.groovy, dans le dépôt d'artefacts JFrog d'AFX Trade, ce qui lui a permis d'exécuter du code sur cet hôte.
Le plugin a également provoqué de graves erreurs de mémoire insuffisante, interprétées comme un problème d'infrastructure ordinaire. Les ingénieurs ont donc fait appel à l'équipe de support de JFrog et redémarré la machine, ce qui a discrètement relancé le logiciel malveillant.
Le 22 juillet, les intrus avaient atteint l'infrastructure des validateurs, envoyé une charge utile aux nœuds ciblés et utilisé les validateurs compromis pour cosigner l'appel de pont qui a transféré les actifs. « Il ne s'agissait pas d'exploiter untracintelligent, mais la confiance », a écrit AFX.
Une grosse perte isolée dans une année marquée par de nombreuses petites pertes
Le vol chez AFX s'inscrit dans une tendance observée tout au long de l'année. TRM Labs a signalé que des pirates informatiques ont mené 207 attaques distinctes au cours du premier semestre 2026, un record absolu sur une période de six mois.
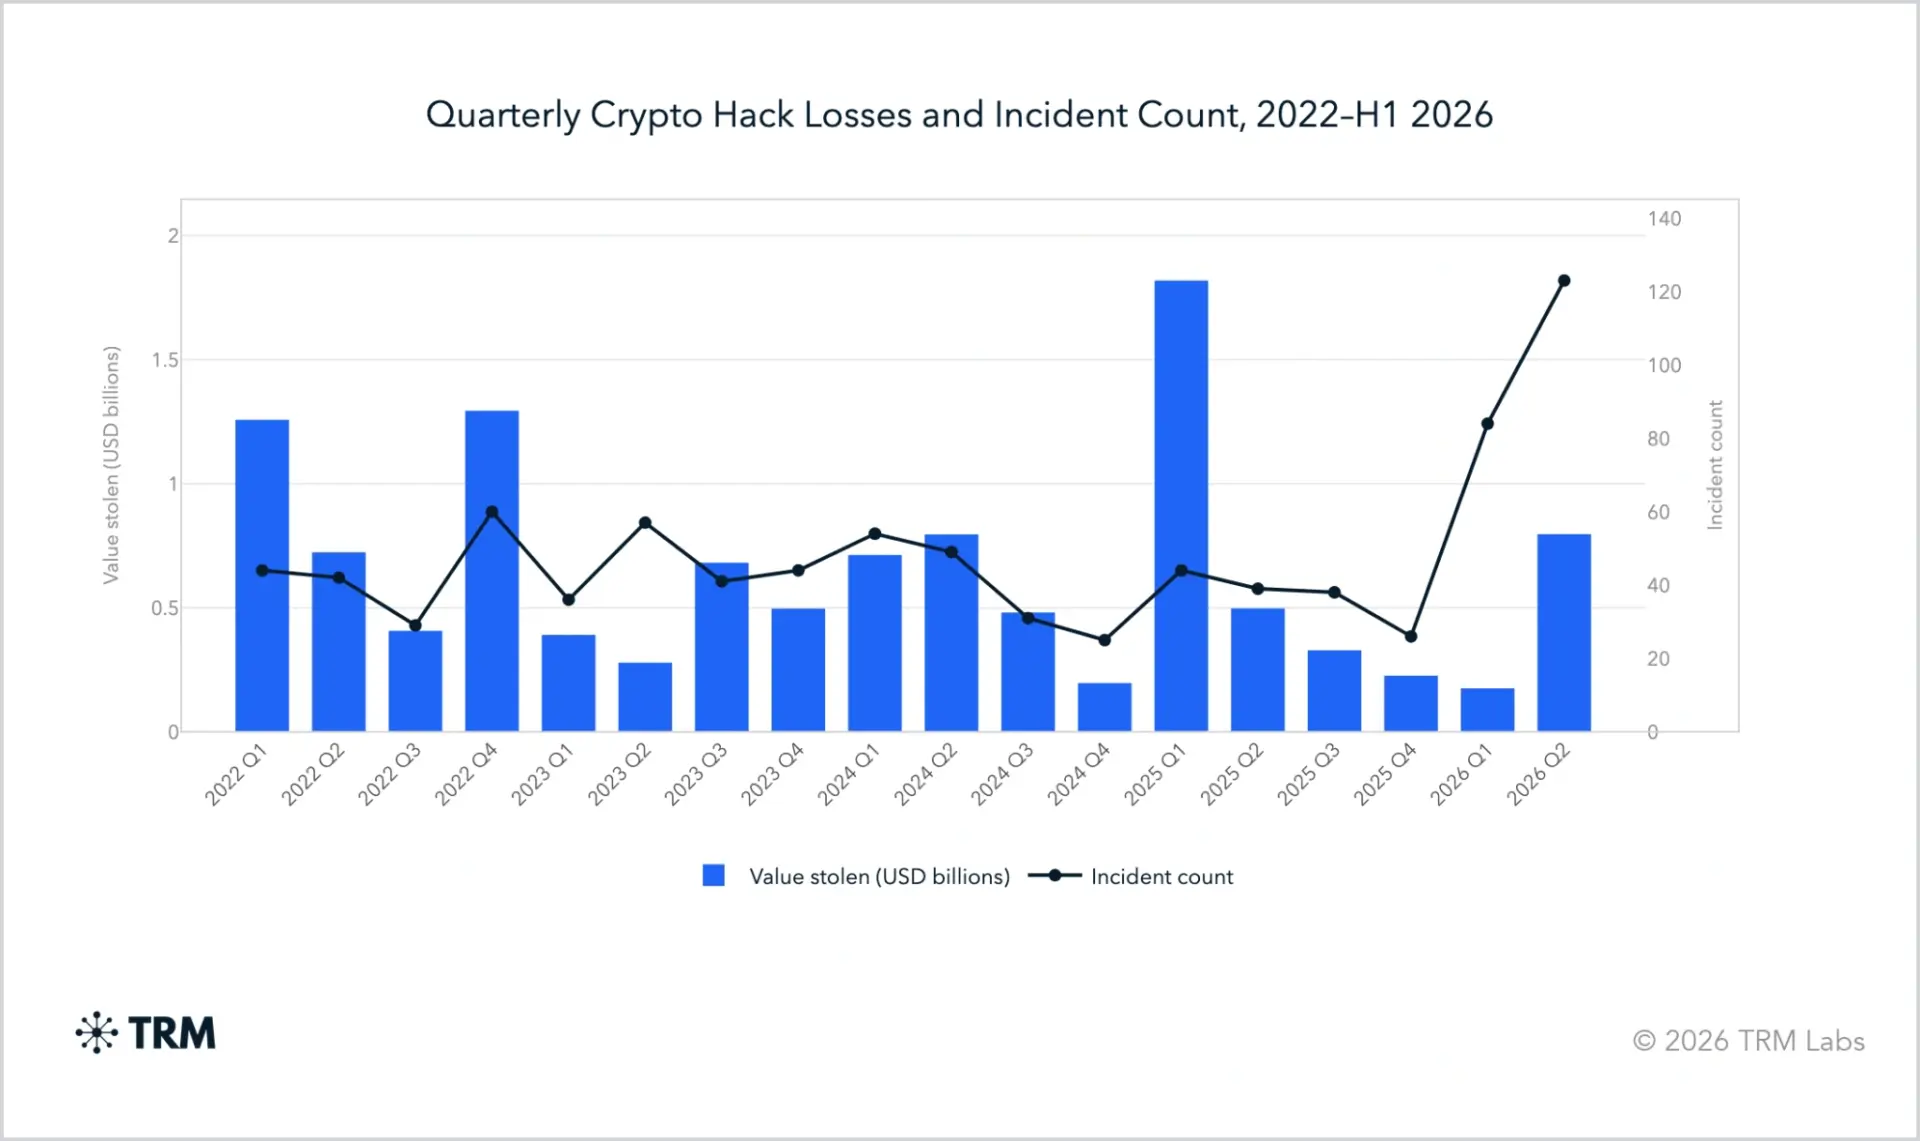
Cependant, les pertes totales ont été réduites à 972$ , soit moins de la moitié des 2.3$ volés un an auparavant. Les atteintes aux infrastructures et aux opérations n'ont représenté qu'environ 15 % desdent, mais près de 76 % des pertes financières.
de pertes subies par AFX, 24.15$ aux côtés de défaillances de contrôle d'accès plus conséquentes telles que celles de Kelp DAO ( 292$ millions et de Drift Protocol ( 280$ millions). DeFiLlama La base de données d'exploits d'infrastructuredent lié à une compromission de clé privée, la même catégorie qui a engendré la majeure partie des pertes en dollars de 2026, alors même que le nombre d'exploits augmente ailleurs.
Les plus grands experts en cryptomonnaies lisent déjà notre newsletter. Envie d'en faire partie ? Rejoignez-les !
FAQ
Quel montant a été volé à AFX Trade ?
La société de sécurité Blockaid a estimé la perte à 24.15$ en USDC, provenant d'un pont de garde exploité par AFX sur Arbitrum ; PeckShield tracsuivi les fonds lorsqu'ils ont été transférés vers Ethereum et échangés contre 12 468 ETH.
Le réseau Arbitrum a-t-il été piraté ?
Non. Steven Goldfeder, cofondateur d'Arbitrum, a déclaré que le pont natif du réseau « n'a été ni piraté ni exploité de quelque manière que ce soit », et AFX a indiqué que les dommages étaient limités au pont de conservation tiers qu'elle exploite.
Comment les assaillants sont-ils entrés ?
Selon l'analyse post-mortem d'AFX, l'intrusion a commencé le 9 juillet lorsqu'un développeur a été contacté via Telegram et incité à cloner un dépôt malveillant, après quoi l'attaquant s'est déplacé à travers le système de construction JFrog d'AFX et a finalement compromis les nœuds de validation pour valider le transfert du pont.
Avertissement : Les informations fournies ne constituent pas un conseil en investissement. CryptopolitanCryptopolitan.com toute responsabilité quant aux investissements réalisés sur la base des informations présentées sur cette page. Nous voustronrecommandons vivement d’effectuer vosdent et/ou de consulter un professionnel qualifié avant toute décision d’investissement.

Hannah Collymore
Hannah est rédactrice et éditrice, forte d'une expérience de près de dix ans dans la rédaction de blogs et la couverture d'événements liés aux cryptomonnaies. Chez Cryptopolitan, elle contribue à la page d'actualités en rédigeant des articles et en analysant les dernières évolutions de la finance décentralisée DeFi, des comptes gérés par les utilisateurs (RWA), de la réglementation des cryptomonnaies, de l'intelligence artificielle (IA) et des technologies de pointe. Elle est diplômée en administration des affaires de l'université Arcadia.









