




- 白帽研究员 0xQuit 开设了一个申领网站,以便 Magic Eden 用户可以从 Limit Break 的 Payment Processor V2 漏洞中恢复 NFT。.
- 该漏洞滥用了 2024 年授予的权限,并至少窃取了 280 万美元。.
- 此次救援行动挽救了价值超过 570 万美元的 23155 个 NFT,但损失了 660 个 WETH。.
据发起救援行动的白帽黑客称,NFT 所有者可以找回他们的 NFT 的网站已经上线。该白帽黑客在安全dent 中拯救了处于危险中的 NFT,该事件导致 2024 年 Magic Eden 用户因 Limit Break 的支付处理器漏洞而遭受损失。.
据负责dent 此次救援行动的 Yuga Labs 区块链研究副总裁 0xQuit 称,所有者要取回自己的 NFT,部分条件是他们首先撤销旧的、matic 。 问题的
回收过程也完全免费,仅收取标准燃气费。.
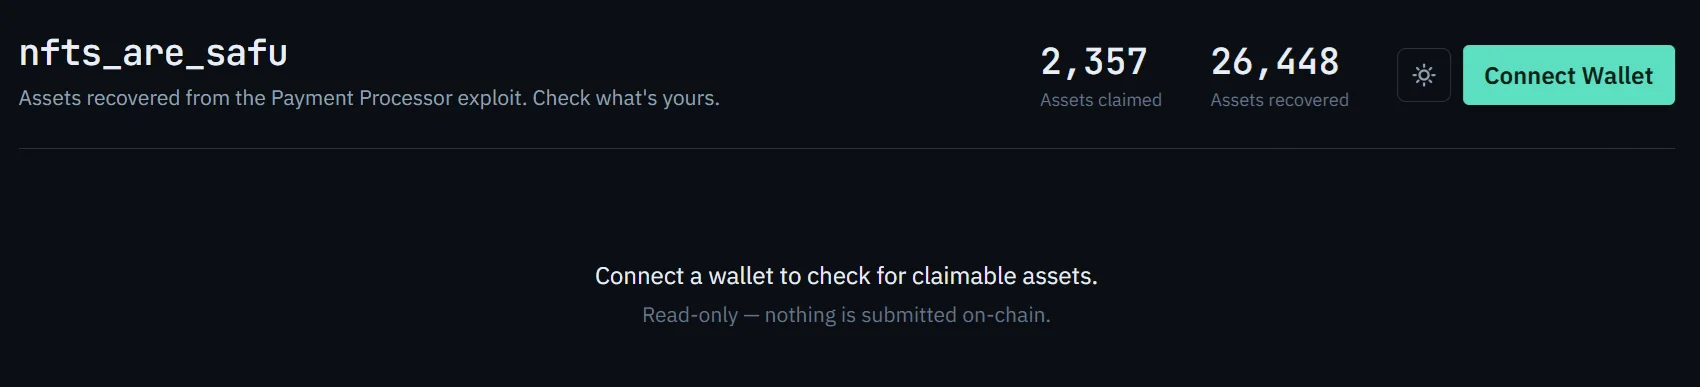
值得注意的是,根据 Cryptopolitan 这份报告,只有被解救的 NFT 才能从该网站取回,而那些被攻击者持有的 NFT 则无法追回。.
如何找回被救出的NFT
0xQuit 于周六晚些时候宣布恢复网站开放,他在 X 上写道:“认领网站已上线。如果我能够帮你保住 NFT,你现在可以认领它们了。”.
为了避免再次发生类似事件,Yuga Labs 的一位高管警告说,NFT 所有者只有在撤销导致整个dent 发生的支付处理商的授权后,才能取回他们的 NFT。.
撤销。cashcash 说,这种攻击仅仅依赖于批准,因此取消上市并不能有效阻止这种攻击。
nftsaresafu.xyz 是唯一的官方网站,截至发稿时,在追回的 26,448 件资产中,已有 2,357 件被认领。
0xQuit 还警告说,该声明会与委托钱包设置交互,这可能会干扰某些钱包中的交易模拟。.
2024年的审批差点酿成NFT灾难
2026 年 9 月的漏洞可以追溯到 Magic Eden 在 2024 年采用的 NFT 交易协议 Payment Processor V2,该协议用于结算 EVM 交易。然而,根据 Revoke.cash 的cash,当 Magic Eden 在 2024 年 10 月弃用 Limit Break 开发的处理器时,用户在此期间授予的代币和 NFT 授权从未在链上关闭。
攻击者正是利用了这种主动授权,直接劫持了 NFT,并用存储在钱包中的代币购买了毫无价值的 NFT。.
自 9 月 24 日漏洞开始以来,至少有 280 万美元被盗,受影响的钱包包括 Ethereum、Polygon、Base、Arbitrum 和 ApeChain。.
由于V2版本无法暂停或修复,因此它将一直存在defi。Limit Break暂停了除ApeChain之外的所有新版本V3的更新,ApeChain上的V3版本将持续可用至2026年11月30日。.
白帽黑客们挽救了什么,以及他们没能挽救什么。
0xQuit 表示,有人利用该漏洞窃取了 10 个 Meebits、50 个 Otherdeeds、10 个 World of Women NFT 和 235 个 Desperate ApeWives,之后攻击才浮出水面。他还表示,超过 12 个小时后才有人向他报告此事。.
一旦他掌握了漏洞的严重性,安全研究人员便利用同样的漏洞进行防御,将面临风险的资产转移到他们控制的钱包中。据报道,此次行动挽救了23155个NFT,价值超过570万美元。.
并非所有损失都能及时挽回。“有 660 个 WETH 面临风险,很遗憾我们没能及时恢复,”0xQuit 告诉 The Block,并解释说该漏洞可以反向运行以窃取 WETH。.
针对特定NFT收藏品的特殊说明
部分币种可能无法顺利释放。0xQuit 警告称,由于转账验证器规则的限制,ERC721C 或 ERC1155C 币种的持有者可能无法领取,并要求受影响的币种持有者调整设置或将该网站加入白名单。他表示将在未来几天内处理这些情况。.
Magic Eden 表示,其平台上的商品均未受到影响,并已于2026年第一季度关闭了EVM交易平台。该平台建议用户撤销在 Ethereum、Polygon和Base上的V2版本授权。与此同时,OpenSea联合创始人Chris Maddern表示,他的团队已将3000多件商品标记为失窃物品,以阻止其转售。
Cryptopolitan 事件容易招来诈骗分子。Cryptopolitan 此前曾报道,虚假的“找回”和“认领”网站往往会在高调的黑客攻击事件发生后出现,因此用户应该仅通过 0xQuit 官方认证的帖子访问认领工具,并通过可信的验证工具撤销授权,而不是点击陌生人在私信或回复中发送的链接。.
如果你正在阅读这篇文章,你已经领先一步了。 订阅我们的新闻简报,继续保持领先优势。
常见问题解答
我该如何找回我被救出的NFT?
根据 0xQuit 在 X 上的帖子,请在 0xQuit 的官方索赔网站上连接您的钱包以检查可追回的资产,如果您尚未撤销 Payment Processor V2 的授权,请撤销该授权,然后提交追回交易。.
既然我的房源已被取消,撤销我的授权又有什么关系呢?
取消挂单并不能解决问题,因为漏洞利用只需要获得授权即可对您的钱包进行操作,cash 表示。撤销挂单可以保护您钱包中剩余的资产,但无法追回已被盗走的资产。.
被盗了多少钱,又保住了多少钱?
攻击者从 Ethereum、Polygon、Base、Arbitrum 和 ApeChain 等平台上窃取了至少 280 万美元的cash,而白帽黑客则追回了 23,155 个 NFT,价值超过 570 万美元。约有 660 个 WETH 无法追回。.
免责声明:本页面提供的信息并非交易建议。Cryptopolitan.com对任何基于本页面信息进行的投资概不负责。我们tron您在做出任何投资决定前进行独立dent /或咨询合格的专业人士。Cryptopolitan研究

汉娜·科利莫尔
汉娜是一位作家兼编辑,在加密货币领域拥有近十年的博客写作和活动报道经验。在 Cryptopolitan,汉娜负责新闻版块,报道和分析 DeFi、RWA、加密货币监管、人工智能和前沿科技行业的最新动态。她毕业于阿卡迪亚大学,获得工商管理学位。.









