








- 尽管Yield Protocol已关闭,但DeFi漏洞依然存在。
- 闪电贷攻击凸显了持续存在的安全风险。
- 在DeFi整体增长的同时,黑客攻击事件有所减少。
超过18.1万美元的加密货币投资组合因针对Yield Protocol战略合约的恶意攻击而损失。这一事件可被视为DeFi安全缺陷的最新案例。此次攻击是对Arbitrum区块链上标记的Yield Protocol智能合约的隐蔽攻势。即使在协议停止运营后,攻击仍然发生。
Yield Protocol漏洞内幕
区块链调查公司Peckshield首先注意到了这一事件,随后由数字资产安全平台CertiK披露。黑客通过破坏池代币余额和总供应量的漏洞窃取了资金。
黑客利用闪电贷资产窃取更多池代币。涉事黑客执行了这一复杂的操作,能够从被攻击的合约中提取资金,导致该实体遭受重大损失。虽然Yield Protocol可能面临诸多障碍,但参与者的愿景和毅力使他们得以克服这些困难。
Yield Protocol于2023年12月关闭,原因是监管阻碍和市场需求的恶化。值得肯定的是,刚刚发布的数据证实了向投资者发出的多次退出头寸并收回资金的建议。然而,这也指出了投资者可能无法遵守的一些现有安全问题。Yield Protocol的认可于2024年2月终止,这种不确定性让人怀疑资金是否能被追回。
闪电贷攻击是利用DeFi漏洞的最常见方式。
目前,这一事件并非首个利用DeFi闪电贷功能的平台。2023年3月,Yield Protocol和一些其他DeFi平台曾遭受ERFLA攻击。到2023年7月,在克服了打击Yield Protocol的Euler闪电贷攻击后,最近的漏洞表明,随着DeFi生态系统不断发展和变得复杂,需要更好的安全解决方案。
报告显示加密漏洞减少
然而,Immunefi区块链安全公司发布的2023-2024年第一季度黑客攻击和欺诈损失减少的最新研究证明,此类漏洞并非不可避免。报告显示损失差异为23%,2024年第一季度因黑客攻击和欺诈事件损失了3.363亿美元,而2023年第一季度的案例记录约为4.375亿美元。尽管如此,播客指出了web3空间中普遍存在的弱点,黑客利用不同协议牟取经济利益。
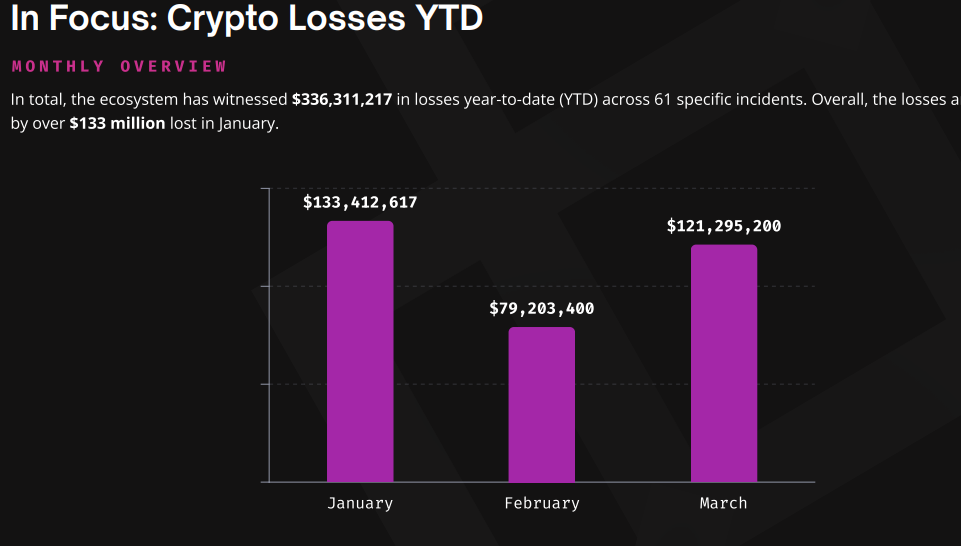
来源:Immunefi区块链
Immunefi进行的研究报告显示,2024年第一季度web3领域发生了61起安全问题和欺诈事件,包括成功和虚假的突破。引人注目的事件包括Orbit Bridge被盗2640万(货币单位未指明,原文为crores,通常指印度卢比或泛指大额,此处保留数值或译为2640万),以及Munchables上的另一事件损失62.8(货币单位未指明)。这些事件证实了技术进步和去中心化平台带来的巨大财务风险。
由于Yield Protocol战略合约被利用而导致的财产损失,代表了当前攻击DeFi平台安全性的问题,投资者信心非常薄弱。然而,由于区块链技术演变的迅速,安全措施和监管合规性的全面重新调整,为去中心化金融参与者带来了新的机遇和风险。
如果您正在阅读这篇文章,说明您已经领先一步。请继续通过我们的通讯保持关注。
免责声明。 本文提供的信息不构成交易建议。 Cryptopolitan.com 对于基于本页信息进行的任何投资,我们不承担任何责任。我们强烈建议您在做出任何投资决策前进行独立研究或咨询合格的专业人士。

Emman Omwanda
Emmanuel Omwanda 的专业领域是加密货币市场,涵盖基本面和技术面分析。在加入 Cryptopolitan 之前,他曾供职于多家加密媒体网站,包括 CoinEdition、The Crypto Basic、CryptoNews Flash 和 DroomDroom。他拥有肯尼亚内罗毕大学数学与计算机科学理学学士学位(BSc.),目前正处于传播与媒体研究文学学士课程的最后一年。









