






مستغل الهكرز القرض الفلاشي، مما أدى إلى تسرب 181,000 دولار من بروتوكول Yield


- تستمر ثغرات التمويل اللامركزي (DeFi) رغم إغلاق بروتوكول Yield.
- يُبرز هجوم القرض الفلاشي المخاطر الأمنية المستمرة.
- انخفاض في حوادث الاختراق وسط النمو العام في مجال التمويل اللامركزي.
تم فقدان أكثر من 181,000 دولار من محفظة العملات المشفرة من خلال هجمات خبيثة تستهدف العقود الاستراتيجية لـ Yield Protocol. قد يُنظر إلى هذا الحدث على أنه أحدث عيب في أمن DeFi. كانت الهجمة هجومًا منظمًا على العقود الذكية لـ Yield Protocol على بلوكتشين Arbitrum. تم تنفيذ الهجوم حتى بعد أن توقف البروتوكول عن تشغيل عملياته.
داخل اختراق بروتوكول Yield
لاحظت شركة التحقيق في البلوكشين بيكشيلد الحادث أولاً، ثم كشف عنه منصة أمان الأصول الرقمية – سيرتيك. سرق المخترق الأموال من خلال ثغرة أثرت على رصيد توكنات المجموعة والعرض الكلي.
استعان القراصنة بممتلكات مُقرضة فلاشياً لسرقة المزيد من رموز الخزانات. نفذ القراصنة المهتمون هذه المناورة المعقدة، التي مكنتهم من سحب الأموال من العقود المتضررة، مما تسبب في أضرار جسيمة للكيان. وعلى الرغم من أن بروتوكول Yield قد يكون لديه حصته من العقبات، فإن الرؤية والمثابرة من قبل المشاركين منحهم القوة للتغلب عليها.
أغلق بروتوكول Yield أبوابه في ديسمبر 2023؛ وكانت الأسباب المذكورة هي القيود التنظيمية وتراجع الطلب في السوق. ومن ناحيته، يؤكد هذا البيانات المُطلقة حديثاً على التحذيرات المتكررة للمستثمرين بالخروج من مراكزهم واسترداد أموالهم. ومع ذلك، يشير إلى بعض مشاكل الأمان الموجودة حيث قد يفشل المستثمرون في الامتثال. تم إنهاء قبول بروتوكول Yield بحلول فبراير 2024، وهذا عدم اليقين يفسح المجال للشك في ما إذا كان سيتم استرداد الصندوق.
هجمات القرض الفلاشي هي الطريقة الأكثر شيوعاً لاستغلال الثغرات في التمويل اللامركزي (DeFi).
في الوقت الحالي، ليس هذا الحدث هو الأول الذي تستغله المنصات لاستخدام ميزة القرض الفوري في DeFi. في مارس 2023، كانت Yield Protocol وبعض منصات DeFi الأخرى ضحية لهجوم على ERFLA. بحلول يوليو 2023، وبعد التغلب على هجوم القرض الفوري لـ Euler الذي استهدف Yield Protocol، يشير الاختراق الأخير إلى الحاجة إلى حلول أمنية أفضل مع استمرار نمو وتعقيد أنظمة DeFi.
التقرير يكشف عن انخفاض في اختراقات العملات المشفرة
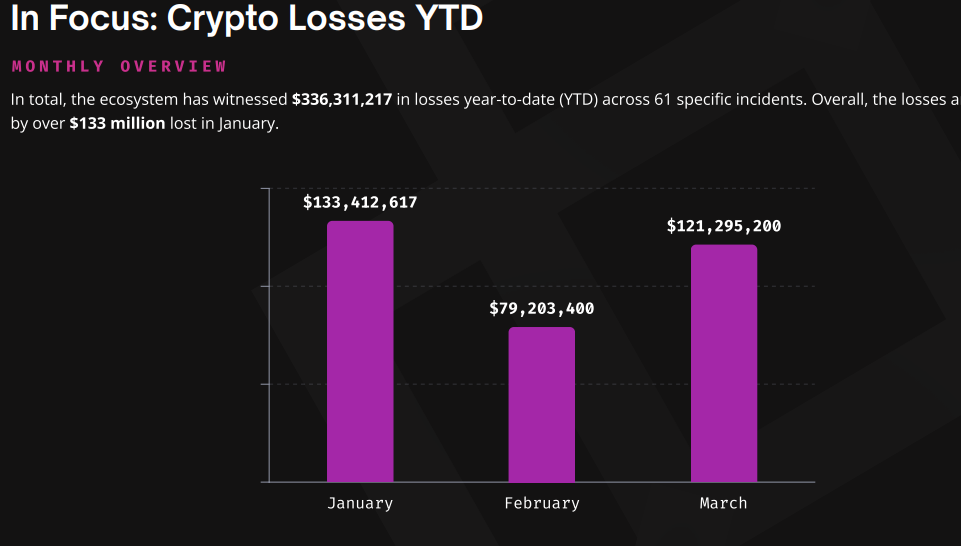
ومع ذلك، تثبت الدراسات الحديثة التي أظهرت انخفاض الخسائر الناجمة عن الاختراقات والاحتيال في الربعين الأولين من عامي 2023 و2024، والتي أبلغت عنها شركة أمان البلوك تشين Immunefi، أن مثل هذه الاختراقات ليست حقيقة حتمية. يُظهر التقرير فرقاً بنسبة (23%) في الخسائر، حيث بلغت الخسائر 336.3 مليون دولار في الربع الأول من عام 2024 موزعة بين حوادث الاختراق والاحتيال، بينما سجلت حالات الربع الأول من عام 2023 حوالي 437.5 مليون دولار. ومع ذلك، يدعي البودكاست وجود نقاط ضعف شائعة في مساحة الويب 3، حيث يستهدف القراصنة بروتوكولات مختلفة لتحقيق مكاسب مالية.
المصدر: Immunefi blockchain
تبلغ دراسة Immunefi عن 61 مشكلة أمنية واحتيال في قطاع الويب 3 خلال الربع الأول من عام 2024، بالإضافة إلى الاختراقات الناجحة والمزيفة. تشمل الأحداث البارزة سرقة Orbit Bridge التي كلفت 26.4 مليون دولار، وحادث آخر على Munchables كلف 62.8 مليون دولار. أكدت هذه الحوادث المخاطر المالية الكبيرة المرتبطة بتقدم التقنيات والمنصات اللامركزية.
تمثيل فقدان الممتلكات بسبب استغلال عقود استراتيجية بروتوكول Yield يمثل مشكلة حالية تهاجم منصات التمويل اللامركزي (DeFi)، وظهور المستثمرين ضعيف جداً. ومع ذلك، فإن إعادة تجهيز تدابير الأمان والامتثال التنظيمي بالكامل بسبب سرعة تطور تقنية البلوك تشين تنتج فرصاً ومخاطر جديدة لمشاركين التمويل اللامركزي.
أذكى العقول في عالم العملات الرقمية يقرأون بالفعل نشرتنا الإخبارية. هل تريد الانضمام؟ انضم إليهم.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا نتحمل أي مسؤولية عن أي استثمارات تتم بناءً على المعلومات المقدمة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرار استثماري.

إيمان أومواندا
تتمثل خبرة إيمانويل أومواندا في أسواق العملات المشفرة، حيث تشمل التحليل الأساسي والتقني. عمل سابقًا مع مواقع إعلامية متعددة للعملات المشفرة قبل انضمامه إلى كريبتوبوليتان، بما في ذلك CoinEdition وThe Crypto Basic وCryptoNews Flash وDroomDroom. يحمل درجة البكالوريوس في العلوم (BSc.) في الرياضيات وعلوم الحاسوب من جامعة كينياتا في كينيا، وهو حاليًا في سنته الأخيرة يدرس للحصول على بكالوريوس الآداب في الاتصال والدراسات الإعلامية.









