





- 一家位于欧盟的匿名实体可能在多个中心化交易所账户中损失了超过1.06亿美元。
- 攻击者将USDC和USDT转换为以太币,然后再转换为门罗币。
- 这是最新迹象,表明攻击者现在转换可冻结资产的速度快于发行方采取行动的速度。
一家位于欧盟的组织可能从其多个中心化交易所账户中被盗取了超过1.06亿美元。
据报道,窃贼迅速将被盗资金转换为以太币,然后转换为隐私币门罗币。
从哪家公司盗走了106百万美元?
链上调查员ZachXBT 报道 一家位于欧盟的匿名组织约有1.06亿美元从其账户中被盗取。
ZachXBT 的工作表明,大部分资金以 USDC 和 USDT 形式被盗,随后几乎立即被兑换成以太坊(ETH)。此后,资金通过名为 Kyrrex 和 WellWallet 的即时兑换平台流转,这些平台专门用于快速将一种资产转换为另一种资产。
资金在 ZachXBT 研究中称为 Wagyu 的服务中被转换为门罗币(XMR)。最终,赃款通过跨链桥在不同区块链之间转移。
研究人员可以重建攻击者所采取的步骤,因为稳定币和以太坊都位于公共账本上。然而,门罗币隐藏了发送方、接收方和金额的详细信息,使得资金一旦到达那里,追踪线索就会彻底中断。
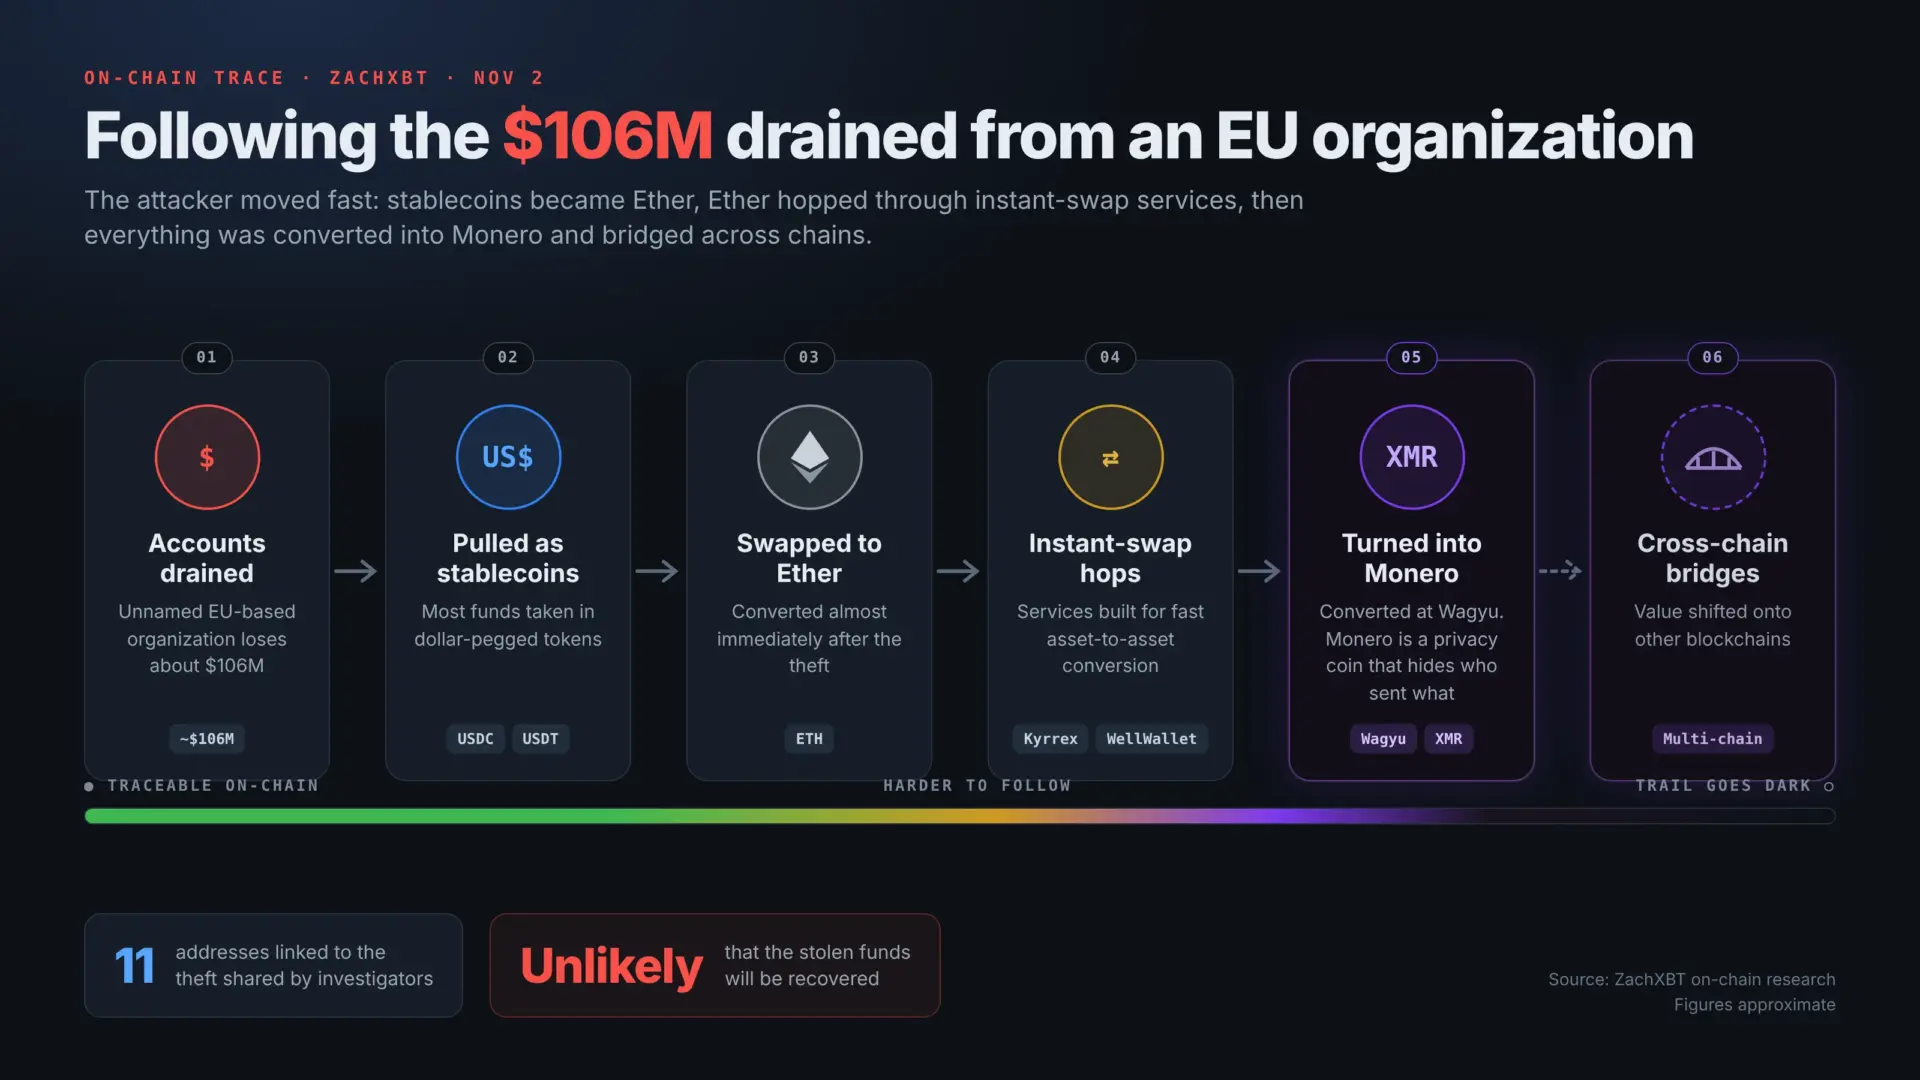
调查人员已分享了与此次盗窃相关的十一个地址,但追回资金的可能性仍然很低。
为什么冻结措施总是姗姗来迟?
由于稳定币可以被加密货币交易所冻结,攻击者将其视为负债,并竞相在发行方采取行动之前将其兑换掉。 Cryptopolitan 报道 在一宗从币安盗取约63亿美元的案例中,这被称为加密历史上最大的黑客事件。
据报道,Circle冻结了被盗资金中约11亿美元的USDC,Tether冻结了15.67亿美元的USDT,但到那时,攻击者已经将部分赃款兑换成了以太坊。以太坊无法被任何发行方冻结,这使得数十亿的ETH和比特币处于追索范围之外。
Bitget也经历了同样的情况 9月,约3.875亿美元被盗资金被兑换成ETH。Circle和Tether仅能标记并冻结一个名为“Bitget Exploiter 8”的钱包中的约31.8万美元稳定币。
4月,区块链调查员ZachXBT在Drift漏洞事件中批评了Circle:一名黑客利用该漏洞盗取2.85亿美元后,通过Circle自身的跨链工具转移了约2.32亿美元的USDC。转账耗时约6小时,而Circle从未冻结这些资金。
如果您正在阅读这篇文章,说明您已经领先一步。请继续通过我们的通讯保持关注。
常见问题
被盗金额是多少?受害者是谁?
超过1.06亿美元从一家位于欧盟实体的多个中心化交易所账户中被盗。受害者尚未公开披露,入侵方式也未公布。
被盗资金最终流向了哪里?
据ZachXBT追踪显示,攻击者将USDC和USDT兑换为Ether,通过即时兑换服务Kyrrex和WellWallet进行流转,在名为Wagyu的平台将其转换为门罗币(Monero),随后使用跨链桥接技术完成资金转移。
为何此次盗窃案比Binance或Bitget黑客事件更难追回?
在Binance和Bitget的案例中,Circle和Tether冻结了一些稳定币,而逃逸的资金至少在公共链上仍以以太币的形式可见。在此案例中,资金被转换为门罗币(Monero),这是一种隐私币,会隐藏交易细节,使得追踪变得极为困难。
免责声明。 所提供的信息不构成交易建议。Cryptopolitan.com 对基于本页信息进行的任何投资不承担任何责任。我们强烈建议在做出任何投资决策之前进行独立研究或咨询合格的专业人士。

Hannah Collymore
汉娜是一位作家兼编辑,在加密货币领域拥有近十年的博客写作和活动报道经验。在Cryptopolitan,汉娜负责新闻板块,报道和分析DeFi、RWA、加密货币监管、AI和前沿科技行业的最新发展。她毕业于阿卡迪亚大学,获得工商管理学位。









