





- EU 기반의 미확인 실체가 여러 중앙화 거래소 계정을 통해 1억 600만 달러 이상을 손실했을 가능성이 있습니다.
- 공격자는 USDC와 USDT를 이더리움(ETH)으로, 이후 모네로(XMR)로 전환했습니다.
- 이는 공격자가 발행사가 대응할 수 있는 속도보다 더 빠르게 동결 가능한 자산을 전환하고 있다는 최신 징후입니다.
유럽연합(EU)에 기반을 둔 한 조직이 여러 중앙화 거래소 계정에서 1억 600만 달러 이상을 빼앗겼을 가능성이 있습니다.
보도에 따르면 도둑은 훔친 자금을 신속하게 이더리움과 프라이버시 코인 모네로(XMR)로 전환했습니다.
어떤 회사에서 $106 백만 달러가 탈취되었습니까?
온체인 조사관 ZachXBT 보고 EU에 기반을 둔 미확인 조직의 계정에서 약 1억 600만 달러가 유출되었다는 것입니다.
ZachXBT의 조사 결과, 대부분의 돈은 USDC와 USDT로 stolen된 후 거의 즉시 이더리움(ETH)으로 스왑되었습니다. 이후 해당 자금은 Kyrrex 및 WellWallet이라는 인스턴트 스왑 사이트를 거쳐 다른 자산으로 빠르게 전환되었으며, 이러한 사이트들은 단일 자산 간 빠른 교환을 목적으로 합니다.
해당 자금은 ZachXBT의 조사에서 Wagyu로 지칭되는 서비스를 통해 모네로(XMR)로 변환되었습니다. 이후 약탈된 자산은 크로스체인 브리지를 통해 다양한 블록체인 간에 이동되었습니다.
연구자들은 스테이블코인과 ETH가 공개 원장에 기록되어 있기 때문에 공격자가 취한 단계를 재구성할 수 있습니다. 반면, 모네로는 송신자, 수신자 및 금액에 대한 세부 정보를 숨기므로 자금이 해당 플랫폼으로 이동하면 추적 경로가 사실상 끊깁니다.
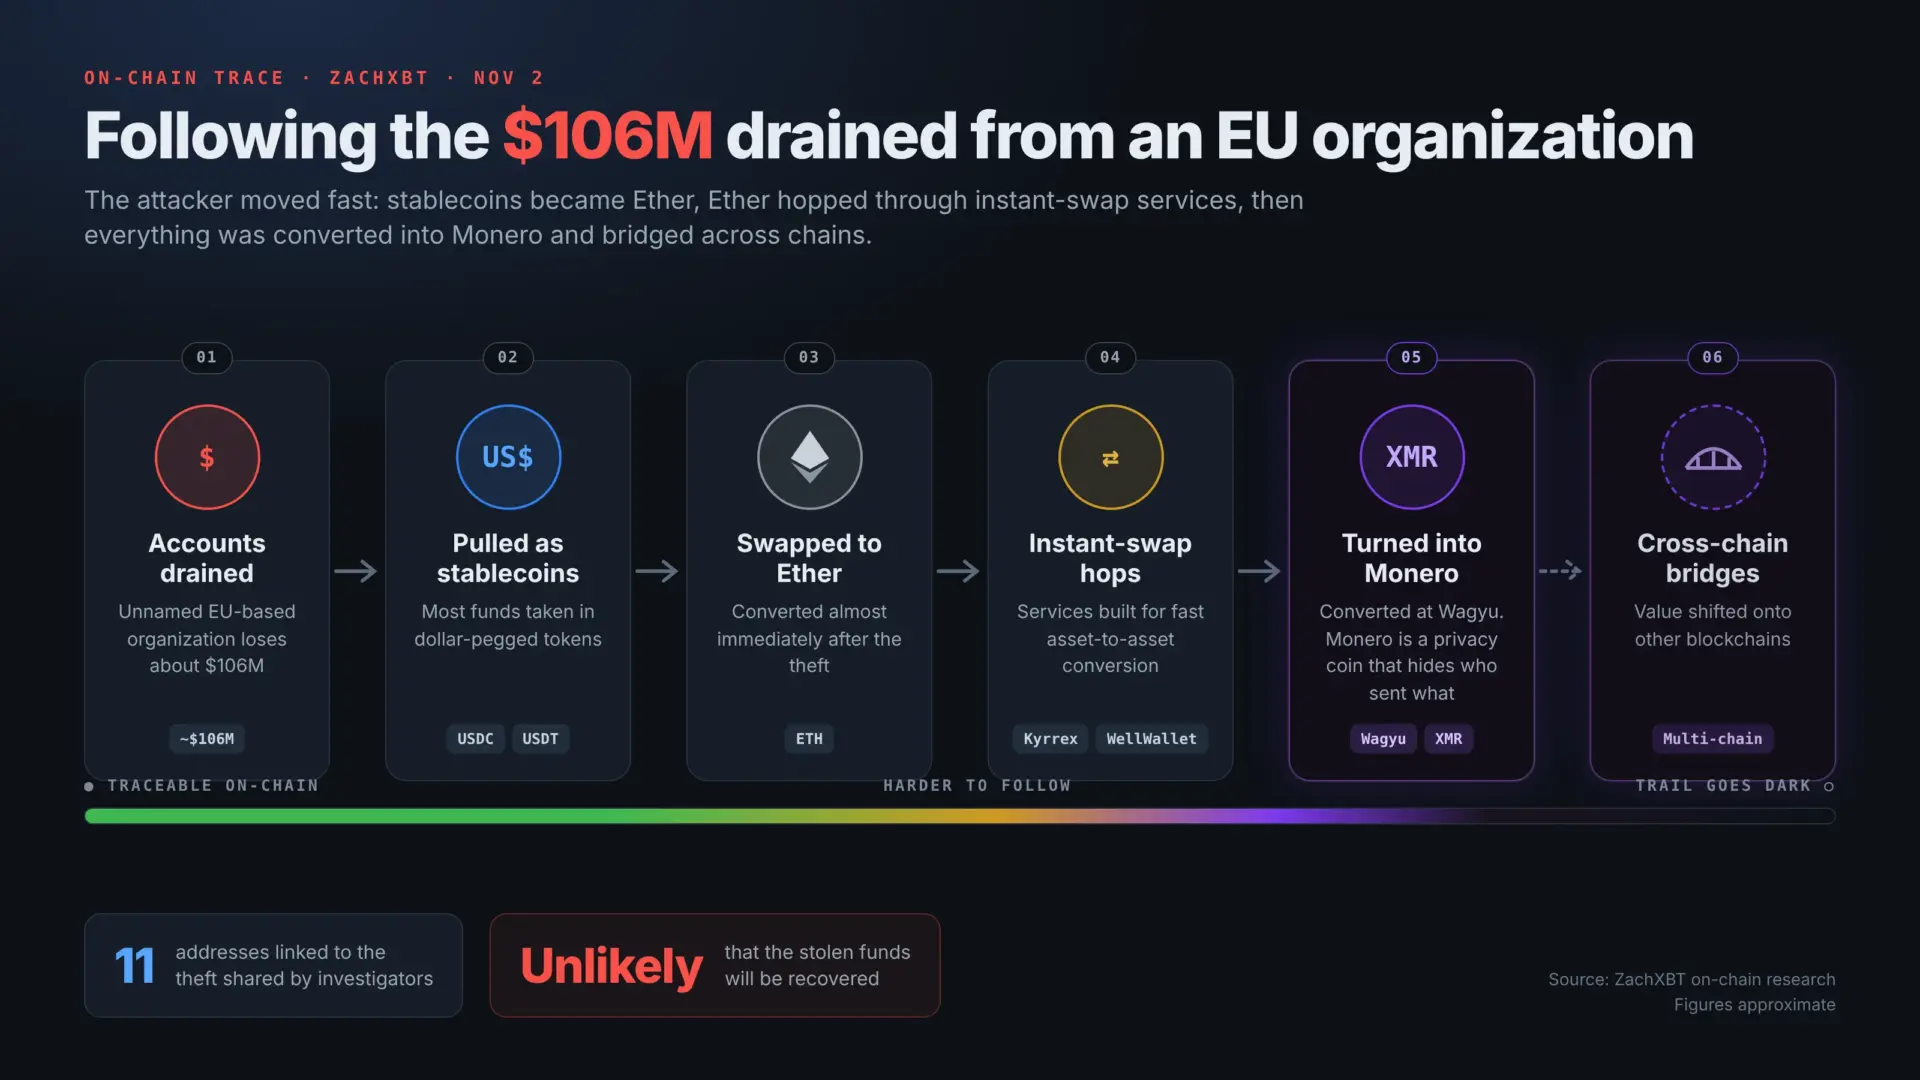
수사당국은 절도 사건과 관련된 11개의 지갑 주소를 공유했지만, 자금 회수는 여전히 어려울 것으로 보입니다.
동결 조치가 왜 항상 늦게 이루어질까요?
스테이블코인은 암호화폐 거래소에 의해 동결될 수 있다는 사실 때문에, 공격자들은 이를 부채로 간주하고 발행사가 조치를 취하기 전에 최대한 빠르게 전환하려 합니다. Cryptopolitan이 보고 일례로, 바이낸스에서 약 63억 달러가 탈취된 사례가 있는데, 이는 암호화폐 역사상 최대 해킹 사건으로 불립니다.
서클은 도난 자금 중 약 11억 달러의 USDC를 동결했고, 테더는 15억 5670만 달러의 USDT를 동결했지만, 이미 공격자들은 훔친 자금의 상당 부분을 이더리움으로 교환했으며, 이더리움은 어떤 발행사도 동결할 수 없으므로 수십억 달러 규모의 ETH와 비트코인이 손아귀에서 벗어나 있었습니다.
Bitget도 같은 일을 겪었다 9월경 이더리움(ETH)으로 전환된 약 3억 8,750만 달러가 탈취되었습니다. 서클(Circle)과 테더(Tether)는 ‘Bitget Exploiter 8’로 라벨링된 지갑을 블랙리스트에 등록하고 스테이블코인 약 31만 8,000달러를 동결하는 데 그쳤습니다.
4월, 블록체인 조사관 자크XB트(ZachXBT)는 드립트(Drift) 해킹 사건에서 2억 8,500만 달러를 훔친 해커가 서클의 자체 크로스체인 도구를 사용해 약 2억 3,200만 달러의 USDC를 이동시킨 후 서클을 비판했습니다. 이 송금에는 약 6시간이 소요되었으며, 서클은 자금을 동결하지 않았습니다.
이 글을 읽고 계신다면, 이미 앞서 나가고 있습니다. 뉴스레터로 그 위치를 유지하세요.
자주 묻는 질문
얼마나 많은 금액이 탈취되었고 피해자는 누구입니까?
유럽연합(EU)에 기반을 둔 실체가 보유한 여러 중앙화 거래소 계정들에서 1억 6천만 달러 이상이 탈취되었습니다. 피해자는 공개적으로 명명되지 않았으며, 침해 방법은 아직 공개되지 않았습니다.
탈취된 자금의 최종 목적지는 어디였습니까?
자크XB트의 추적 결과에 따르면, 공격자는 USDC와 USDT를 이더리움(ETH)으로 스왑한 뒤 즉시 스왑 서비스인 Kyrrex와 WellWallet을 통해 이동을 완료했고, Wagyu로 식별되는 장소를 통해 모네로(Monero)로 변환한 후 크로스체인 브릿지를 사용했습니다.
왜 이번 절도는 빗썸(Binance)이나 비트겟(Bitget) 해킹보다 회수가 더 어려운 것일까요?
바이낸스와 비트겟 사례에서는 서클과 테더가 일부 스테이블코인을 동결했으며, 유출된 자금은 최소한 이더리움으로 공개 체인상에서 여전히 추적 가능했습니다. 반면 이번 사건에서는 돈이 Monero로 전환되어 거래 내역을 숨기는 프라이버시 코인이었기 때문에 추적이 훨씬 더 어려워졌습니다.
면책 조항. 제공된 정보는 투자 조언이 아닙니다. Cryptopolitan.com은 이 페이지에 제공된 정보를 기반으로 이루어진 모든 투자에 대해 책임을 지지 않습니다. 어떤 투자 결정을 내리기 전에 독립적인 조사나 자격을 갖춘 전문가와의 상담을 강력히 권장합니다.

한나 콜리모어
한나는 암호화폐 분야에서 거의 10년 간의 블로그 작성 및 이벤트 리포팅 경험을 가진 작가이자 편집자입니다. 크립토폴리탄에서 한나는 뉴스 페이지에 기여하며 DeFi, RWA, 암호화폐 규제, AI 및 프론티어 테크 산업의 최신 동향을 보도하고 분석합니다. 그녀는 아카디아 대학교에서 경영학 학위를 취득했습니다.









