






Новая хакерская атака в городе — пользователям криптовалюты предупреждают о фишинговых атаках, замаскированных под ссылки на встречи Zoom

- Компания SlowMist раскрыла схему фишинга с использованием поддельных ссылок Zoom для установки вредоносного ПО и кражи данных кошельков криптовалют у жертв.
- Хакеры использовали сайт, имитирующий Zoom, для развертывания вредоносных файлов и кражи конфиденциальных данных, таких как приватные ключи и учетные данные цифровых кошельков.
- Более 1 млн долларов украденных средств были переведены через крупные биржи, включая Binance и Gate.io, и конвертированы в USDT.
SlowMist обратила внимание на новую фишинговую аферу, нацеленную на пользователей криптовалюты. Афера маскируется под фальшивые встречи Zoom для распространения вредоносного ПО, крадущего конфиденциальные данные. Она включает поддельные ссылки Zoom, которые обманом заставляют жертв загружать вредоносные файлы, направленные на извлечение криптоактивов.
Согласно платформе безопасности блокчейна SlowMist, злоумышленники, стоящие за аферой, использовали сложную фишинговую технику с доменом, имитирующим легитимный домен Zoom. Фишинговый сайт «app[.]us4zoom[.]us» выглядит очень похожим на настоящий интерфейс веб-сайта Zoom.
⚠️Остерегайтесь фишинговых атак, замаскированных под ссылки на встречи Zoom!🎣 Хакеры собирают данные пользователей и расшифровывают их, чтобы украсть конфиденциальную информацию, такую как мнемонические фразы и закрытые ключи. Эти атаки часто сочетают социальную инженерию и троянские техники. Читайте наш полный анализ⬇️… pic.twitter.com/kDExVZNUbv
— SlowMist (@SlowMist_Team) 27 декабря 2024
Жертвам предлагается нажать кнопку «Запустить встречу», которую они ожидают увидеть ведущей их на сессию Zoom. Однако вместо открытия приложения Zoom кнопка инициирует загрузку вредоносного файла с названием «ZoomApp_v.3.14.dmg».
Обнаружена схема выполнения вредоносного ПО и кражи данных
После загрузки вредоносный файл запускает скрипт, запрашивающий системный пароль пользователя. Скрипт выполняет скрытый исполняемый файл с именем «.ZoomApp», предназначенный для доступа и сбора конфиденциальной системной информации, включая файлы cookie браузера, данные KeyChain и учетные данные кошельков криптовалюты.
По словам экспертов по безопасности, вредоносное ПО специально адаптировано для нацеливания на пользователей криптовалюты с целью кражи закрытых ключей и других важных данных кошелька. Загруженный пакет, после установки, запустит скрипт под названием «ZoomApp.file».
При выполнении скрипт предлагает пользователям ввести свой системный пароль, неосознанно предоставляя хакерам доступ к конфиденциальным данным.
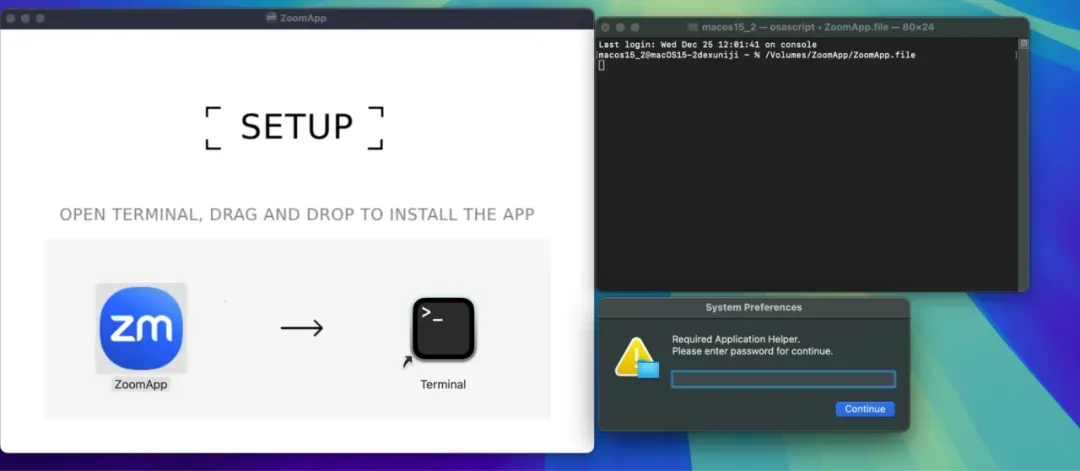
После расшифровки данных SlowMist revealed, что скрипт в конечном итоге выполняет osascript, который передает собранную информацию на бэкенд-системы злоумышленников.
SlowMist также отследил создание фишингового сайта до 27 дней назад, подозревая участие российских хакеров. Эти хакеры использовали API Telegram для мониторинга активности на фишинговом сайте, отслеживая, нажал ли кто-то на ссылку для загрузки. Согласно анализу компании по безопасности, хакеры начали атаковать жертв еще 14 ноября.
Украденные средства перемещались через несколько бирж
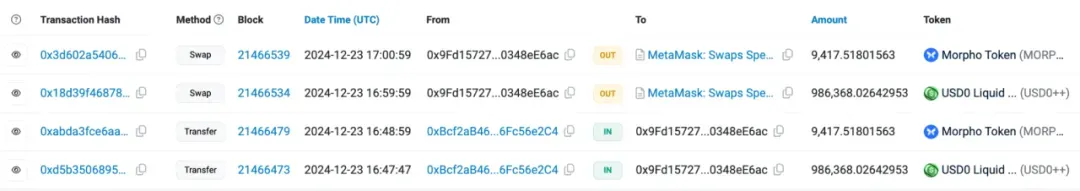
SlowMist использовала инструмент отслеживания в блокчейне MistTrack для расследования перемещения украденных средств. Адрес хакера, идентифицированный как 0x9fd15727f43ebffd0af6fecf6e01a810348ee6ac, как сообщается, получил более 1 миллиона долларов в криптовалюте, включая USD0++, MORPHO и ETH.
В подробном анализе MistTrack revealed, что адрес хакера обменял USD0++ и MORPHO на 296 ETH.
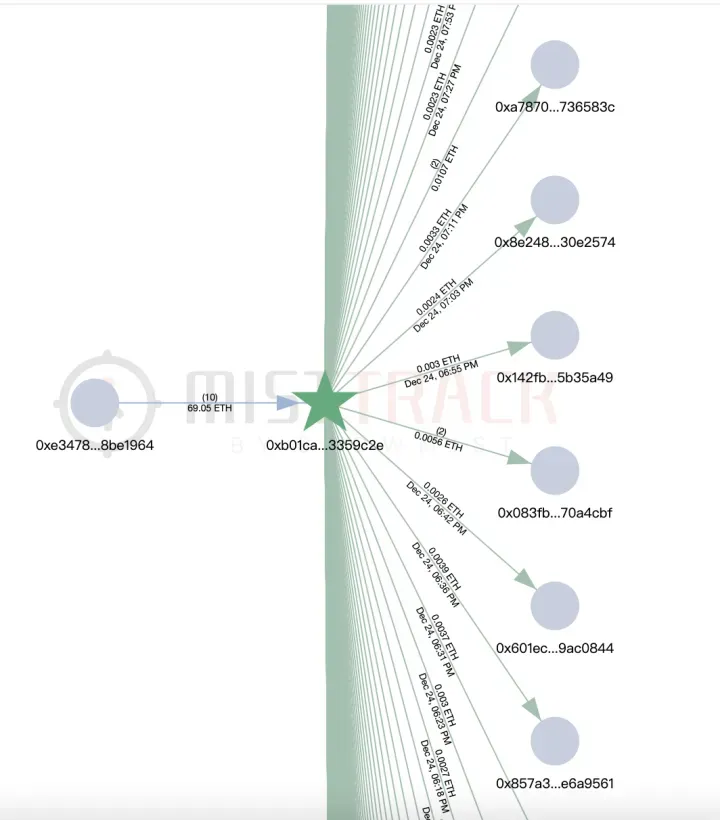
Дальнейшее расследование показало, что адрес хакера получил небольшие переводы ETH с другого адреса, 0xb01caea8c6c47bbf4f4b4c5080ca642043359c2e, который, по-видимому, отвечал за предоставление комиссий за транзакции для схемы хакера.
Было обнаружено, что адрес переводит небольшие суммы ETH почти на 8 800 других адресов, что предполагает, что он может быть частью более крупной платформы, посвященной финансированию комиссий за транзакции для незаконной деятельности.
После сбора украденных средств они были направлены через различные платформы. Среди бирж, получивших украденную криптовалюту, были Binance, Gate.io, Bybit и MEXC. Затем средства были консолидированы на другом адресе, с транзакциями, поступающими на несколько бирж, включая FixedFloat и Binance. Там украденные средства были конвертированы в Tether (USDT) и другие криптовалюты.
Преступники, стоящие за этой схемой, смогли избежать прямого захвата, используя сложные методы для отмывания и конвертации своих незаконных доходов в широко используемые криптовалюты. SlowMist предупредила криптоэнтузиастов, что фишинговый сайт и связанные адреса могут продолжать атаковать неосведомленных пользователей криптовалюты.
Не просто читайте новости о криптовалютах. Понимайте их. Подпишитесь на нашу рассылку. Это бесплатно.
Отказ от ответственности. Предоставленная информация не является торговой рекомендацией. Cryptopolitan.com Мы не несем ответственности за любые инвестиции, сделанные на основе информации, представленной на этой странице. Мы настоятельно рекомендуем проводить независимое исследование и/или проконсультироваться с квалифицированным специалистом перед принятием любых инвестиционных решений.

Флоренс Мучай
Флоренс уже 6 лет освещает новости в сферах криптовалют, игр, технологий и искусственного интеллекта. Её образование по специальности «Компьютерные науки» в Университете науки и технологий Меру, а также обучение управлению в чрезвычайных ситуациях и международной дипломатии в MMUST обеспечили ей отличные языковые навыки, наблюдательность и технические компетенции. Флоренс работала в группе VAP Group и была редактором в нескольких крипто-медиа.









