






Kaspersky: Топ-мошенники атакуют цифровых воров фальшивыми ключами криптокошельков, чтобы украсть средства


- Мошенники заманивают крипто-воров, делясь фразами восстановления для кошельков с фиктивными средствами, используя переводы комиссий для кражи токенов TRX.
- Компания Kaspersky раскрыла кампанию, в которой используются комментарии на YouTube, чтобы обманом заставить цифровых воров раскрыть данные своих криптовалютных кошельков.
- Специалисты по безопасности выявили несколько мошеннических схем в 2024 году, включая кампанию «Tusk», которая использует вредоносное ПО для перехвата крипто-транзакций и сбора конфиденциальных учетных данных.
Компания по кибербезопасности Kaspersky раскрыла уникальную схему мошенничества, нацеленную на воров криптовалют. Схема заманивает потенциальных Opportunists кажущимися наполненными криптокошельками, чтобы затем отнять их средства, когда те пытаются получить доступ к приманке. Этот изобретательный трюк демонстрирует растущее мастерство киберпреступников в сфере цифровых активов.
По данным Kaspersky, ведущие мошенники выдают себя за наивных пользователей криптовалют, публично публикуя сид-фразы — ключи, необходимые для доступа к криптокошелькам, в комментариях YouTube. Эти комментарии, оставленные с newly created аккаунтов, часто содержат просьбу о помощи в переводе средств с кошелька, который, как утверждается, содержит значительные активы.
«Мошенники придумали новый трюк… Они публикуют сид-фразы криптокошельков в комментариях YouTube с использованием новых аккаунтов», — подробно описал аналитик Kaspersky Михаил Сытник в недавнем посте в блоге.
Чести среди воров нет — как работает схема с приватным ключом
Один из кошельков, изученных Kaspersky, содержал примерно 8000 долларов США в USDT в сети Tron. Чтобы получить доступ к этим средствам, вору сначала нужно отправить TRX, нативный токен блокчейна, для покрытия сетевых комиссий.
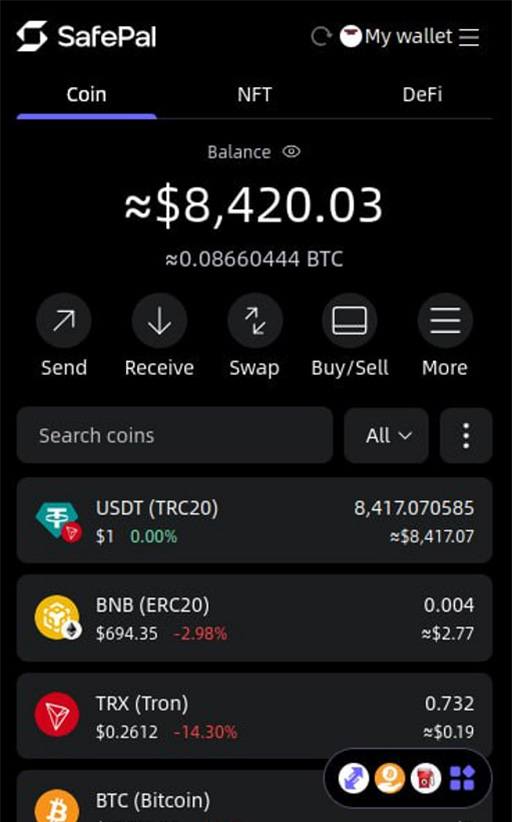
Схема в первую очередь эксплуатирует людей, стремящихся воспользоваться якобы «глупой» ошибкой других. Попав внутрь кошелька-приманки, эти цифровые воры обнаруживают, что он заполнен USDT — токеном TRC20, привязанным к доллару США.
Поскольку в кошельке недостаточно TRX для вывода средств, пользователям предлагается отправить средства со своих собственных кошельков. Это действие запускает механизм «откачки», перенаправляя TRX на адрес мошенника.
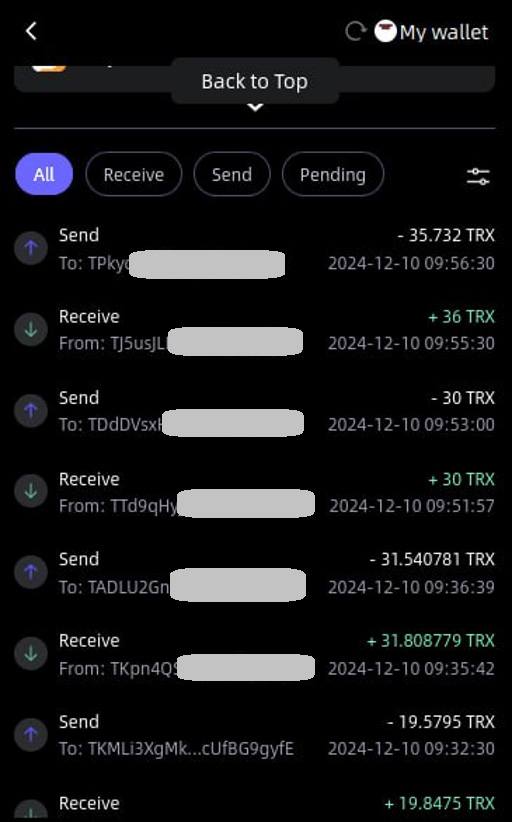
Мошенники подменили систему, и как только TRX отправляется, он немедленно перенаправляется на отдельный кошелек, контролируемый злоумышленниками, оставляя вора ни с чем.
Анализ Kaspersky сравнил мошенников с цифровыми Робин Гудами, нацеленными на неэтичных игроков в сфере криптовалют. Однако конечными жертвами остаются те, кто позволяет жадности превзойти осторожность.
Компания по безопасности призывает пользователей криптовалют быть осторожными при повторном использовании одинаковых сид-фраз в нескольких комментариях. Это может быть хорошо спланированной и скоординированной операцией по краже их активов.
Кампании по мошенничеству, нацеленные на пользователей криптовалют
Выводы Kaspersky выходят за рамки схем с сид-фразами. В августе глобальная команда экстренного реагирования (GERT) компании выявила более крупную мошенническую кампанию, направленную на пользователей Windows и macOS по всему миру.
Эта операция использует отполированные поддельные сайты, имитирующие легитимные сервисы, такие как криптоплатформы, онлайн-ролевые игры и инструменты ИИ. Эти сложные подделки предназначены для того, чтобы заманить жертв на раскрытие конфиденциальной информации или загрузку вредоносного ПО.
«Корреляция между различными частями этой кампании и их общая инфраструктура свидетельствуют о хорошо организованной операции, возможно, связанной с одним актером или группой с конкретными финансовыми мотивами», — заявил Айман Шаабан, руководитель отдела реагирования на инциденты в GERT Kaspersky.
Получившее название «Tusk», расследование Kaspersky показало, что кампания включает различные подоперации, нацеленные на криптовалюты, игры и темы, связанные с искусственным интеллектом. Зловредная инфраструктура также охватывает 16 других тем, включая как уже прекращенные подкампании, так и новые, которые еще не запущены.
Нити вредоносного кода, обнаруженные в ходе расследования, показали коммуникацию между серверами злоумышленников на русском языке, с упоминанием термина «Мамонт» («Мамонт»), сленгового обозначения «жертва» среди русскоязычных злоумышленников. Эта лингвистическая подсказка способствовала выбору названия для кампании.
Кампания Tusk использует инфостилеры, такие как Danabot и Stealc, а также клипперы для мониторинга буфера обмена, некоторые из которых являются открытыми вариантами, написанными на Go. Инфостилеры извлекают учетные данные, данные кошельков и другую конфиденциальную информацию, тогда как клипперы перехватывают адреса криптокошельков, скопированные в буфер обмена, заменяя их на вредоносные адреса, контролируемые злоумышленниками.
Самые умные крипто-энтузиасты уже читают нашу рассылку. Хотите присоединиться? Присоединяйтесь.
Отказ от ответственности. Предоставленная информация не является торговой рекомендацией. Cryptopolitan.com Мы не несем ответственности за любые инвестиции, сделанные на основе информации, представленной на этой странице. Мы настоятельно рекомендуем проводить независимое исследование и/или проконсультироваться с квалифицированным специалистом перед принятием любых инвестиционных решений.

Флоренс Мучай
Флоренс уже 6 лет освещает новости в сферах криптовалют, игр, технологий и искусственного интеллекта. Её образование по специальности «Компьютерные науки» в Университете науки и технологий Меру, а также обучение управлению в чрезвычайных ситуациях и международной дипломатии в MMUST обеспечили ей отличные языковые навыки, наблюдательность и технические компетенции. Флоренс работала в группе VAP Group и была редактором в нескольких крипто-медиа.









