




Итоги: 2022 «мега» взломы криптовалют


Обзор 2022 «крупнейших взломов криптоактивов»
- Хакеры украли криптовалюты примерно на 3,7 млрд долларов в 2022 году.
- Пострадавшие протоколы включают мост Ronin, цепочку BSC beacon, мост Wormhole, мост Nomad и Beanstalk.
- По мере того как мы входим в 2023 год, нам следует оглянуться назад, чтобы извлечь уроки из предыдущих неудач и провалов.
Согласно анализу TRM Labs, 2022 год стал рекордным для взломов криптовалют, было украдено криптовалюты на сумму около $3,7 миллиарда. Атаки на DeFi были распространены, примерно 80%, или $3 миллиарда, затронули жертв DeFi.
По мере того как мы вступаем в 2023 год с оптимизмом по поводу перспектив зарождающейся технологии, мы должны оглянуться назад, чтобы извлечь уроки из вызовов и неудач, с которыми мы столкнулись.
Взлом инфраструктуры моста Ronin
Взлом моста Ronin в Axie Infinity в марте возглавляет список с суммой $612 миллионов. Мост Ronin — это боковая цепь Ethereum для игры Axie Infinity в жанре play-to-earn.
Криптохакеры, сегодня идентифицированные как северокорейская киберпреступная группа Lazarus, получили доступ к девяти приватным ключам валидаторов транзакций моста Ronin. Используя ключи, они одобрили крупные транзакции: одну на 173 600 ETH и другую на 25,5 миллиона USDC.
Хакеры перевели криптовалюту в Tornado Cash, тумблер криптовалют с открытым исходным кодом, и на несколько других бирж.
Совместные усилия сообщества, Binance, Chainalysis и правоохранительных органов помогли отследить часть средств.
Эксплуатация кода кросс-моста BSC Beacon
В октябре хакеры воспользовались уязвимостью в коде кросс-моста BSC Beacon, чтобы украсть криптовалюты на сумму $570 миллионов. Мост является критическим компонентом сети BNB.
Цепь BSC Beacon, также известная как Token Hub, является кросс-чейн мостом между BNB Beacon Chain (BEP2) и BNB Chain (BEP20/BSC).
Атака работала путем подделки криптографических доказательств, называемых доказательством Меркла, которое подтверждало данные, такие как транзакции, как действительные и включенные в блокчейн. Криптохакер использовал ложное доказательство Меркла для перевода средств из кросс-моста BSC Beacon в другие сети.
Tether заблокировал адрес атакующего, в то время как более $7 миллионов, перемещенных из сети BNB, были эффективно заморожены.
Эксплуатация кода моста Wormhole
Криптохакеры воспользовались уязвимостью в коде Wormhole в феврале, похитив криптовалюты на сумму $326 миллионов. Wormhole — это токен-мост между Solana и Ethereum.
Криптохакер использовал устаревшую/небезопасную функцию для обхода проверки подписи.
Устаревший код можно сравнить с запиской, на которой написано: «Я удалю это в будущем». Вы не можете удалить код сейчас, потому что некоторые потребители все еще используют его.
Цепочка делегирований проверки подписи позволила совершить криптовзлом. Устаревшая функция не проверяла адреса, что позволяло валидировать поддельную подпись.
По словам кибераналитиков, разработчики могли избежать атаки, если бы они придерживались принципов «безопасного программирования».
Эксплуатация кода моста Nomad
Хакеры воспользовались уязвимостью крипто-моста Nomad в августе, похитив криптовалюты на сумму $190 миллионов. Хакер практически опустошил все средства в протоколе — растущие эксплойты поставили под вопрос безопасность кросс-чейн токеновых мостов.
Мосты работают путем блокировки токенов в смарт-контракте в одной цепи, а затем их повторной эмиссии в «упакованном» формате в другой цепи. В случае с Nomad атака саботировала контракт, сделав его упакованные токены бесполезными.
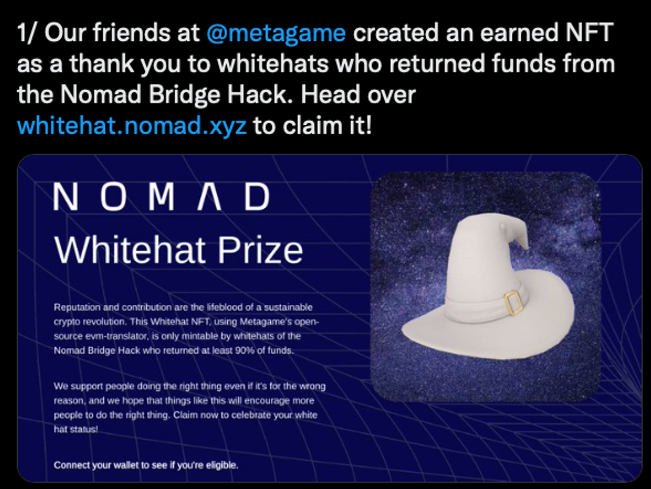
Nomad, по сути, предложил вознаграждение, запрашивая у хакера оставить 10% средств и не подвергаться юридическому преследованию, а также получить бонусный NFT от белых шляп. В конечном итоге атакующий вернул только $36 миллионов.
Атака на протокол Beanstalk
В роковой уикенд в апреле хакер использовал флеш-кредит, чтобы украсть $182 миллионов в ETH, стейблкоине BEAN и других активах из протокола стейблкоина Beanstalk.
Флеш-кредит — это функция, которая позволяет пользователям занимать актив, совершать быструю торговлю, а затем возвращать его в одной сложной транзакции через несколько протоколов.
Атакующий представил два вредоносных предложения DAO Beanstalk через функцию экстренного коммита, которая требовала голосования ⅔, а затем была реализована через 24 часа.
Атакующий злонамеренно использовал функцию флеш-кредита, чтобы получить контроль над 79% голосов и провести свое предложение.
Атакующий отправил средства в протоколе для погашения своего флеш-кредита, а остальную часть — на адрес фонда Украины. В итоге он получил прибыль в размере $76 миллионов.
Другие крупные взломы криптовалют
Другие крупные взломы криптовалют включают атаку на инфраструктуру Wintermute на сумму $160 миллионов в апреле, атаку на инфраструктуру Maiar/Elrond на сумму $113 миллионов в июне, атаку на инфраструктуру Mango Markets на сумму $112 миллионов в октябре и атаку на инфраструктуру моста Harmony на сумму $100 миллионов в июне.
Если вы читаете это, вы уже впереди. Оставайтесь с нами, подписавшись на нашу рассылку.
Отказ от ответственности. Предоставленная информация не является торговой рекомендацией. Cryptopolitan.com Мы не несем ответственности за любые инвестиции, сделанные на основе информации, представленной на этой странице. Мы настоятельно рекомендуем проводить независимое исследование и/или проконсультироваться с квалифицированным специалистом перед принятием любых инвестиционных решений.

Брайан Кум
Брайан Кум имеет более семи лет опыта в освещении блокчейна и криптовалют, активно работая в отрасли с 2017 года. Он публиковался в ведущих изданиях, включая BlockToday.com. Кроме того, он разработал курс «Ethereum 101» для BitDegree.org до перехода в Cryptopolitan в качестве штатного автора. Брайан пишет вечные руководства (EG), глубокие аналитические материалы, интервью и обзоры цен. Его фокус на DeFi, инновациях в блокчейне и новых криптопроектах радует читателей.









