






Kaspersky предупреждает о вредоносном ПО, крадущем сид-фразы криптовалют на мобильных устройствах


- Kaspersky обнаружил вредоносное ПО SparkKitty, нацеленное на криптографические seed-фразы с помощью OCR.
- Вредоносное ПО проникло в официальный App Store и Google Play через заражённые приложения.
- С 2024 года кампания была направлена на пользователей Юго-Восточной Азии через модифицированные версии приложений для азартных игр и TikTok.
Исследователи безопасности Kaspersky раскрыли кампанию мобильного вредоносного ПО, нацеленную на пользователей криптовалют через зараженные приложения.
Шпионское ПО SparkKitty, по сообщениям, крадет скриншоты устройств, содержащие сид-фразы, используя технологию оптического распознавания символов (OCR) на платформах iOS и Android через официальные магазины приложений.
Вредоносное ПО SparkKitty проникает в официальные магазины приложений, нацеленные на крипто
Исследователи Kaspersky обнаружили кампанию шпионского ПО SparkKitty в январе 2025 года, после их предыдущего выявления вредоносного ПО SparkCat, нацеленного на криптовалютные кошельки. Новая угроза распространяет вредоносные приложения через неофициальные источники, а также через официальные платформы Google Play и App Store, причем зараженные приложения уже удалены из Google Play после уведомлений исследователей.
SparkKitty атакует платформы iOS и Android с несколькими механизмами доставки для каждой. На iOS вредоносные payloads доставляются через фреймворки, маскирующиеся под легитимные библиотеки, такие как AFNetworking.framework или Alamofire.framework, или зашифрованные библиотеки, маскирующиеся под libswiftDarwin.dylib. вредоносное ПО также внедряется непосредственно в приложения.
Операционные системы Android используют как язык Java, так и Kotlin, при этом версии на Kotlin применяются в качестве вредоносных модулей Xposed. Большинство версий вредоносного ПО без разбора перехватывают все изображения на устройствах, хотя исследователи обнаружили аналогичные вредоносные кластеры, использующие оптическое распознавание символов для атаки на конкретные изображения с конфиденциальной информацией.
Кампания активна как минимум с февраля 2024 года, и она также разделяет тактики нацеливания и инфраструктуру с предыдущей операцией SparkCat.
SparkKitty имеет более широкий охват, чем целевая атака SparkCat на сид-фразы криптовалют, поскольку она сканирует все изображения, доступные на зараженных устройствах. Это может привести к сбору других видов конфиденциальной финансовой и личной информации, хранящейся в галереях устройств.
Модифицированные версии TikTok из малоизвестных магазинов служат основным вектором заражения
Аналитики Kaspersky изначально столкнулись с кампанией при отслеживании регулярно подозрительных ссылок, распространяющих модификации приложений TikTok для Android. Модифицированные приложения выполняли дополнительный код вредоносного ПО при запуске основных действий приложения.
URL-адреса конфигурационных файлов были представлены в виде кнопок внутри скомпрометированных приложений, запуская сессии WebView для отображения TikToki Mall — портала интернет-торговли, принимающего криптовалюту за потребительские товары.
Регистрация и покупки были ограничены и требовали кодов приглашения, поэтому исследователи не смогли определить легитимность магазина или его работоспособность. Векторы заражения iOS используют корпоративные профили Apple Developer Program для обхода обычных ограничений на установку приложений.
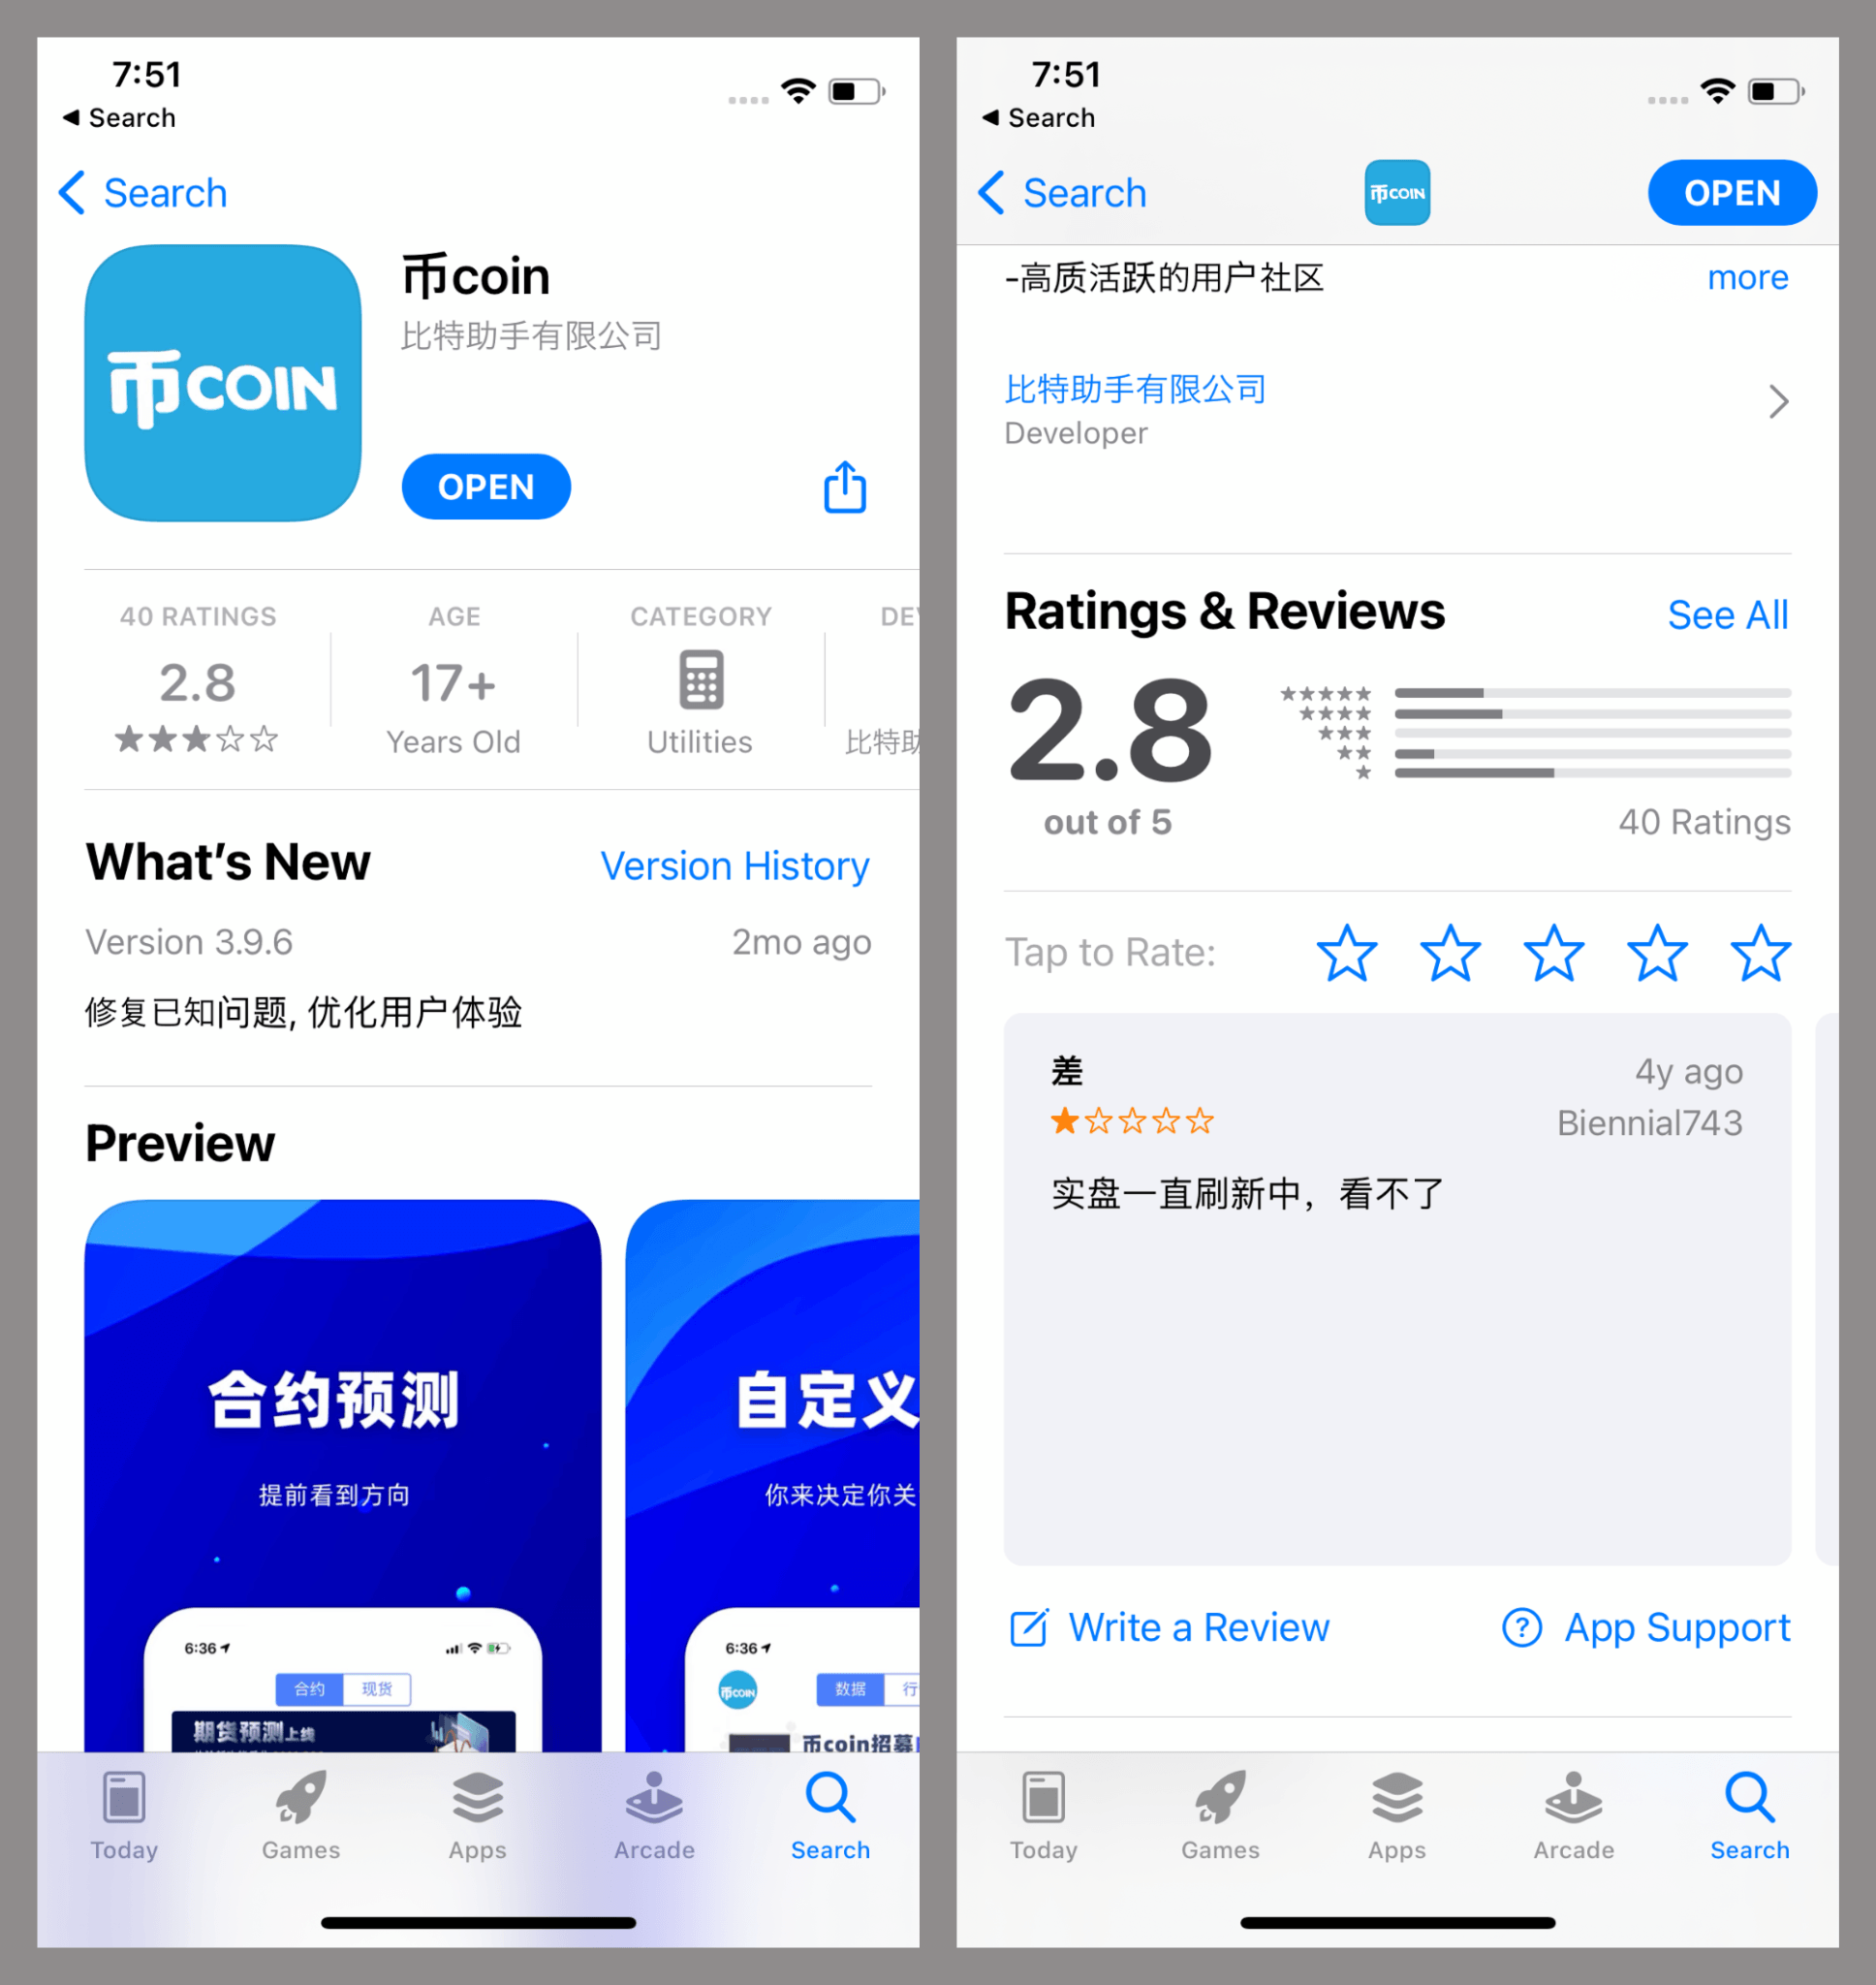
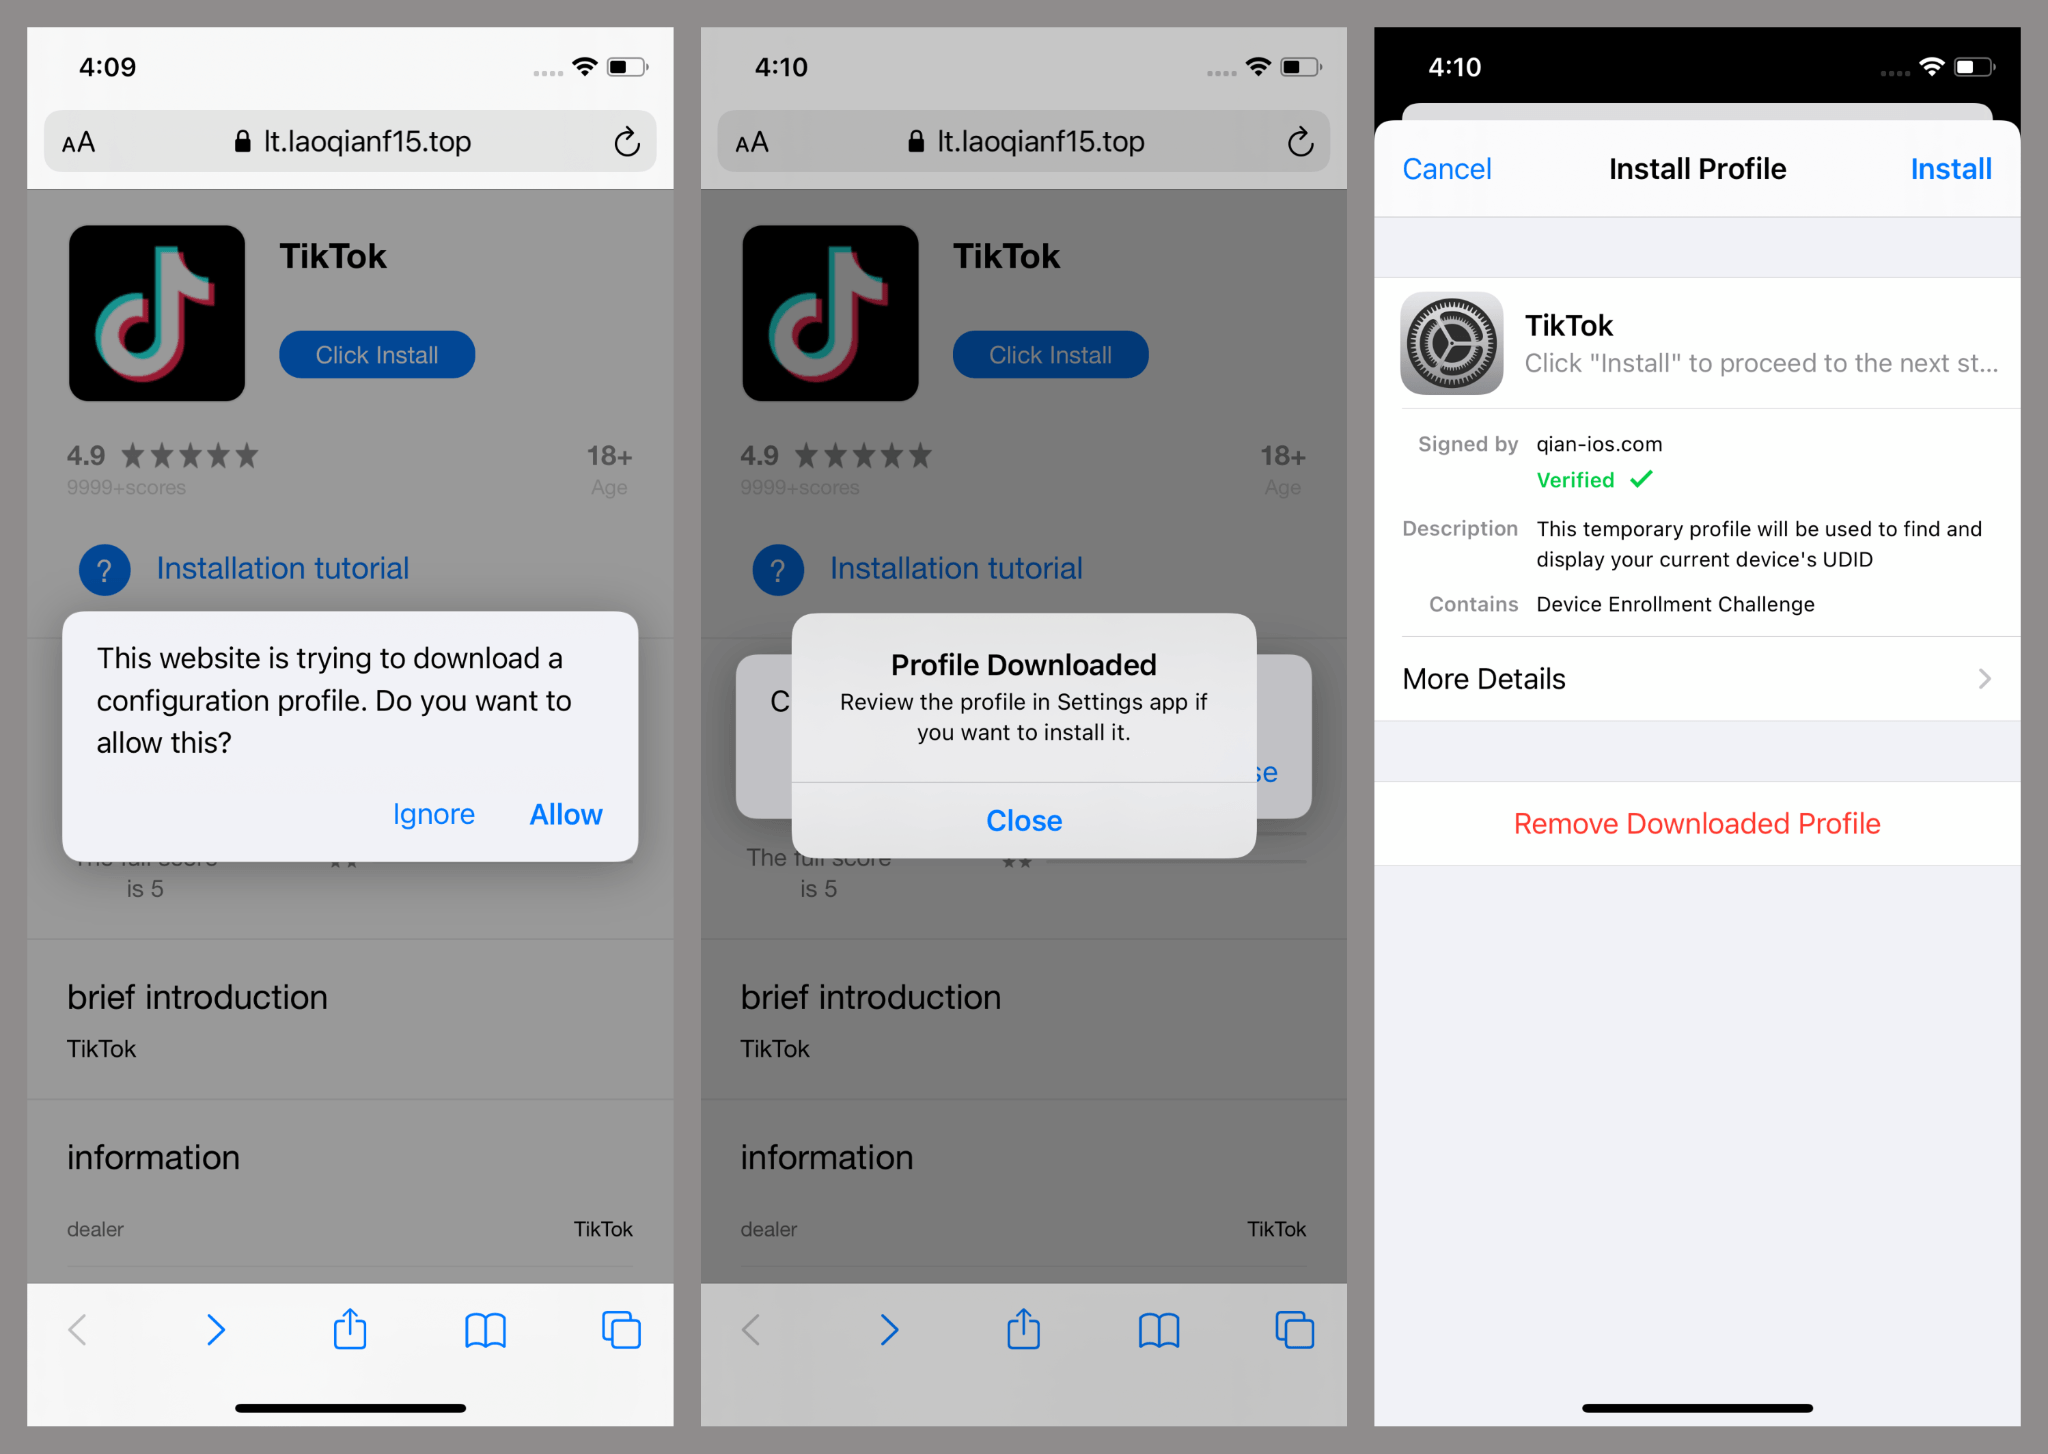
Злоумышленники захватывают корпоративные сертификаты для распространения приложений на уровне организаций, что позволяет устанавливать вредоносные приложения на любые устройства без одобрения App Store. Злоупотребление корпоративными профилями является одной из распространенных тактик, используемых разработчиками неприемлемых приложений, таких как онлайн-казино, взломанное программное обеспечение и нелегальные модификации.
Зараженные версии приложений TikTok для iOS запрашивают разрешения на доступ к галерее фотографий при запуске, чего нет в подлинных релизах TikTok. Вредоносное ПО интегрировано в фреймворки, имитирующие AFNetworking.framework, а также в измененные классы AFImageDownloader и другие компоненты AFImageDownloaderTool.
Варианты вредоносного ПО для Android крадут изображения через приложения на тему криптовалют
Версии Android SparkKitty работают через приложения на тему криптовалюты с вредоносным кодом, встроенным в точки входа. Вредоносное ПО запрашивает конфигурационные файлы, содержащие адреса серверов команд и управления, расшифровывая их с использованием шифрования AES-256 в режиме ECB перед установкой связи с удаленными серверами.
Кража изображений происходит в два этапа и включает в себя создание цифрового отпечатка устройства и механизмы выборочной загрузки. Вредоносное ПО создает хеш-суммы MD5, объединяющие IMEI устройства, MAC-адреса и случайные UUID, и сохраняет эти идентификаторы в файлах на внешнем хранилище.
Приложения казино используют интеграцию с фреймворком LSPosed, функционируя как вредоносные модули Xposed, которые перехватывают точки входа приложений. Одно зараженное приложение для обмена сообщениями с функциями криптобиржи достигло более 10 000 установок в Google Play до его удаления после уведомлений Kaspersky.
Прогрессивные веб-приложения распространяются через мошеннические платформы, рекламирующие финансовые пирамиды на популярных социальных платформах. Эти страницы с PWA предлагают пользователям загрузить APK-файлы, которые регистрируют обработчики загрузки контента, обрабатывая изображения JPEG и PNG через технологию оптического распознавания символов Google ML Kit для выявления скриншотов с текстом.
Не просто читайте новости о криптовалютах. Понимайте их. Подпишитесь на нашу рассылку. Это бесплатно.
Отказ от ответственности. Предоставленная информация не является торговой рекомендацией. Cryptopolitan.com Мы не несем ответственности за любые инвестиции, сделанные на основе информации, представленной на этой странице. Мы настоятельно рекомендуем проводить независимое исследование и/или проконсультироваться с квалифицированным специалистом перед принятием любых инвестиционных решений.

Вигнеш Карунанидхи
Вигнеш — автор контента о криптовалютах, крипто-журналист, редактор контента и менеджер социальных сетей. Более 6 лет он работал с Watcher.guru, BeInCrypto, CoinGape, Milkroad и Airdrops. Его навыки освещения новостей в сфере технологий, робототехники, бизнеса и ИИ были отточены благодаря степени магистра коммерции.









