






Um novo hack na cidade – Usuários de criptomoedas alertados sobre ataques de phishing disfarçados de links de reuniões do Zoom

- A SlowMist descobriu um esquema de phishing usando links falsos do Zoom para instalar malware e roubar dados de carteiras de criptomoedas das vítimas.
- Os hackers usaram um site que imita o Zoom para implantar arquivos maliciosos e roubar dados sensíveis, como chaves privadas e credenciais de carteiras digitais.
- Mais de US$ 1 milhão em fundos roubados foram movidos através de grandes exchanges, incluindo Binance e Gate.io, e convertidos em USDT.
A SlowMist chamou a atenção para um novo golpe de phishing direcionado a usuários de criptomoedas. O golpe se disfarça como reuniões falsas do Zoom para distribuir malware que rouba dados sensíveis. Envolve links falsos do Zoom que enganam as vítimas para baixar arquivos maliciosos destinados a extrair ativos de criptomoeda.
De acordo com a plataforma de segurança blockchain SlowMist, os atacantes por trás do golpe usaram uma técnica de phishing sofisticada envolvendo um domínio que imitava o domínio legítimo do Zoom. O site de phishing, “app[.]us4zoom[.]us”, parece muito semelhante à interface genuína do site do Zoom.
⚠️Cuidado com ataques de phishing disfarçados de links de reuniões do Zoom!🎣 Hackers coletam dados do usuário e os descriptografam para roubar informações sensíveis como frases mnemônicas e chaves privadas. Esses ataques frequentemente combinam engenharia social e técnicas de trojan. Leia nossa análise completa⬇️… pic.twitter.com/kDExVZNUbv
— SlowMist (@SlowMist_Team) Dezembro 27, 2024
As vítimas são incentivadas a clicar em um botão “Iniciar Reunião”, que elas esperam que as leve a uma sessão do Zoom. No entanto, em vez de abrir o aplicativo Zoom, o botão inicia o download de um arquivo malicioso intitulado “ZoomApp_v.3.14.dmg.”
Execução de malware e golpe de roubo de dados descobertos
Uma vez baixado, o arquivo malicioso aciona um script que solicita a senha do sistema do usuário. O script executa um executável oculto chamado “.ZoomApp”, que é projetado para acessar e coletar informações sensíveis do sistema, incluindo cookies do navegador, dados do KeyChain e credenciais de carteiras de criptomoeda.
De acordo com especialistas em segurança, o malware é especificamente adaptado para atingir usuários de criptomoeda, com a intenção de roubar chaves privadas e outros dados cruciais da carteira. O pacote baixado, uma vez instalado, executará um script chamado “ZoomApp.file.”
Após a execução, o script solicita aos usuários que insiram a senha do sistema, dando, sem saber, acesso aos hackers a dados sensíveis.
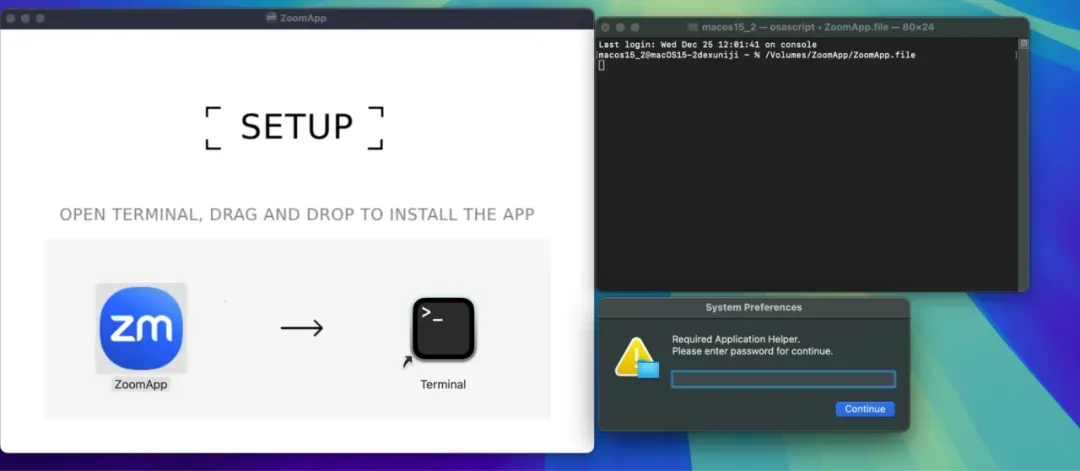
Após descriptografar os dados, a SlowMist revelou que o script finalmente executa um osascript, que transfere as informações coletadas para os sistemas backend dos atacantes.
A SlowMist também rastreu a criação do site de phishing para 27 dias atrás, suspeitando da participação de hackers russos. Esses hackers têm usado a API do Telegram para monitorar a atividade no site de phishing, rastreando se alguém clicou no link de download. De acordo com a análise da empresa de segurança, os hackers começaram a atingir as vítimas já em 14 de novembro.
Fundos roubados movidos através de várias exchanges
A SlowMist usou a ferramenta de rastreamento on-chain MistTrack para investigar os movimentos dos fundos roubados. O endereço do hacker, identificado como 0x9fd15727f43ebffd0af6fecf6e01a810348ee6ac, teria lucrado mais de US$ 1 milhão em criptomoedas, incluindo USD0++, MORPHO e ETH.
Em uma análise detalhada, a MistTrack revelou que o endereço do hacker havia trocado USD0++ e MORPHO por 296 ETH.
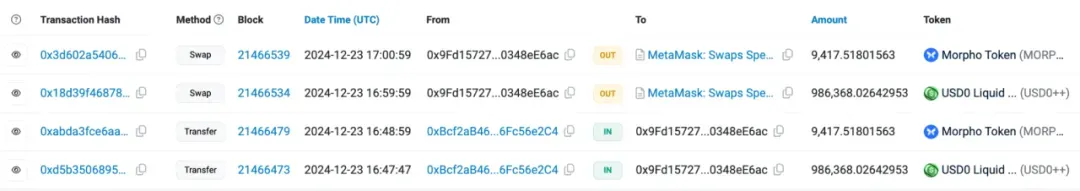
Investigações adicionais mostraram que o endereço do hacker recebeu pequenas transferências de ETH de outro endereço, 0xb01caea8c6c47bbf4f4b4c5080ca642043359c2e, que parecia ser responsável por fornecer taxas de transação para o esquema do hacker.
O endereço foi encontrado transferindo pequenas quantias de ETH para quase 8.800 outros endereços, sugerindo que pode fazer parte de uma plataforma maior dedicada a financiar taxas de transação para atividades ilícitas.
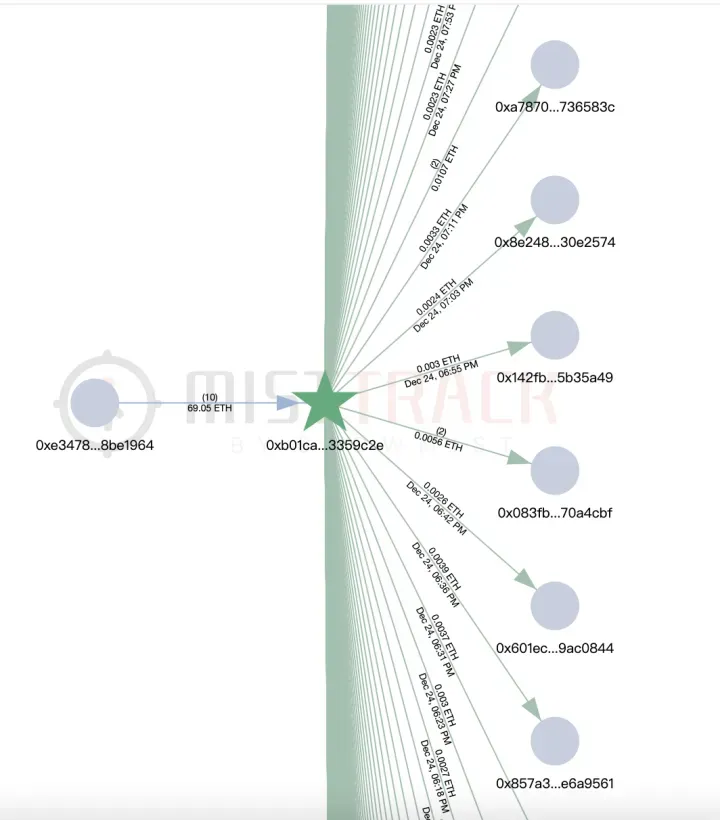
Uma vez que os fundos roubados foram reunidos, eles foram canalizados através de várias plataformas. Binance, Gate.io, Bybit e MEXC estavam entre as exchanges que receberam a criptomoeda roubada. Os fundos foram então consolidados em um endereço diferente, com transações fluindo para várias exchanges, incluindo FixedFloat e Binance. Lá, os fundos roubados foram convertidos em Tether (USDT) e outras criptomoedas.
Os criminosos por trás deste esquema conseguiram evitar a captura direta usando métodos complexos para lavar e converter seus ganhos ilícitos em criptomoedas amplamente utilizadas. A SlowMist alertou os entusiastas de criptomoedas de que o site de phishing e os endereços associados podem continuar a atingir usuários de criptomoedas desavisados.
Se você está lendo isso, já está à frente. Mantenha-se assim com nosso boletim informativo.
Aviso Legal. As informações fornecidas não constituem aconselhamento de investimento. Cryptopolitan.com não assume responsabilidade por quaisquer investimentos realizados com base nas informações fornecidas nesta página. Recomendamos fortemente a realização de pesquisa independente e/ou consulta com um profissional qualificado antes de tomar quaisquer decisões de investimento.

Florence Muchai
Florence cobre notícias sobre criptoativos, jogos, tecnologia e IA há 6 anos. Sua graduação em Estudos de Computação na Meru University of Science and Technology e em Gestão de Desastres e Diplomacia Internacional no MMUST equipam-na plenamente com habilidades linguísticas, de observação e técnicas. Florence trabalhou no VAP Group e como editora em várias casas de mídia de criptoativos.









