






Kaspersky: Os principais golpistas visam ladrões digitais com chaves falsas de carteiras de criptomoedas para roubar fundos


- Golpistas atraem ladrões de criptomoedas compartilhando frases-semente para carteiras com fundos falsos, explorando transferências de taxas para roubar tokens TRX.
- A Kaspersky revelou que a campanha envolve o uso de comentários no YouTube, onde ladrões digitais são enganados a expor os dados de suas carteiras de criptomoedas.
- A empresa de segurança identificou várias fraudes em 2024, incluindo a campanha “Tusk”, que usa malware para interceptar transações de criptomoedas e coletar credenciais privadas.
A empresa de segurança cibernética Kaspersky descobriu um golpe único que visa ladrões de criptomoedas. O esquema atrai oportunistas em potencial com carteiras de criptomoedas aparentemente carregadas, apenas para sugar seus fundos quando eles tentam acessar a isca. Essa jogada inventiva demonstra a crescente sofisticação dos cibercriminosos no espaço de ativos digitais.
De acordo com a Kaspersky, os principais golpistas estão se passando por usuários de criptomoedas ingênuos, compartilhando publicamente frases semente, as chaves necessárias para acessar carteiras de criptomoedas, nos comentários do YouTube. Esses comentários, postados por contas recém-criadas, muitas vezes incluem um pedido de assistência para transferir fundos de uma carteira que supostamente contém ativos significativos.
“Os golpistas inventaram um novo truque… Eles postam frases semente de carteiras de criptomoedas nos comentários do YouTube usando contas recém-criadas”, detalhou o analista da Kaspersky, Mikhail Sytnik, em um recente post de blog.
Não há honra entre ladrões – Como funciona o golpe da chave privada
Uma carteira observada pela Kaspersky continha aproximadamente US$ 8.000 em USDT na rede Tron. Para acessar esses fundos, um ladrão precisaria primeiro enviar TRX, o token nativo do blockchain, para cobrir as taxas de rede.
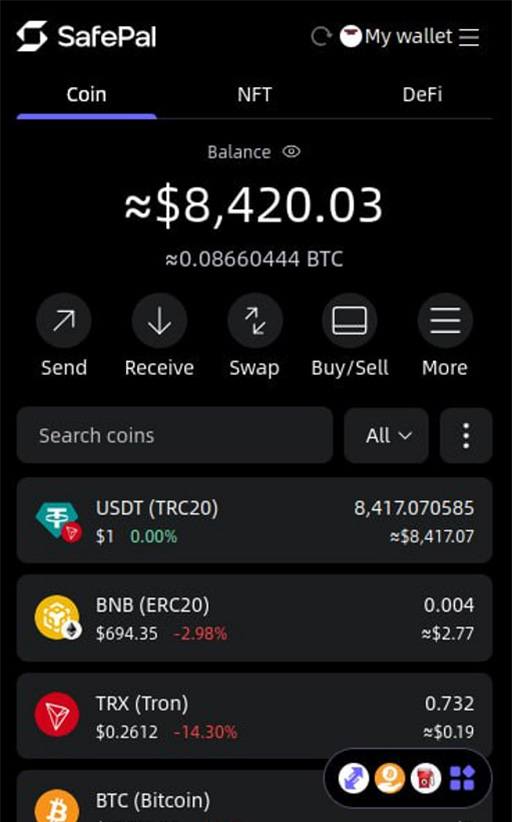
O esquema visa principalmente indivíduos que procuram explorar o suposto erro “ingênuo” dos outros. Uma vez dentro da carteira isca, esses ladrões digitais encontram-na cheia de USDT, um token TRC20 vinculado ao dólar americano.
Como a carteira não tem TRX suficiente para saques, eles são incentivados a enviar fundos de suas próprias carteiras. Essa ação aciona o “sifão”, desviando o TRX para o endereço do golpista.
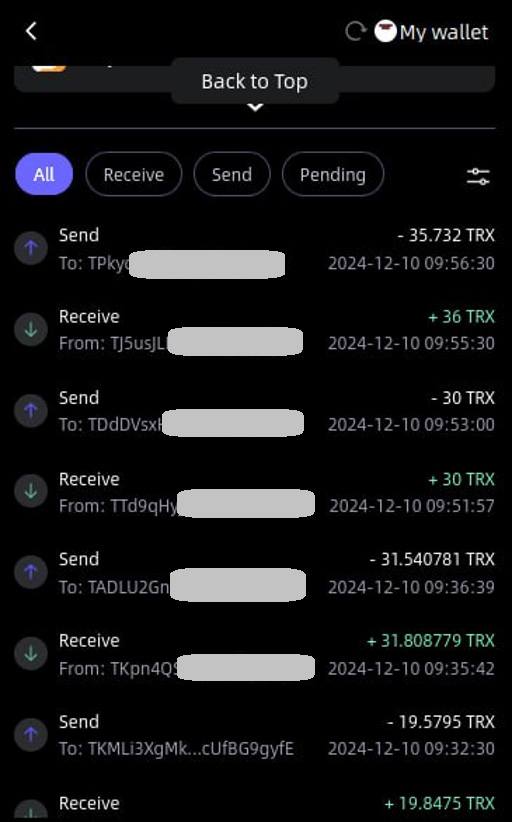
Os golpistas manipularam o sistema e, assim que o TRX é enviado, ele é imediatamente redirecionado para uma carteira separada controlada pelos atacantes, deixando o ladrão de mãos vazias.
A análise da Kaspersky comparou os golpistas a Robin Hoods digitais, mirando em atores não éticos no espaço de criptomoedas. No entanto, as vítimas finais continuam sendo aquelas que permitem que sua ganância supere sua cautela.
A empresa de segurança está incentivando os usuários de criptomoedas a terem cuidado com o uso repetido de frases semente idênticas em vários comentários. Isso pode ser uma operação bem planejada e coordenada para roubar seus ativos.
Campanhas de golpe que visam usuários de criptomoedas
As descobertas da Kaspersky vão além dos golpes de frases semente. Em agosto, a Equipe Global de Resposta a Emergências (GERT) da empresa identificou uma campanha de fraude maior direcionada a usuários de Windows e macOS em todo o mundo.
Esta operação emprega sites falsos polidos para imitar serviços legítimos, como plataformas de criptomoedas, jogos de RPG online e ferramentas de IA. Essas imitações sofisticadas são projetadas para atrair vítimas a compartilhar informações sensíveis ou baixar malware.
“A correlação entre as diferentes partes desta campanha e sua infraestrutura compartilhada sugere uma operação bem organizada, possivelmente vinculada a um único ator ou grupo com motivos financeiros específicos”, afirmou Ayman Shaaban, Chefe de Resposta a Incidentes da GERT da Kaspersky.
Apelidada de “Tusk”, a investigação da Kaspersky revelou que a campanha inclui várias suboperações que visam tópicos relacionados a criptomoedas, jogos e IA. A infraestrutura maliciosa também se estende a outros 16 temas, seja subcampanhas aposentadas ou novas ainda a serem lançadas.
As cadeias de código malicioso descobertas durante a investigação mostraram comunicação entre os servidores dos atacantes em russo, com referências ao termo “Mammoth” (“Мамонт”), gíria para “vítima” entre os atores de ameaça de língua russa. Essa pista linguística contribuiu para o nome da campanha.
A campanha Tusk emprega malware info-stealer, como Danabot e Stealc, bem como clippers de monitoramento de área de transferência, alguns dos quais são variantes de código aberto escritas em Go. Os info-stealers extraem credenciais, detalhes da carteira e outras informações sensíveis, enquanto os clippers interceptam endereços de carteiras de criptomoedas copiados para a área de transferência, substituindo-os por endereços maliciosos controlados pelos atacantes.
Não apenas leia notícias sobre criptomoedas. Entenda-as. Inscreva-se em nossa newsletter. É grátis.
Aviso Legal. As informações fornecidas não constituem aconselhamento de investimento. Cryptopolitan.com não assume responsabilidade por quaisquer investimentos realizados com base nas informações fornecidas nesta página. Recomendamos fortemente a realização de pesquisa independente e/ou consulta com um profissional qualificado antes de tomar quaisquer decisões de investimento.

Florence Muchai
Florence cobre notícias sobre criptoativos, jogos, tecnologia e IA há 6 anos. Sua graduação em Estudos de Computação na Meru University of Science and Technology e em Gestão de Desastres e Diplomacia Internacional no MMUST equipam-na plenamente com habilidades linguísticas, de observação e técnicas. Florence trabalhou no VAP Group e como editora em várias casas de mídia de criptoativos.









