




Resumo: 2022 'mega' hacks de criptomoedas


Resumo 2022 ‘mega hacks de cripto”
- Os hackers roubaram aproximadamente US$ 3,7 bilhões em criptomoedas em 2022.
- Os protocolos afetados incluem a ponte Ronin, a cadeia de beacons da BSC, a ponte Wormhole, a ponte Nomad e o Beanstalk.
- À medida que avançamos para 2023, precisamos olhar para trás para aprender com os contratempos e fracassos anteriores.
De acordo com a análise dos laboratórios TRM, 2022 foi um ano recorde para hacks de criptomoedas, com cerca de $3,7 bilhões em criptomoedas roubadas. Os ataques DeFi foram prevalentes, com aproximadamente 80%, ou $3 bilhões, envolvendo vítimas DeFi.
À medida que avançamos para 2023 otimistas com a promessa de uma tecnologia nascente, devemos olhar para trás para aprender com os desafios e contratempos que enfrentamos à luz do hindsight.
Hack de infraestrutura da ponte Ronin
O hack de criptomoeda da ponte Ronin da Axie Infinity em março lidera a lista com $612 milhões. A ponte Ronin é uma side chain Ethereum para o jogo play-to-earn Axie Infinity.
Os hackers de criptomoedas, hoje identificados como um grupo de cibercrime norte-coreano chamado Lazarus, ganharam acesso a nove chaves privadas dos validadores de transações da ponte Ronin. Usando as chaves, eles aprovaram grandes transações, uma para 173.600 ETH e a outra para 25,5 milhões de USDC.
Os hackers moveram a criptomoeda para a Tornado Cash, um misturador de criptomoedas de código aberto, e várias outras exchanges.
Esforços conjuntos da comunidade, Binance, Chainalysis e autoridades ajudaram a rastrear parte dos fundos.
Exploração de código da ponte cruzada BSC Beacon
Em outubro, hackers exploraram uma vulnerabilidade no código da ponte cruzada BSC Beacon para roubar criptomoedas no valor de $570 milhões. A ponte é um componente crítico da chain BNB.
A chain BSC Beacon, referida como Token Hub, é uma ponte cross-chain entre a BNB Beacon Chain (BEP2) e a BNB Chain (BEP20/ BSC).
O ataque funcionou falsificando provas criptográficas chamadas prova de Merkle que confirmavam dados como transações como válidas e incluídas na blockchain. O hacker de criptomoedas usou a falsa prova de Merkle para transferir fundos da ponte cruzada BSC Beacon para outras chains.
A Tether bloqueou o endereço do atacante enquanto mais de $7 milhões movidos da chain BNB foram efetivamente congelados.
Exploração de código da ponte Wormhole
Hackers de criptomoedas exploraram o código do wormhole em fevereiro de criptomoedas no valor de $326 milhões. Um wormhole é uma ponte de tokens entre Solana e Ethereum.
O hacker de criptomoedas usou uma função insegura obsoleta/morta para contornar a verificação de assinatura.
Um código obsoleto pode ser comparado a um post-it dizendo: 'Vou excluir isso no futuro.' Você não pode excluir o código agora porque alguns consumidores ainda o usam.
Uma cadeia de delegações de verificação de assinatura permitiu o hack de criptomoeda. A função obsoleta não verificava endereços, permitindo a validação de uma assinatura forjada.
De acordo com analistas de cibersegurança, os desenvolvedores poderiam ter evitado o ataque se tivessem praticado 'codificação segura'.
Exploração de código da ponte Nomad
Hackers exploraram a ponte de criptomoedas Nomad em agosto de criptomoedas no valor de $190 milhões. O hacker drenou virtualmente todos os fundos no protocolo – os exploits crescentes trouxeram à questão a segurança das pontes de tokens cross-chain.
As pontes funcionam bloqueando tokens em um contrato inteligente em uma chain e depois reemitindo-os em um formato 'embrulhado' em outra chain. No caso da Nomad, o ataque sabotou o contrato, tornando seus tokens embrulhados sem valor.
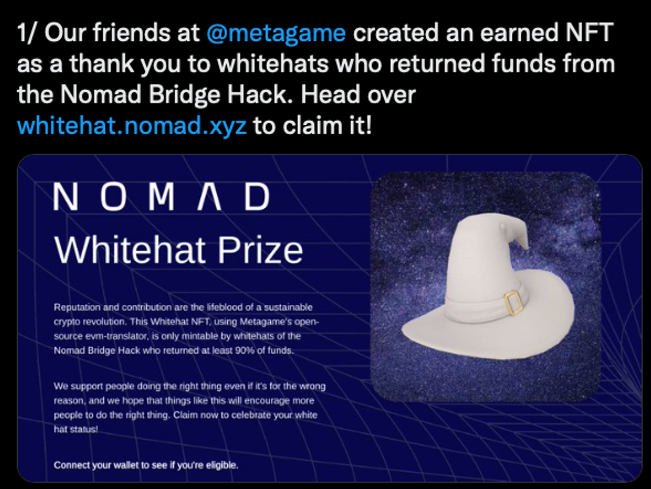
A Nomad, efetivamente, ofereceu uma recompensa solicitando que o hacker mantivesse 10% dos fundos e não enfrentasse ação legal, além de um bônus de NFT whitehat. O atacante finalmente devolveu apenas $36 milhões.
Ataque ao protocolo Beanstalk
Em um fim de semana fatídico em abril, um hacker usou um empréstimo flash para roubar $182 milhões em ETH, stablecoin BEAN e outros ativos do protocolo stablecoin Beanstalk.
Um empréstimo flash é um recurso que permite aos usuários emprestar um ativo, fazer uma negociação rápida e depois reembolsá-lo em uma única transação complexa através de múltiplos protocolos.
O atacante apresentou duas propostas maliciosas ao DAO Beanstalk através da função de compromisso de emergência, que exigia um voto de ⅔ e depois era implementada após 24 horas.
O atacante maliciosamente usou a função de empréstimo flash para obter 79% de controle e aprovar sua proposta.
O atacante enviou os fundos no protocolo para pagar seu empréstimo flash e o restante para o endereço do fundo da Ucrânia. No final, ele lucrou $76 milhões.
Mais mega hacks de criptomoedas
Outros mega hacks de criptomoedas incluem o ataque de infraestrutura da Wintermute de $160 milhões em abril, o ataque de infraestrutura da Maiar/Elrond de $113 milhões em junho, o ataque de infraestrutura da Mango Markets de $112 milhões em outubro e o ataque de infraestrutura da ponte Harmony de $100 M em junho.
Se você está lendo isso, já está à frente. Mantenha-se assim com nosso boletim informativo.
Aviso Legal. As informações fornecidas não constituem aconselhamento de investimento. Cryptopolitan.com não assume responsabilidade por quaisquer investimentos realizados com base nas informações fornecidas nesta página. Recomendamos fortemente a realização de pesquisa independente e/ou consulta com um profissional qualificado antes de tomar quaisquer decisões de investimento.

Brian Koome
Brian Koome tem mais de sete anos de experiência em reportagens sobre blockchain e criptomoedas, estando ativo no setor desde 2017. Ele contribuiu para publicações de destaque, incluindo BlockToday.com. Além disso, desenvolveu o curso Ethereum 101 para BitDegree.org antes de se juntar à Cryptopolitan como escritor em tempo integral. Brian cobre guias perenes (EGs), análises aprofundadas, entrevistas e análise de preços. Seu foco em DeFi, inovação em blockchain e projetos emergentes de criptomoedas encanta os leitores.









