



CTO da Ripple alerta que pontes DeFi podem espelhar explorações do estilo KelpDAO

- David Schwartz afirma que muitas pontes DeFi são vulneráveis porque recursos-chave de segurança são frequentemente ignorados.
- O hack da KelpDAO no setor DeFi, que causou perdas de cerca de US$ 292 milhões, demonstrou como sistemas cross-chain fracos podem ser explorados.
- Ele alerta que plataformas DeFi estão priorizando o crescimento em vez da segurança, aumentando o risco de novos ataques.
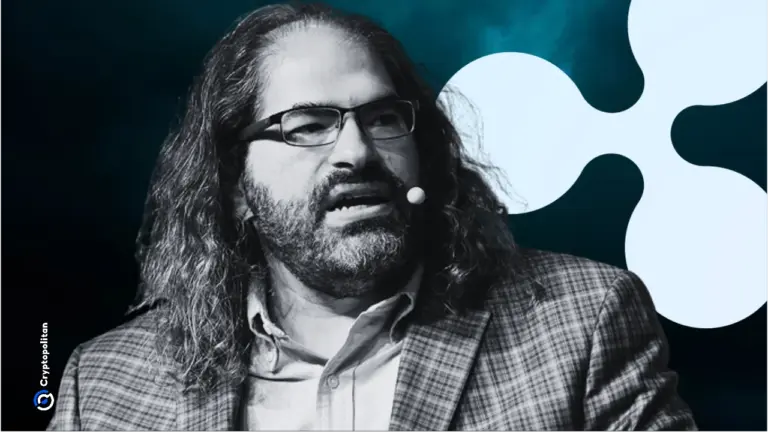
O Chief Technology Officer da Ripple, David Schwartz, emitiu um novo alerta ao setor de finanças descentralizadas (DeFi), alertando que pontes cross-chain amplamente utilizadas podem estar vulneráveis às mesmas fragilidades estruturais que permitiram a recente exploração da KelpDAO, um dos maiores hacks de criptomoedas de 2026. No X, ele disse que revisou várias infraestruturas DeFi, focando exclusivamente em segurança e riscos.
Suas declarações ocorrem dias após atacantes drenarem ativos de aproximadamente US$ 292 milhões da ponte rsETH da KelpDAO, uma violação que reacendeu preocupações sobre a segurança da infraestrutura cross-chain.
Com base em suas pesquisas, ele concluiu que a maioria dos sistemas DeFi inclui ferramentas de segurança de alto nível, mas os próprios mecanismos projetados para prevenir ataques do estilo KelpDAO são tratados como opcionais. Isso, segundo ele, ocorre em grande parte porque as equipes não desejam arcar com custos adicionais de complexidade operacional.
Ele escreveu: 'Eles geralmente recomendam, na prática, não se dar ao trabalho de usar os mecanismos de segurança mais importantes devido aos seus custos de conveniência e complexidade operacional.'
Schwartz disse que suas preocupações surgiram durante avaliações de sistemas de ponte para a stablecoin RLUSD planejada pela Ripple. Embora muitos protocolos pareçam robustos em seu design, ele argumentou que as implantações no mundo real frequentemente ficam aquém porque as equipes priorizam conveniência e expansão rápida em detrimento de práticas rigorosas de segurança.
Schwartz afirma que plataformas DeFi priorizam a expansão cross-chain em detrimento da segurança
Em seu post, Schwartz também destacado que a corrida para escalar através de múltiplas cadeias criou uma cultura focada primeiro no crescimento e depois na segurança, na qual as salvaguardas mais importantes estão sendo abandonadas. Ele afirmou que os principais pontos de venda da maioria das plataformas enfatizam integração fácil, com a expectativa tácita de que as ferramentas de segurança mais robustas não seriam realmente utilizadas.
Além disso, ele disse que o ataque à KelpDAO reflete um padrão perigoso em que as equipes optam pela conveniência em vez da segurança de classe mundial já disponível para elas — semelhante ao que observou durante suas avaliações DeFi.
Ele afirmou: “Tenho uma sensação estranha de que parte do problema será algo como a KelpDAO escolher não usar recursos de segurança essenciais da LayerZero por conveniência.”
Mais recentemente, alguns analistas também emitiram alertas de que o Wrapped XRP (wXRP) na Solana pode ser a próxima peça a cair, pois depende de emissores de terceiros e carrega os mesmos riscos de contraparte que custaram $292 milhões à KelpDAO. O validador do XRP Ledger, VET no X, escreveu: “O wXRP é um ativo emitido; ele não chega nem perto de manter o XRP nativo via auto-custódia sob o ponto de vista de risco.”
No entanto, alguns protocolos cross-chain já começaram a implementar defesas. A Flare, por exemplo, suspendeu temporariamente as atividades de ponte FXRP, adiando qualquer resgate de tokens.
Como a KelpDAO perdeu $292 milhões?
Cerca de $292 milhões foram perdidos na exploração da KelpDAO, e as descobertas iniciais mostraram de que está ligado à Coreia do Norte Grupo Lazarus, e em particular o TraderTraitor, foi cúmplice. Em uma única transação direcionada à ponte LayerZero da Kelp, um atacante roubou 116.500 rsETH, ou cerca de 18% da oferta circulante do token.
A exploração tinha como objetivo envenenar a infraestrutura RPC ao obter acesso a endpoints RPC suficientes utilizados pelos DVNs da LayerZero Labs para validar transações. No entanto, essa violação afetou apenas a configuração rsETH da KelpDAO, sem causar efeitos colaterais em outros ativos ou aplicações cross-chain.
O investigador de blockchain ZachXBT foi o primeiro a alertar sobre o incidente em seu canal do Telegram, e posteriormente as empresas de segurança Cyvers e PeckShield rapidamente confirmaram o roubo. A Cyvers também revelou que o hacker recarregou sua carteira com Tornado Cash apenas 10 horas antes do ataque — uma tática comum para encobrir os rastros antes de um assalto.
Após a exploração, os tokens foram depositados no Aave V3 para tomar empréstimos de ETH e WETH, e dados de blockchain revelaram posteriormente lavagem de fundos através do Tornado Cash. O atacante contraiu empréstimos de aproximadamente 74.000 ETH e WETH, acumulando mais de US$ 236 milhões em passivos em três plataformas de empréstimo, com uma carteira detendo cerca de US$ 120 milhões em ETH provenientes do Aave.
Schwartz também comentou logo após a exploração da KelpDAO. Ele descreveu o ataque como sofisticado e observou que explorou a falta de supervisão da KelpDAO. O ex-CTO da Ripple, Joel Katz, também culpou a frágil configuração de segurança da KelpDAO pela exploração e argumentou que, ao contrário da empresa, a RLUSD adota uma abordagem de segurança em primeiro lugar para pontes.
Se você está lendo isso, já está à frente. Mantenha-se assim com nosso boletim informativo.
Aviso Legal. As informações fornecidas não constituem aconselhamento de investimento. Cryptopolitan.com não assume responsabilidade por quaisquer investimentos realizados com base nas informações fornecidas nesta página. Recomendamos fortemente a realização de pesquisa independente e/ou consulta com um profissional qualificado antes de tomar quaisquer decisões de investimento.

Nellius Irene
Nellius é graduada em Gestão de Negócios e TI, com cinco anos de experiência no setor de criptomoedas. Também é formada pela Bitcoin Dada. Nellius contribuiu para publicações de mídia de destaque, incluindo BanklessTimes, Cryptobasic e Riseup Media.









