






Hackers norte-coreanos lançam malware baseado em Nim nas redes Web3 e de criptomoedas


- Hackers norte-coreanos visam startups da Web3 usando convites falsos para reuniões do Zoom.
- A família de malwares NimDoor utiliza linguagens de programação avançadas para ataques a Mac.
- Atacantes roubam dados do navegador, senhas e mensagens do Telegram das vítimas.
Hackers norte-coreanos lançaram uma campanha sofisticada de malware direcionada a empresas Web3 e de criptomoedas usando o malware NimDoor.
A SentinelLabs identificou métodos de ataque avançados que combinam engenharia social com técnicas de programação complexas para infiltrar sistemas Mac e roubar informações sensíveis.
Hackers norte-coreanos enganam vítimas através de atualizações falsas do Zoom
Os atacantes norte-coreanos começam seus ataques se passando por contatos conhecidos através do Telegram, solicitando subsequentemente que suas vítimas organizem reuniões através de páginas de agendamento do Calendly. As vítimas são convidadas por e-mail para baixar o que parece ser uma atualização legítima do software Zoom, com links de reuniões Zoom falsificados embutidos.
Os atacantes constroem domínios que contêm arquivos maliciosos apresentados como arquivos de atualização de suporte do Zoom, com nomes de domínio projetados para se assemelhar a URLs reais de reuniões do Zoom. Os domínios falsificados contêm variações como support.us05web-zoom.forum e support.us05web-zoom.cloud, que são muito semelhantes aos domínios web reais do Zoom conhecidos pelos usuários.
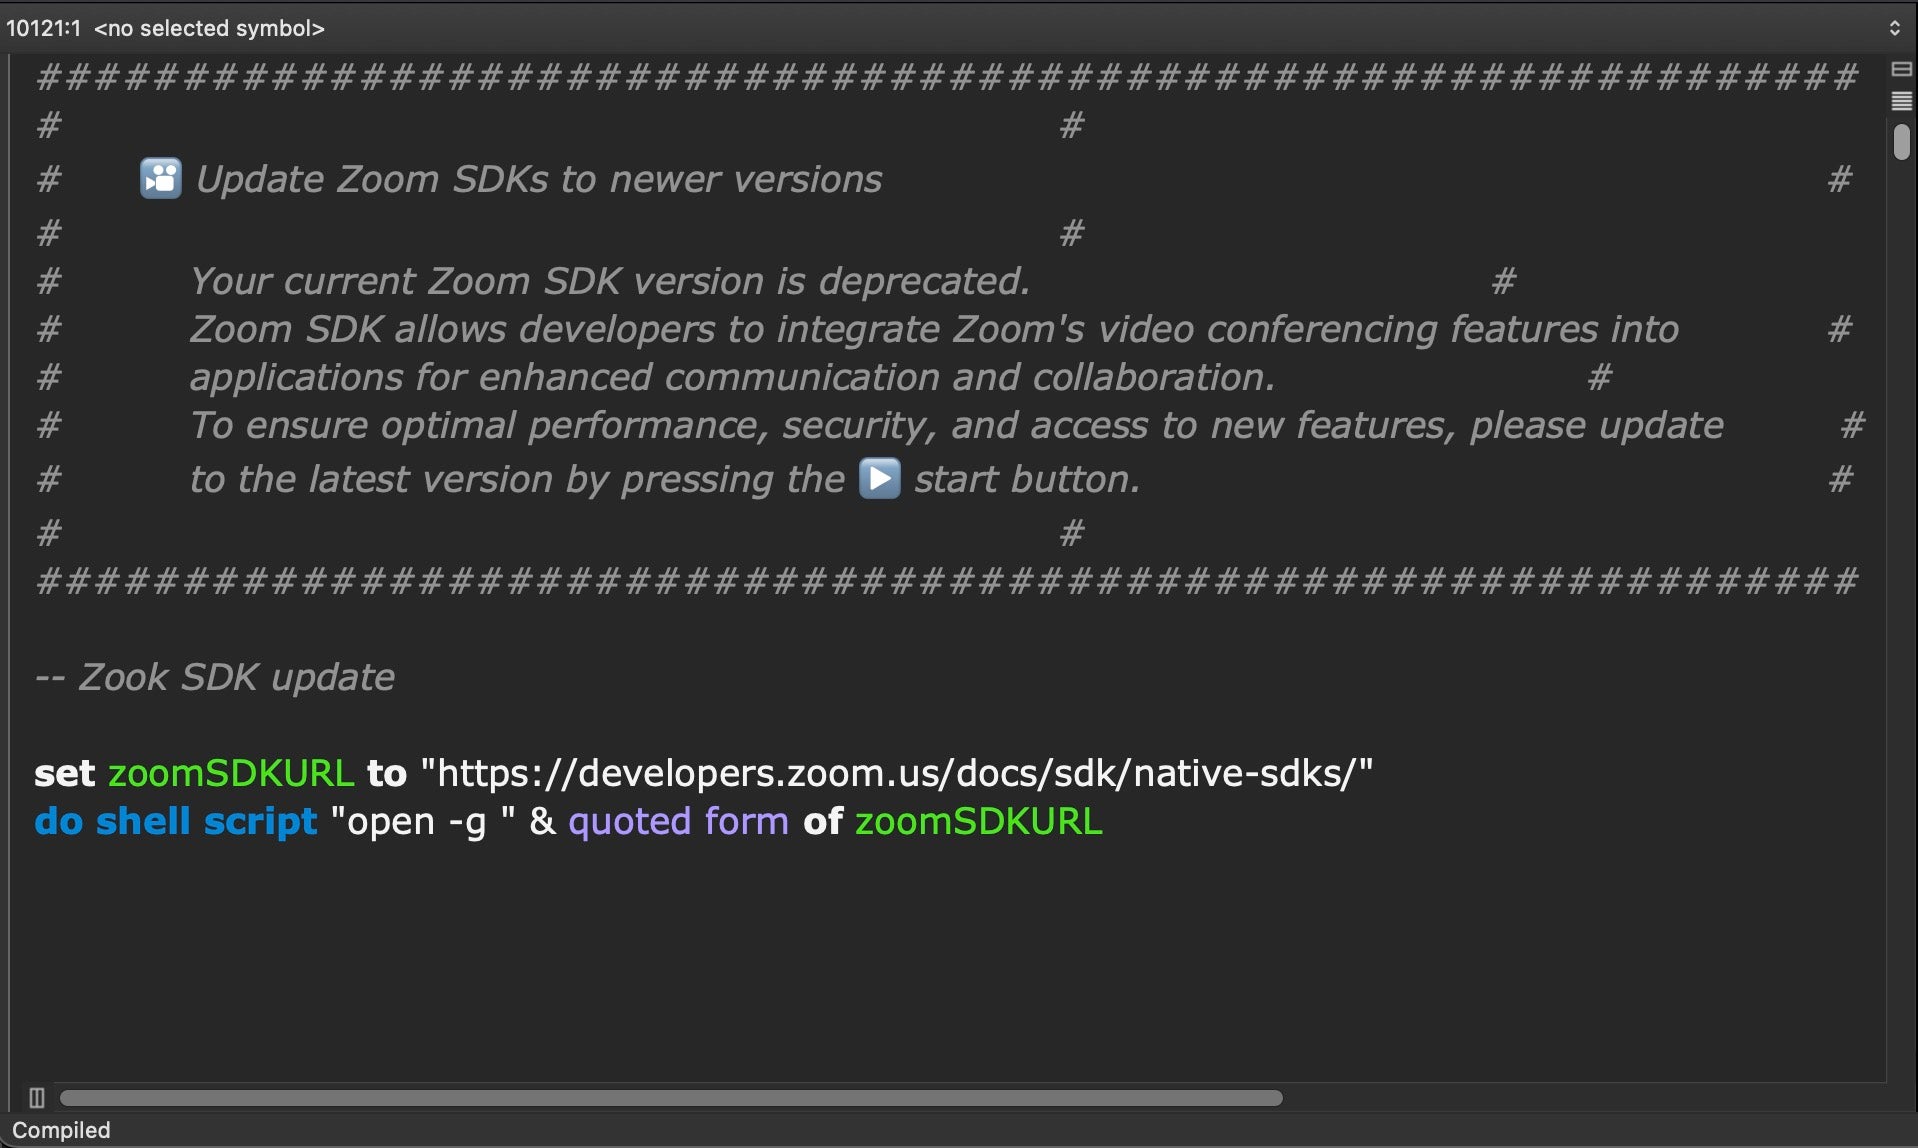
Os programas de ataque têm milhares de linhas de espaço vazio para esconder seu propósito, fazendo com que pareçam maiores e mais naturais do que programas de ataque simples. Escondidos nesses programas estão apenas três linhas de código de ataque que baixam e executam outros módulos de ataque de servidores operados pelos hackers.
Pesquisadores da SentinelLabs descobriram múltiplos domínios simultâneos usados pelos mesmos atacantes, o que apontava para uma campanha em larga escala que estava impactando numerosas vítimas com endereços web personalizados para cada vítima. Os erros de digitação dos arquivos de atualização falsos, como “Zook SDK Update” em vez de “Zoom SDK Update”, são mais facilmente detectáveis e rastreáveis por pesquisadores de segurança.
Uma vez que a atualização falsificada é executada pelas vítimas, o malware carrega um URL de redirecionamento legítimo do Zoom com um arquivo HTML. Isso apresenta a infecção inicial como legítima enquanto inicia secretamente os componentes principais do ataque em segundo plano. Isso serve para enganar as vítimas para acreditarem que executaram com sucesso um processo padrão de atualização de software.
O malware NimDoor rouba senhas e dados pessoais
A campanha do malware NimDoor usa dois caminhos de ataque separados uma vez que infecta com sucesso os computadores das vítimas. O primeiro caminho foca em roubar informações pessoais, incluindo senhas, dados do navegador e históricos de chat de aplicativos populares. O segundo caminho estabelece acesso de longo prazo aos sistemas comprometidos por meio de programas ocultos em segundo plano.
O malware atinge vários navegadores da web, incluindo Google Chrome, Firefox, Microsoft Edge, Brave e Arc, copiando senhas armazenadas, histórico de navegação e informações de login salvas. Ele também rouba senhas do sistema armazenadas nos sistemas de gerenciamento de senhas integrados dos computadores Mac e copia arquivos de histórico de comandos que mostram quais programas os usuários executaram.
Um componente especializado ataca especificamente os dados de mensagens do Telegram, roubando bancos de dados de chats criptografados e chaves de descriptografia que permitem aos invasores ler conversas privadas offline. As informações do Telegram roubadas incluem tanto os arquivos de mensagens criptografadas quanto as chaves especiais necessárias para desbloquear e ler essas mensagens.
Todas as informações roubadas são empacotadas e enviadas para servidores controlados pelos invasores por meio de conexões criptografadas. O malware cria pastas ocultas nos computadores infectados para armazenar temporariamente os dados copiados antes da transmissão, usando nomes projetados para parecerem arquivos do sistema legítimos.
O ataque usa linguagens de programação avançadas, incluindo Nim e C++, que muitos programas de segurança têm dificuldade em detectar. O malware inclui recursos que ajudam a evitar a detecção por softwares de segurança, como comunicação por meio de conexões web criptografadas e uso de nomes e localizações de arquivos que parecem legítimos.
Os invasores projetaram o malware para funcionar especificamente em computadores Mac, aproveitando os recursos integrados do Mac para esconder suas atividades e manter acesso persistente aos sistemas infectados.
Métodos de persistência avançados garantem que o malware sobreviva
O malware NimDoor malware inclui métodos para manter o acesso aos computadores infectados, mesmo após os usuários reiniciarem seus sistemas ou tentarem remover o software malicioso. Os atacantes usam uma abordagem inteligente que reinstala automaticamente o malware sempre que os usuários tentam encerrá-lo ou excluí-lo.
Quando os usuários tentam interromper o processo do malware ou desligar seus computadores, o malware captura esses sinais de término e imediatamente grava cópias de backup de si mesmo em locais ocultos no sistema infectado. Isso cria uma situação em que tentar remover o malware aciona seu próprio processo de reinstalação.
O malware cria arquivos do sistema falsos com nomes projetados para parecerem legítimos, como criar pastas com nomes de serviços do Google, mas com diferenças sutis de ortografia que os usuários normalmente não percebem. Esses arquivos falsos recebem permissões de inicialização automática que fazem o malware ser executado toda vez que o computador é ligado.
Um componente-chave atua como um programa de monitoramento leve que se conecta aos servidores dos invasores a cada 30 segundos, enviando informações sobre os programas em execução e aguardando novos comandos. Esse monitoramento ocorre por meio de conexões aparentemente inocentes que se assemelham ao tráfego web normal.
O malware também inclui um atraso de 10 minutos antes de se tornar totalmente ativo, o que ajuda a evitar a detecção por softwares de segurança que procuram comportamento imediatamente suspeito. Esse atraso faz com que o malware pareça um programa normal que leva tempo para iniciar.
Esses métodos de persistência por hackers norte-coreanos tornam o malware particularmente difícil para usuários comuns removerem completamente. Também frequentemente requer ferramentas de segurança especializadas ou assistência profissional para limpar completamente os sistemas infectados.
Não apenas leia notícias sobre criptomoedas. Entenda-as. Inscreva-se em nossa newsletter. É grátis.
Aviso Legal. As informações fornecidas não constituem aconselhamento de investimento. Cryptopolitan.com não assume responsabilidade por quaisquer investimentos realizados com base nas informações fornecidas nesta página. Recomendamos fortemente a realização de pesquisa independente e/ou consulta com um profissional qualificado antes de tomar quaisquer decisões de investimento.

Vignesh Karunanidhi
Vignesh é escritor de conteúdo cripto, jornalista cripto, editor de conteúdo e gerente de redes sociais. Ele trabalhou com Watcher.guru, BeInCrypto, CoinGape, Milkroad e Airdrops por mais de 6 anos. Suas habilidades em cobrir notícias de tecnologia, robótica, negócios e IA foram aprimoradas por meio de um mestrado em Comércio.









