





Kaspersky levanta alerta sobre malware que rouba frases semente de criptomoedas em dispositivos móveis


- Kaspersky descobre o malware SparkKitty, que visa frases de seed de criptomoedas por meio de OCR.
- O malware infiltrou-se na App Store oficial e no Google Play através de aplicativos infectados.
- A campanha visou usuários do Sudeste Asiático por meio de jogos de azar e modificações do TikTok desde 2024.
Pesquisadores de segurança da Kaspersky descobriram uma campanha de malware móvel que visa usuários de criptomoedas por meio de aplicativos infectados.
O spyware SparkKitty supostamente captura capturas de tela do dispositivo contendo frases semente usando tecnologia de reconhecimento óptico de caracteres (OCR) em plataformas iOS e Android por meio de lojas de aplicativos oficiais.
Malware SparkKitty infiltra-se nas lojas de aplicativos oficiais visando criptomoedas
Pesquisadores da Kaspersky descobriram a campanha de spyware SparkKitty em janeiro de 2025, seguindo sua identificação anterior do malware SparkCat que visava carteiras de criptomoedas. A nova ameaça distribui aplicativos maliciosos por fontes não oficiais, bem como pelas plataformas oficiais do Google Play e da App Store, com aplicativos infectados já removidos do Google Play após notificações dos pesquisadores.
O SparkKitty atinge as plataformas iOS e Android com múltiplos mecanismos de entrega para cada um. No iOS, os payloads do malware são entregues por meio de frameworks que se disfarçam de bibliotecas legítimas como AFNetworking.framework ou Alamofire.framework, ou bibliotecas ofuscadas que se passam por libswiftDarwin.dylib. O malware também se insere diretamente nos aplicativos.
Os sistemas operacionais Android empregam tanto as linguagens Java quanto Kotlin, com versões Kotlin empregadas como módulos Xposed maliciosos. A maioria das versões do malware sequestra indiscriminadamente todas as imagens nos dispositivos, embora os pesquisadores tenham detectado clusters maliciosos semelhantes empregando reconhecimento óptico de caracteres para atacar imagens específicas com informações sensíveis.
A campanha está ativa desde pelo menos fevereiro de 2024, e também compartilhou táticas de direcionamento e infraestrutura com a operação anterior SparkCat.
O SparkKitty tem um alcance mais amplo do que o ataque direcionado do SparkCat às frases semente de criptomoedas, porque ele raspa todas as imagens disponíveis nos dispositivos infectados. Isso tem o potencial de colher outros tipos de informações financeiras e pessoais sensíveis armazenadas nas galerias dos dispositivos.
Mods do TikTok de lojas obscuras servem como principal vetor de infecção
Os analistas da Kaspersky inicialmente encontraram a campanha ao rastrear links regularmente suspeitos que propagavam modificações de aplicativos TikTok para Android. Os aplicativos modificados executavam código malicioso adicional quando os usuários lançavam as atividades principais do aplicativo.
Os URLs do arquivo de configuração eram apresentados como botões dentro dos aplicativos comprometidos, iniciando sessões WebView para exibir o TikToki Mall, um portal de compras na internet que aceita criptomoedas para itens de consumo.
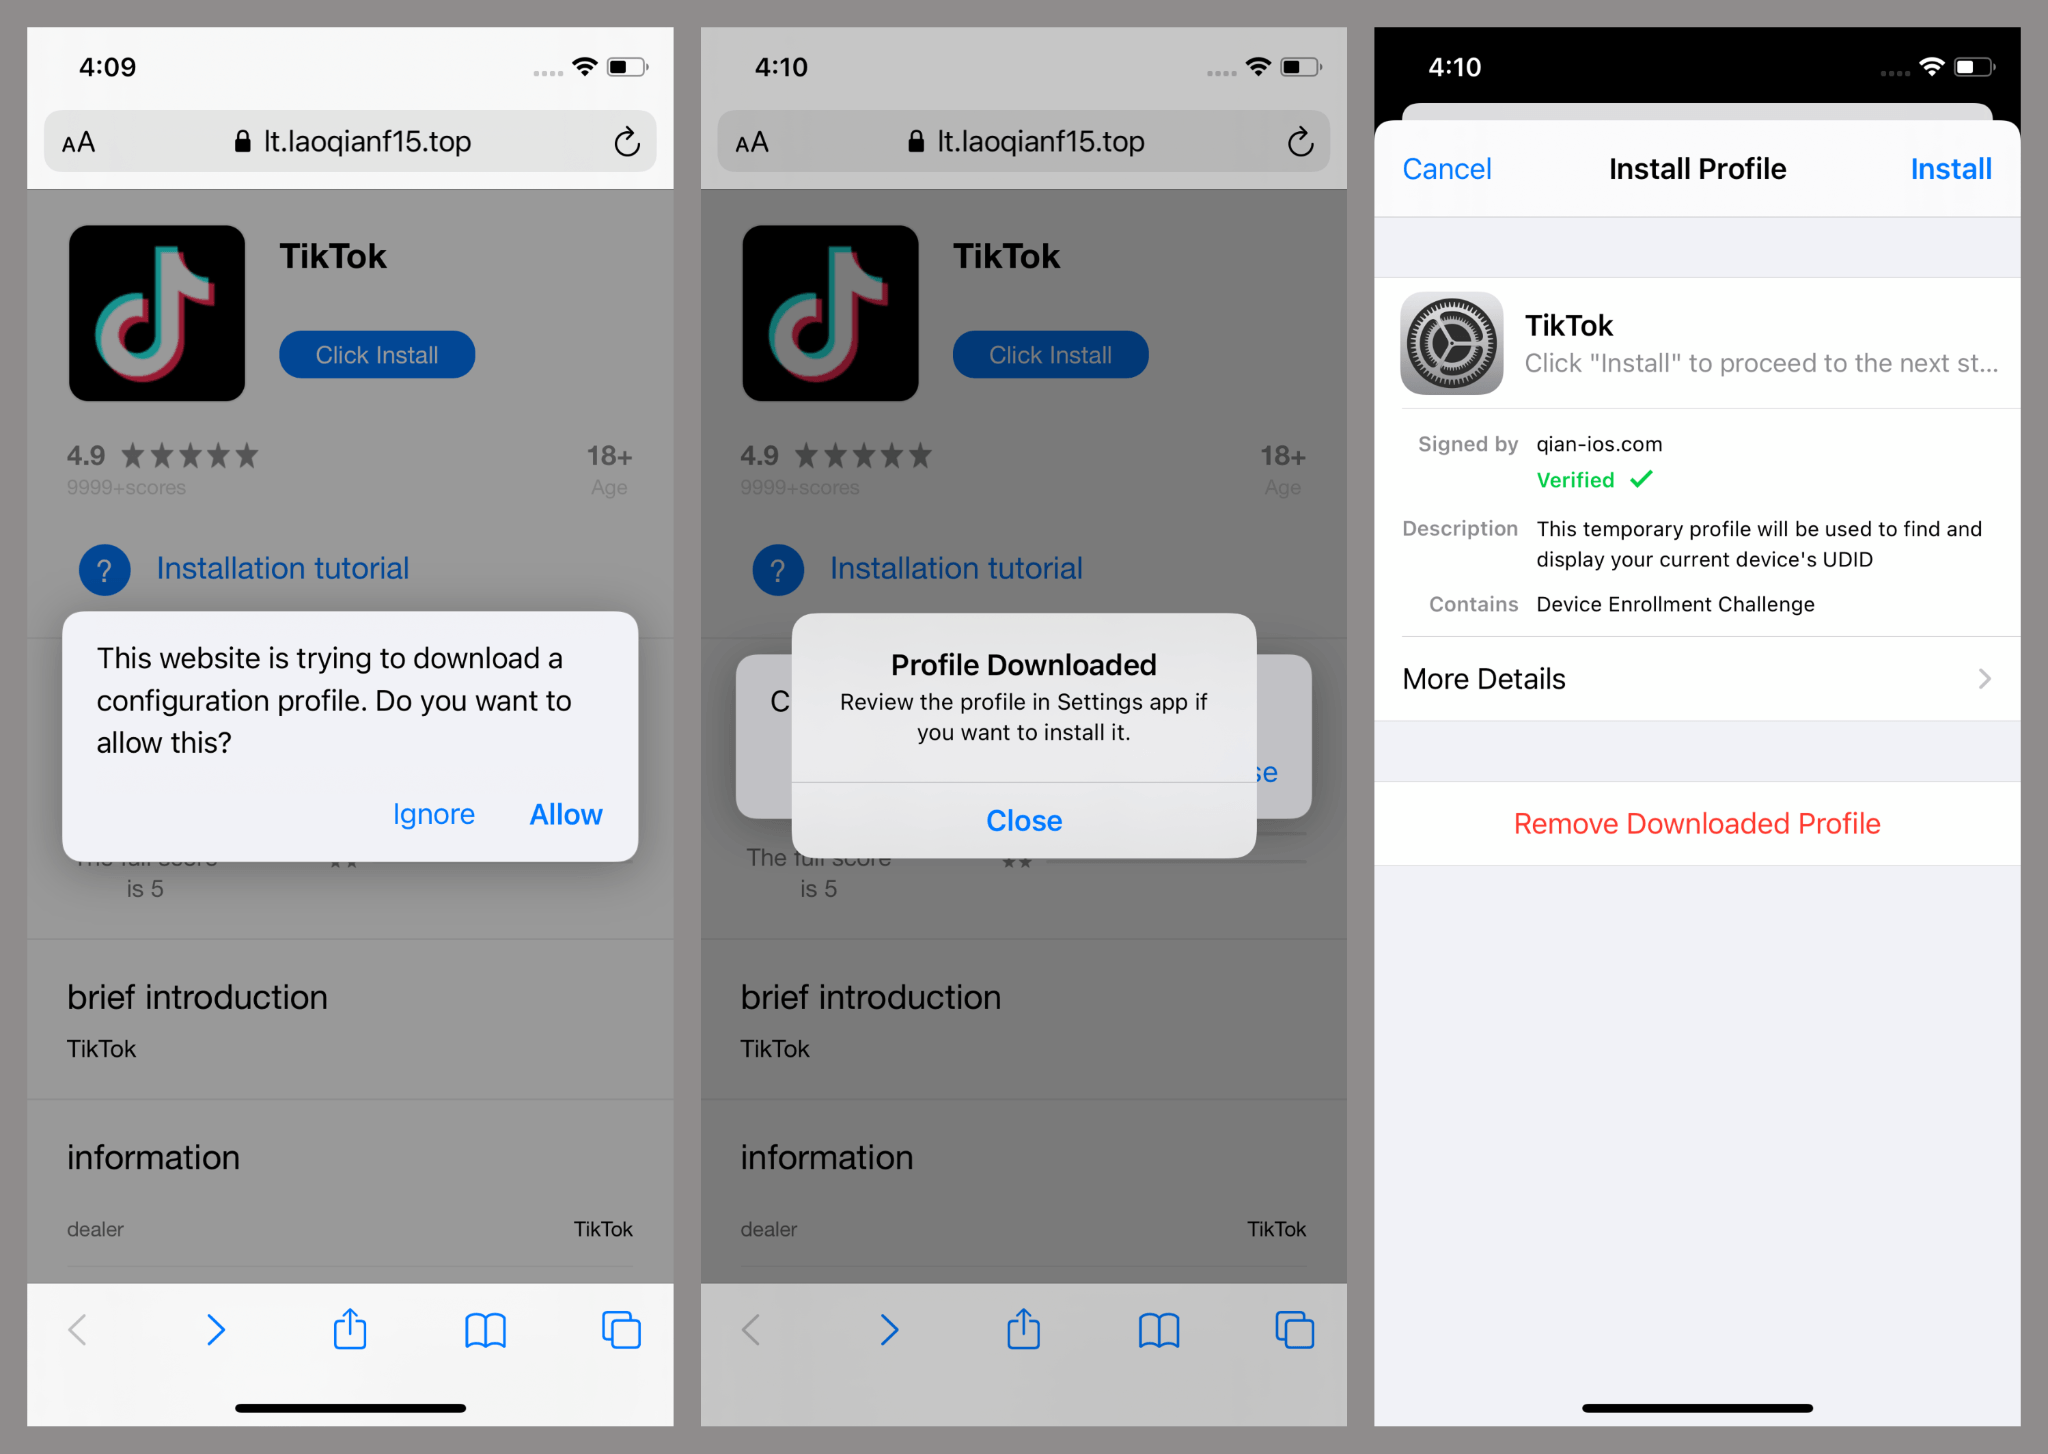
O registro e a compra eram restritos para exigir códigos de convite, então os pesquisadores não conseguiram determinar a legitimidade da loja ou se ela estava operacional. Os vetores de infecção do iOS exploram perfis empresariais do Apple Developer Program para contornar as restrições normais de instalação de aplicativos.
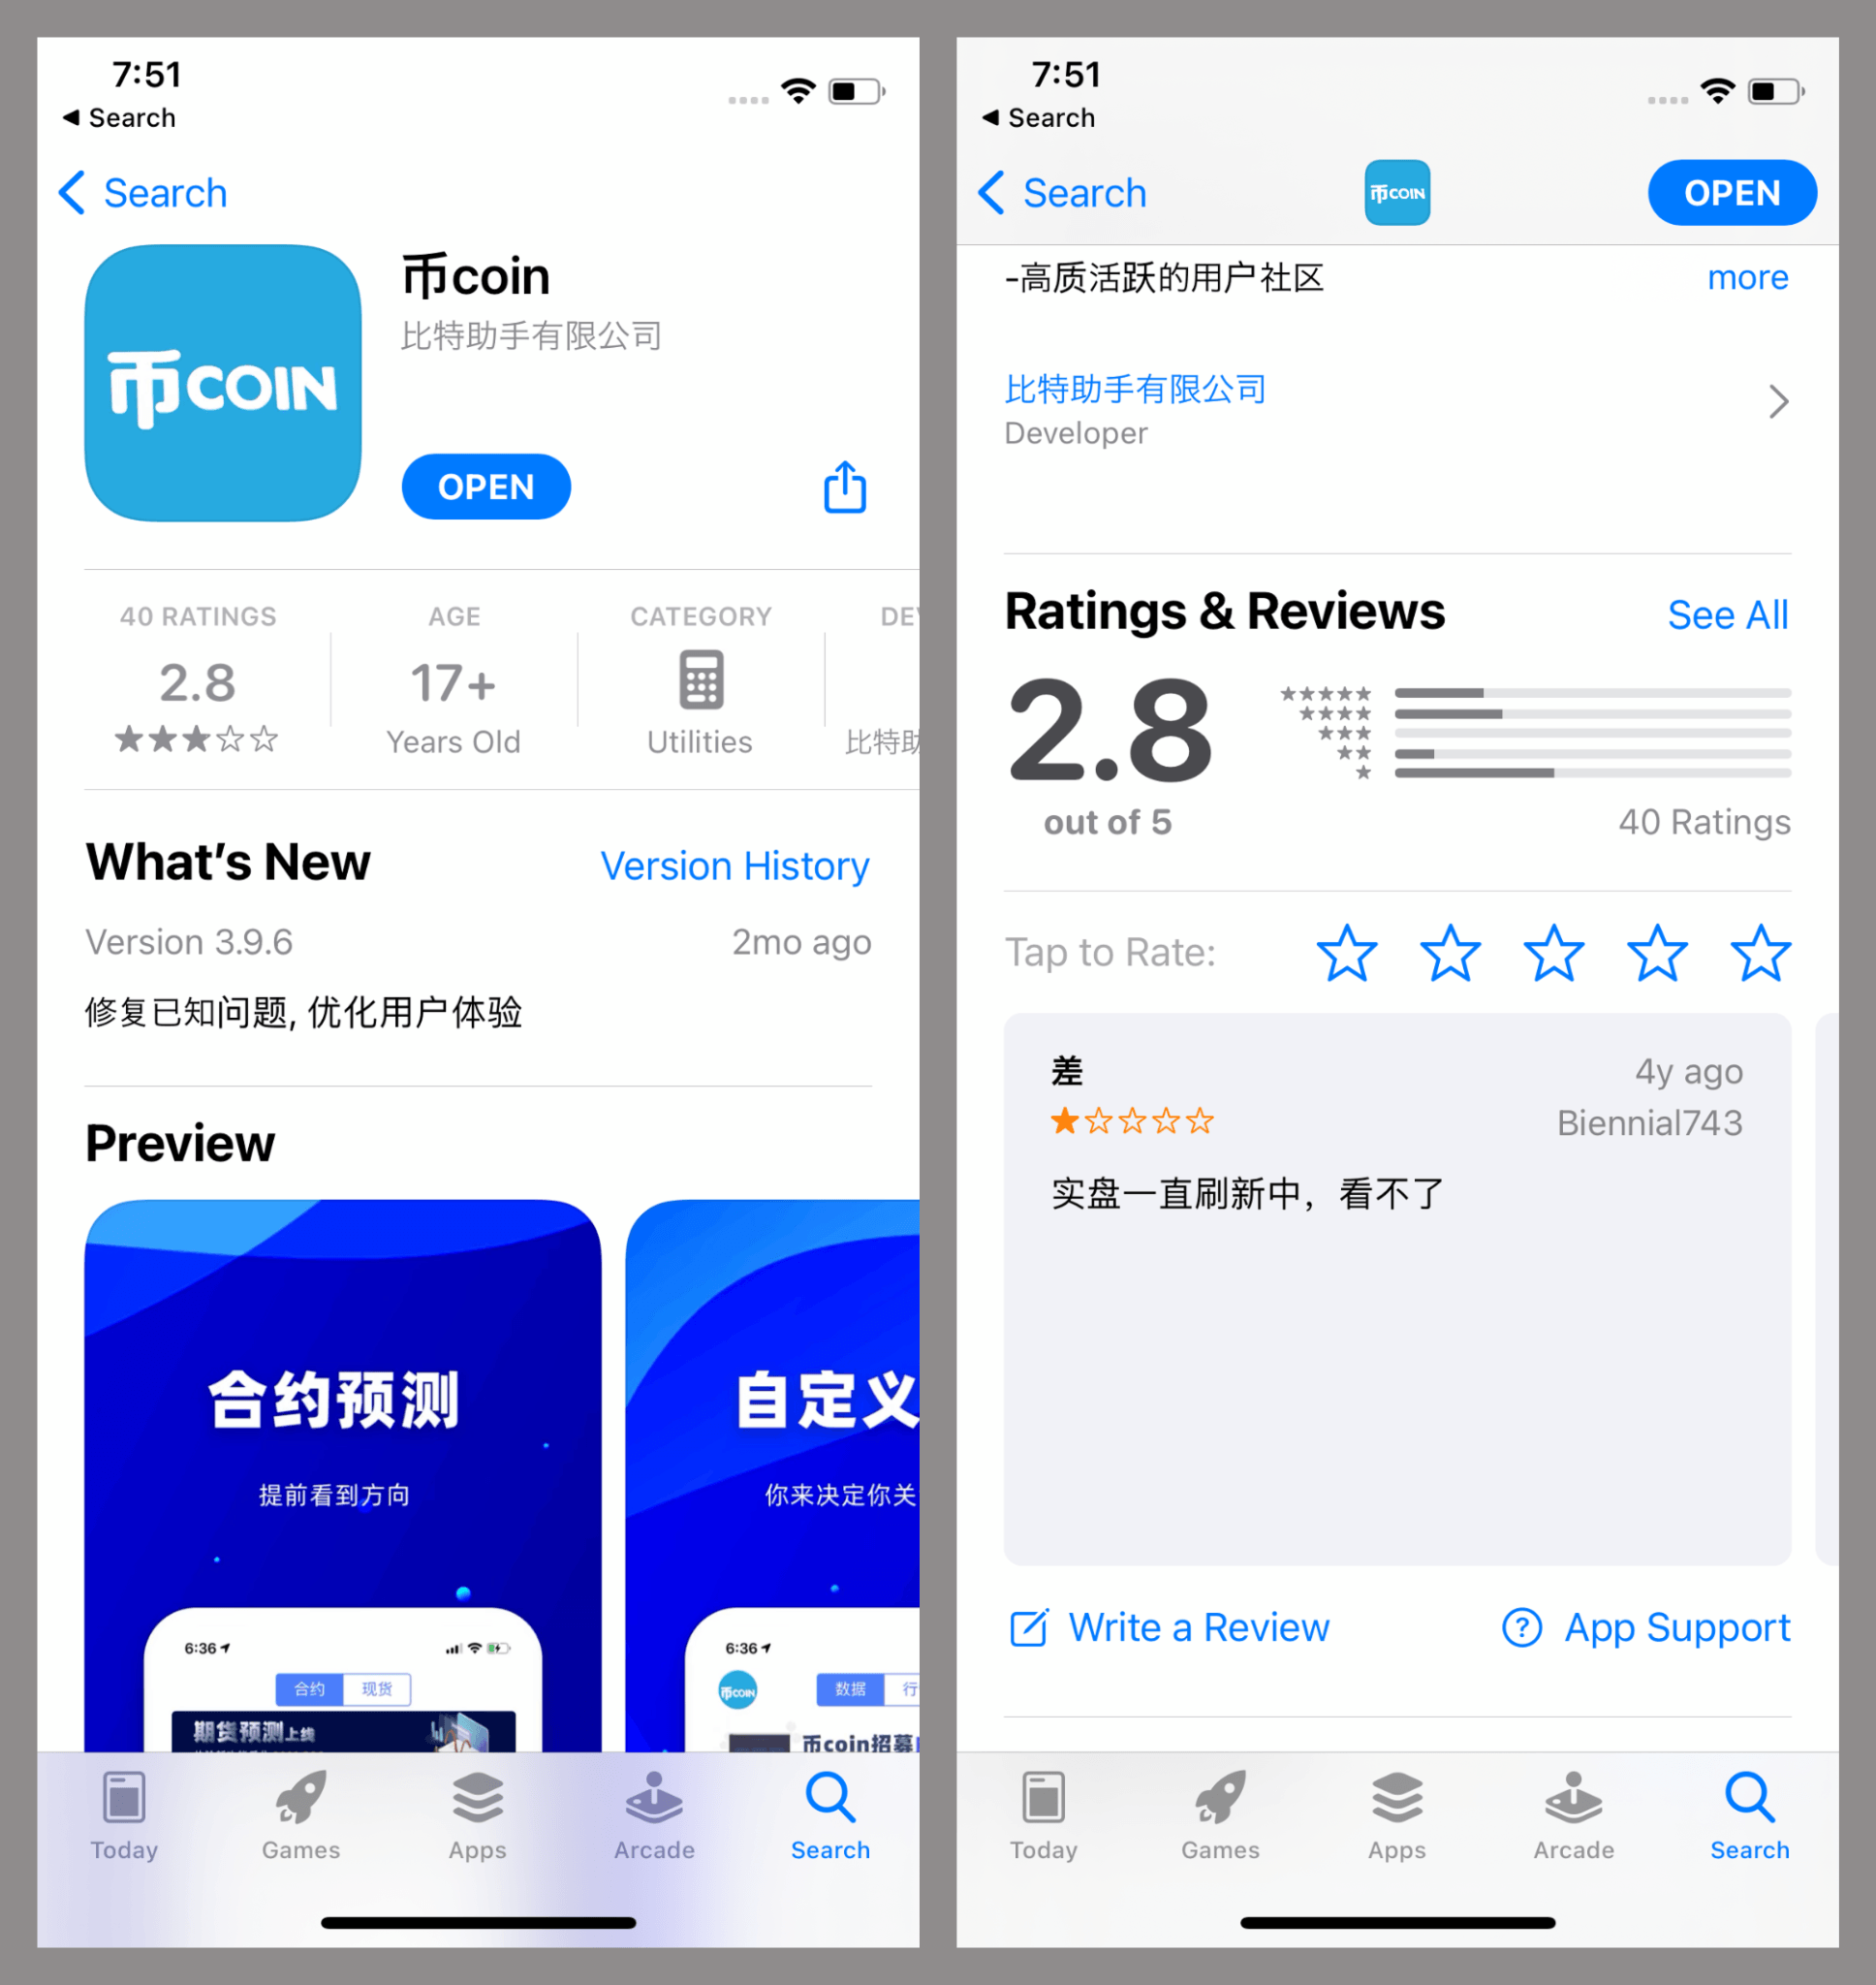
Os atacantes sequestram certificados empresariais para distribuição de aplicativos em nível organizacional, permitindo que aplicativos maliciosos sejam instalados em qualquer dispositivo sem aprovação da App Store. O uso indevido de perfis empresariais é uma tática amplamente empregada por desenvolvedores de aplicativos inadequados, como cassinos online, cracks de software e modificações ilegais.
Versões infectadas de aplicativos TikTok iOS solicitam permissões da galeria de fotos durante a inicialização, o que está ausente nas versões genuínas do TikTok. O malware é integrado em frameworks que fingem ser AFNetworking.framework e classes AFImageDownloader adulteradas e outros componentes do AFImageDownloaderTool.
Variantes de malware para Android roubam imagens por meio de aplicativos com tema de criptomoedas
As versões Android do SparkKitty operam por meio de aplicativos com tema de criptomoedas com código malicioso embutido nos pontos de entrada. O malware solicita arquivos de configuração contendo endereços de servidores de comando e controle, descriptografando-os usando criptografia AES-256 no modo ECB antes de estabelecer comunicação com servidores remotos.
O roubo de imagens ocorre por meio de processos em duas etapas envolvendo a impressão digital do dispositivo e mecanismos de upload seletivo. O malware cria hashes MD5 combinando o IMEI do dispositivo, endereços MAC e UUIDs aleatórios, armazenando esses identificadores em arquivos no armazenamento externo.
Aplicativos de cassino utilizam integração com o framework LSPosed, funcionando como módulos Xposed maliciosos que interceptam os pontos de entrada dos aplicativos. Um aplicativo de mensagens infectado com recursos de exchange de criptomoedas alcançou mais de 10.000 instalações no Google Play antes de ser removido após as notificações da Kaspersky.
Aplicativos web progressivos (PWAs) se propagam por meio de plataformas de golpe que anunciam esquemas de Ponzi em redes sociais populares. Essas páginas contendo PWA solicitam que os usuários baixem arquivos APK que registram manipuladores de download de conteúdo, processando imagens JPEG e PNG por meio da tecnologia de reconhecimento óptico de caracteres (OCR) do Google ML Kit para identificar capturas de tela contendo texto.
Se você está lendo isso, já está à frente. Mantenha-se assim com nosso boletim informativo.
Aviso Legal. As informações fornecidas não constituem aconselhamento de investimento. Cryptopolitan.com não assume responsabilidade por quaisquer investimentos realizados com base nas informações fornecidas nesta página. Recomendamos fortemente a realização de pesquisa independente e/ou consulta com um profissional qualificado antes de tomar quaisquer decisões de investimento.

Vignesh Karunanidhi
Vignesh é escritor de conteúdo cripto, jornalista cripto, editor de conteúdo e gerente de redes sociais. Ele trabalhou com Watcher.guru, BeInCrypto, CoinGape, Milkroad e Airdrops por mais de 6 anos. Suas habilidades em cobrir notícias de tecnologia, robótica, negócios e IA foram aprimoradas por meio de um mestrado em Comércio.









