



Aztec Labs traça linha com o produto Aztec Connect descontinuado após exploit de US$ 2,1 milhões

- O ataque ao Aztec Connect foi causado por um bug incompleto na verificação de provas que permitiu que saques fraudulentos burlassem as verificações de validação.
- Como o Aztec Connect era totalmente descentralizado e abandonado há anos, a vulnerabilidade não pode ser corrigida e o protocolo não pode ser pausado.
- A Aztec Labs e a Fundação Aztec enfatizaram que o exploit não afeta a rede atual da Aztec nem o token AZTEC.
O contrato inteligente do Aztec Connect perdeu reportedly US$ 2,1 milhões após um atacante ter aproveitado uma falha de verificação na ponte de privacidade que foi desativada há três anos. Este ataque também vem com uma reviravolta, pois a falha está além da capacidade de qualquer pessoa aplicar um patch, segundo a equipa da Aztec Labs.
Os fundos roubados incluíram aproximadamente 909 ETH, 270.000 DAI e 167 wstETH, segundo a firma de segurança blockchain BlockSec, que sinalizou a transação suspeita através do seu sistema de monitorização Phalcon.
Antes de ser descontinuado pela Aztec Labs em março de 2023, Aztec Connect era uma ponte zk-rollup que permitia aos utilizadores interagir com protocolos DeFi como Aave e Lido enquanto ocultava os detalhes das transações através de provas de conhecimento zero. A Aztec Labs deixou de executar o seu sequenciador em março de 2024.
O token AZTEC está acima de 5% no momento do relatório da Cryptoplitan.
Qual foi a falha que permitiu ao atacante explorar o Aztec Connect?
A falha deveu-se a uma incompatibilidade envolvendo a fronteira entre o conjunto de transações verificadas e o processamento de liquidação L1, segundo a análise do BlockSec Phalcon no X.
De acordo com a firma de segurança CertiK, a falha foi uma validação incompleta dos dados de prova submetidos.
Uma função do contrato verificava apenas o início da prova, enquanto as instruções de transferência de token embutidas em outro lugar não foram verificadas, e foi isso que permitiu ao atacante manipular os levantamentos.
Qual é a resposta da Aztec Labs ao exploit?
A Aztec Labs confirmou que estava a investigar, mas disse que não tem mecanismo para intervir. “O Aztec Connect foi descontinuado há 3 anos. A Aztec Labs não detém chaves de administrador nem controlo sobre o sistema; não pode ser pausado ou atualizado por nós,” o equipa escreveu no X.
Num comunicado separado, a Fundação Aztec publicou no X, afirmando que a fundação sublinhou que o incidente não tem qualquer ligação com contratos inteligentes ligados ao token ERC-20 AZTEC ou à rede Aztec atual, que se concentra em contratos inteligentes privados.
“O Aztec Connect foi descontinuado há 3 anos e a Aztec Labs não retém controlos sobre o sistema,” escreveu a Fundação Aztec.
Quando a Aztec Labs encerrou a ponte, renunciou às chaves de administrador dos contratos dado o facto de ser um protocolo focado na privacidade. No entanto, a contrapartida é que, uma vez que as chaves desaparecem, ninguém pode implementar uma correção quando surge uma vulnerabilidade.
Qual é o custo do exploit?
Os contratos do Aztec Connect detinham cerca de US$ 2,15 milhões em valor total bloqueado antes do ataque, segundo Dados da DefiLlama, e esses foram os fundos a que o explorador conseguiu aceder.
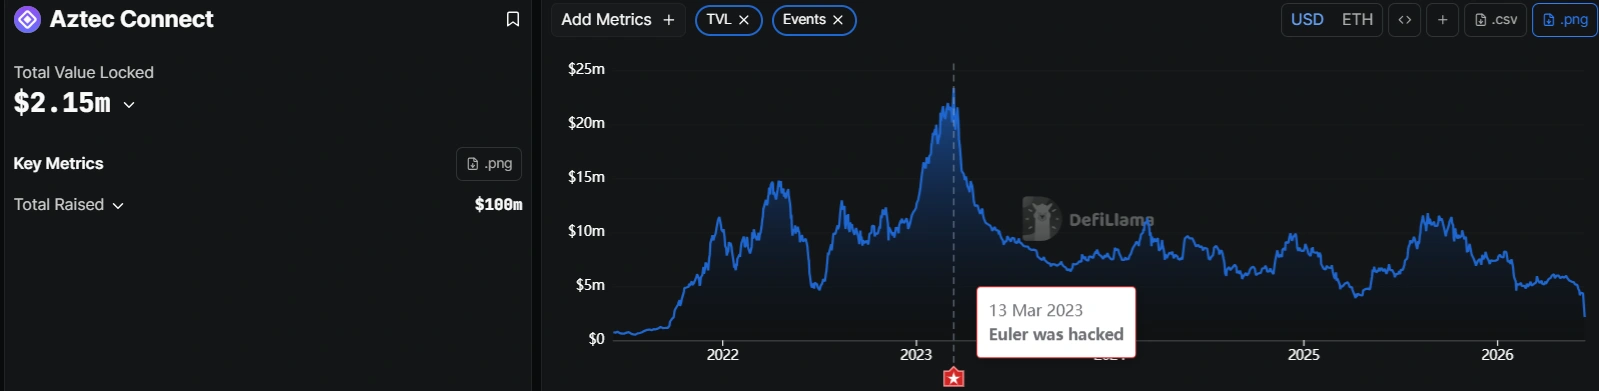
Os fundos não eram monitorados, e a equipe não fez nada a respeito, já que quaisquer ativos deixados dentro deles dependem inteiramente da integridade do código original.
A exploração da Aztec Connect também traz à tona o risco recorrente para usuários que deixam seus fundos em contratos legados após a migração de um projeto.
Explorações de junho continuam a se acumular
Já estamos na metade do mês de junho, e com as explorações aumentando, os protocolos de criptomoedas parecem não ter trégua. Maio também foi marcado por várias explorações, e plataformas recentemente descontinuadas estão vendo um aumento nos ataques
A Cryptopolitan já havia reportado sobre explorações atingindo Gnosis Pay e TesseraDAO nos primeiros dias de junho, com a TesseraDAO perdendo sozinha US$ 2,5 milhões em um ataque de mint-and-dump na BNB Chain.
Segundo Dados da DeFiLlama, as explorações de junho já alcançaram aproximadamente US$ 43,93 milhões em perdas cumulativas até meados do mês.
As mentes mais inteligentes do setor de criptomoedas já leem nosso boletim informativo. Quer entrar? Junte-se a eles.
Perguntas Frequentes
O que é o Aztec Connect e por que foi explorado?
O Aztec Connect era uma ponte zk-rollup no Ethereum que fornecia privacidade para transações DeFi. Foi descontinuado em março de 2023 e, desde que a equipe renunciou às chaves de administrador, uma falha de verificação em seu contrato inteligente imutável não pôde ser corrigida, permitindo que um atacante drenasse aproximadamente $2,1 milhões em 14 de junho de 2026.
O exploit do Aztec Connect afeta o token AZTEC ou a rede atual da Aztec?
Não. Tanto a Aztec Labs quanto a Fundação Aztec confirmaram que os contratos explorados não têm conexão com o token ERC-20 AZTEC nem com nenhum contrato inteligente relacionado à rede atual da Aztec.
Como o atacante explorou o contrato?
De acordo com a análise da BlockSec, a causa raiz foi uma incompatibilidade entre a verificação de transações rollup do contrato e sua lógica de processamento de liquidação na L1, o que permitiu que o atacante enganasse o contrato para liberar fundos que não deveria.
Aviso. As informações fornecidas não constituem aconselhamento de negociação. Cryptopolitan.com não assume responsabilidade por quaisquer investimentos realizados com base nas informações fornecidas nesta página. Recomendamos fortemente a realização de pesquisa independente e/ou consulta a um profissional qualificado antes de tomar qualquer decisão de investimento.

Hannah Collymore
Hannah é escritora e editora com quase uma década de experiência em redação de blogs e cobertura de eventos no espaço cripto. Na Cryptopolitan, Hannah contribui para a página de notícias, relatando e analisando os últimos desenvolvimentos nos setores DeFi, RWA, regulação cripto, IA e tecnologias de fronteira. Ela se formou na Universidade Arcadia com graduação em Administração de Empresas.









