




- 40 분간의 공격으로 1,196 개의 Coldcard 지갑에서 1,082 BTC 이상 (약 $70M) 이 탈취되었으며, 이는 2021 년 3 월 이후 생성된 시드에도 영향을 미쳤습니다.
- 이 결함은 Coldcard 펌웨어 4.0.0–4.2.0 의 약한 무작위성으로 인해 지갑 시드가 예측 가능해질 수 있었습니다.
- Coinkite 는 사용자에게 펌웨어를 업데이트하고 새 주소를 테스트한 후 자금을 새로 생성된 지갑으로 이동할 것을 권고합니다.
공격자가 콜드카드 하드웨어를 사용하여 키 시드를 생성한 거의 1,200개의 지갑에서 1,000비트코인 이상(약 7,000만 달러 상당)을 유출했으며, 이는 갤럭시 리서치가 금요일에 밝혔습니다. 이 금액은 회사 24시간 전의 초기 추정치보다 훨씬 높습니다. 잠재적 손실은 2021년 3월부터 현재까지 시드를 생성한 모든 콜드카드 사용자를 포함합니다.
갤럭시 리서치는 1,082.65비트가 1,196개의 주소에서 인출되었으며, 자금의 대부분이 7월 30일 UTC 시간 01:10부터 01:50 사이 40분 동안 이동했다고 추정합니다. 이 숫자는 약 500개의 단일 서명 지갑에서 도난당한 594비트코인(3,800만 달러) 보고치를 크게 상회합니다. 이는 40분 이내에 발생했습니다. 영향을 받은 각 주소는 0.15비트코인 이상을 보유하고 있었습니다. 562비트코인 이상이 아직 거래가 없는 특정 주소로 이체되었습니다.
The 보고서 블록의 엔지니어링 및 보안 팀이 이러한 자금의 이동 패턴을 파악한 작업을 강조했습니다. “클레이 가렛을 포함한 다른 연구자들이 식별한 온체인 거래의 발자취는 범인을 올바르게 지목하지만, 이 특정 절도를 가능하게 한 취약점은 식별하지 못합니다.” 회사는 “미래의 공격은 취약한 펌웨어를 사용하여 생성된 모든 콜드카드 주소를 표적으로 삼을 수 있다”고 경고하며 이같이 언급했습니다.
콜드카드의 RNG는 어떻게 잘못되었는가?
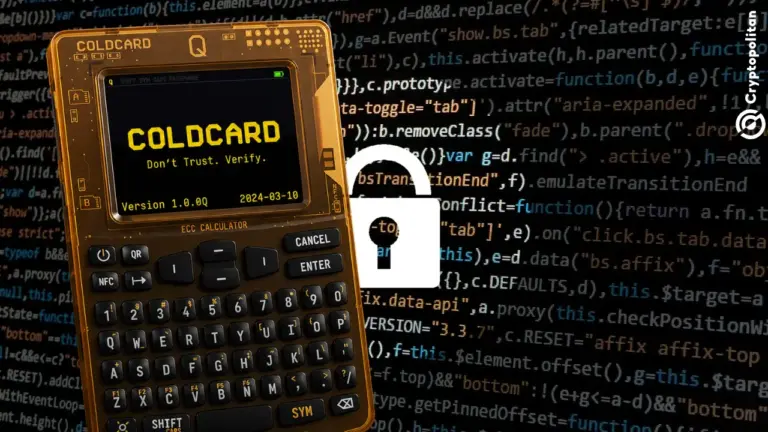
콜드카드는 사용자의 비트코인을 저장하기 위해 에어갭 컴퓨터를 활용하는 하드웨어 지갑입니다. 이 장치는 이론적으로 제3자의 가로채기 시도에 저항해야 하는 암호화 서명 방식을 사용합니다. 이는 광범위한 잠재적 단어 세트에서 선택된 24단어 구문구 시드 생성이 필요합니다. 실제로 콜드카드 지갑의 진정한 엔트로피는 예상보다 낮았습니다.
블록의 비트코인 엔지니어링 및 보안 팀은 이 문제를 상세히 다룬 보고서를 발표했습니다. 콜드카드 펌웨어 내에서 동일한 암호화 서명을 가진 난수를 생성하는 함수가 두 가지 인스턴스가 있었습니다. 여기에는 하드웨어 구현이 포함됩니다. 코인킷이 작성 그리고 마이크로파이썬에서 이어져 온 소프트웨어 버전.
환경 설정의 존재를 확인하는 빌드 시간 검사가 활성화되지 않아 일부 장치가 손상된 소프트웨어 난수 생성기를 사용하게 되었습니다. 이 취약점은 최신 4.21 릴리스에서 패치되었으며, 영향을 받은 버전은 2021년 3월 초기 4.0.0 릴리스로 거슬러 올라갑니다. 손상된 무작위성은 보안으로 간주되지 않는 프로세서의 시리얼 번호와 클록을 기반으로 합니다.
누가 이 취약점의 영향을 받는가?
The 첫 번째 통보 보안 문제에 대한 첫 번째 통보는 코인킷에서 나왔으며, 펌웨어 4.0.1 이상을 사용하는 Mk3 하드웨어를 사용한 사용자를 위한 지원 페이지를 게시했습니다. 회사는 특정 Mk4, Mk5 및 콜드카드 Q 장치를 포함하도록 경고를 업데이트하고 모든 영향을 받는 하드웨어에 대한 긴급 펌웨어 업데이트를 출시했습니다.
보고에 따르면, 코인킷은 모든 기존 장치가 이 공격에 잠재적으로 취약하며 펌웨어 업그레이드는 부분적인 보안만 제공한다고 인정하기 위해 공식 경고를 업데이트했습니다. 이론적으로, 버전 4.21 릴리스 이전에 생성된 구문구가 있는 모든 지갑이 코인킷 경고를 따라 위험에 처해 있습니다.
이 취약점은 시드 생성뿐만 아니라 더 많은 영향을 미칩니다. 콜드카드의 종이 지갑 암호화, 키 분할 도구, 마스크 생성 및 키 텔레포트 기능은 모두 동일한 무작위성 함수를 사용합니다.
코인킷은 AI를 절도의 원인으로 지목합니다
코인킷 CEO 로돌포 노박(NVK)은 보안 문제에 대해 사과하며, 구문구 생성 과정에서 회사의 실수가 책임임을 인정했습니다. “이 상황에 이르게 한 펌웨어 버그에 대해 전적인 책임을 졌습니다.”라고 그는 언급하며, 취약점의 초기 검토가 이 문제를 놓쳤다고 지적했습니다. 노박은 공격자가 취약점을 식별하기 위해 AI를 사용했을 수 있다고 추측하며, “이것은 AI와 함께 우리가 진입하고 있는 새로운 패러다임에 대한 냉정한 경고입니다.”라고 주장했습니다.
코인킷이 스스로에 대해 논쟁하고 있는 것으로 보입니다. 디크립트 기사는 회사가 잠재적인 보안 문제를 위해 자체 코드를 스캔하기 위해 AI 시스템을 한 번 사용했다고 언급합니다. 이 도구는 몇 달 전에 사용되었으며, 코인킷은 “이 취약점이나 그 외의 중요 사항을 발견하지 못했다”고 주장했습니다. 공격자와 방어자 모두 동일한 도구에 접근할 수 있지만, 이 경우 그들은 제 역할을 하지 못한 것으로 보입니다.
콜드카드 지갑 소유자라면 어떻게 해야 합니까?
코인킷은 사용자가 장치의 펌웨어를 업데이트하고 새로운 구문구를 생성할 것을 권장하며, 상당한 자금을 이체하기 전에 새 지갑 주소로 테스트 거래를 수행할 것을 조언합니다. 사용자는 거래 후 자금에 다시 접근하는 데 이 문서가 필요하므로 기존 시드를 백업으로 보관해야 합니다.
이 발표 이후 비트코인(BTC) 가격은 거의 변하지 않았습니다. 금요일 비트코인 가격은 63,000달러 근처에서 등락하고 있습니다.
가장 똑똑한 암호화폐 전문가들이 이미 우리 뉴스레터를 구독하고 있습니다. 참여하고 싶으신가요? 함께하세요.
자주 묻는 질문
Coldcard 악용 사건에서 얼마나 많은 비트코인이 탈취되었습니까?
Galaxy Research 에 따르면 7 월 30 일 1,196 개 주소에서 1,082.65 BTC(약 7천만 달러) 가 유출되었습니다. 이는 초기 CoinDesk 보도인 약 594 BTC(또는 3,800 만 달러) 로부터 증가한 수치이며, 당시 약 500 개의 지갑이 관련되었습니다.
Coldcard 취약성의 원인은 무엇입니까?
2021 년 3 월 버전 4.0.0 에서 도입된 펌웨어 빌드 오류로 인해 장치가 하드웨어 무작위성 생성기를 건너뛰고 시리얼 번호 및 클록 레지스터와 같은 비공개 칩 데이터를 시드로 사용하는 예측 가능한 소프트웨어 키 생성으로 돌아섰습니다.
어떤 Coldcard 모델이 영향을 받습니까?
Coinkite 는 펌웨어 4.0.1 이상에서 Mk3 장치를 먼저 경고한 후, 특정 Mk4, Mk5 및 Coldcard Q 빌드로 경고를 확대했습니다. 보고서는 현재 모든 모델이 어느 정도 영향을 받았다고 회사가 판단하고 있다고 전합니다.
면책 조항. 제공된 정보는 투자 조언이 아닙니다. Cryptopolitan.com은 이 페이지에 제공된 정보를 기반으로 이루어진 모든 투자에 대해 책임을 지지 않습니다. 어떤 투자 결정을 내리기 전에 독립적인 조사나 자격을 갖춘 전문가와의 상담을 강력히 권장합니다.

아시쉬 쿠마르
아시쉬 쿠마르는 8년의 뉴스룸 경험을 갖춘 암호화폐 및 금융 전문 기자입니다. 그는 암호화폐 시장, 규제, DeFi, 거래소 생태계 동향을 보도합니다. Coingape, Todayq, Newsroompost에서 활동했으며, IIMC에서 영어 저널리즘 석사 과정 (PGDP) 을 수료했습니다. 또한 아서 헤이즈, 야트 시우, 오스틴 페데라 등 업계 주요 인사들을 인터뷰한 바 있습니다.









