







- Adshares 브리지 악용 사건의 가해자가 256 ETH를 반환하여 해킹으로 약 $628K 중 약 86%에 해당하는 금액을 회수했습니다.
- 이 부분적인 환불은 공격자가 일부 탈취 자금을 유지한 채 나머지를 반환하는, 때로는 비공식적 보너스 협상 이후 이루어지는 DeFi 트렌드가 확대됨에 따른 것입니다.
- 분석가들은 주요 악용 사건 발생 후 자주 나타나는 가짜 환불 포털, 피싱 링크 및 사칭 계정에 대해 사용자들이 경계할 것을 경고하고 있습니다.
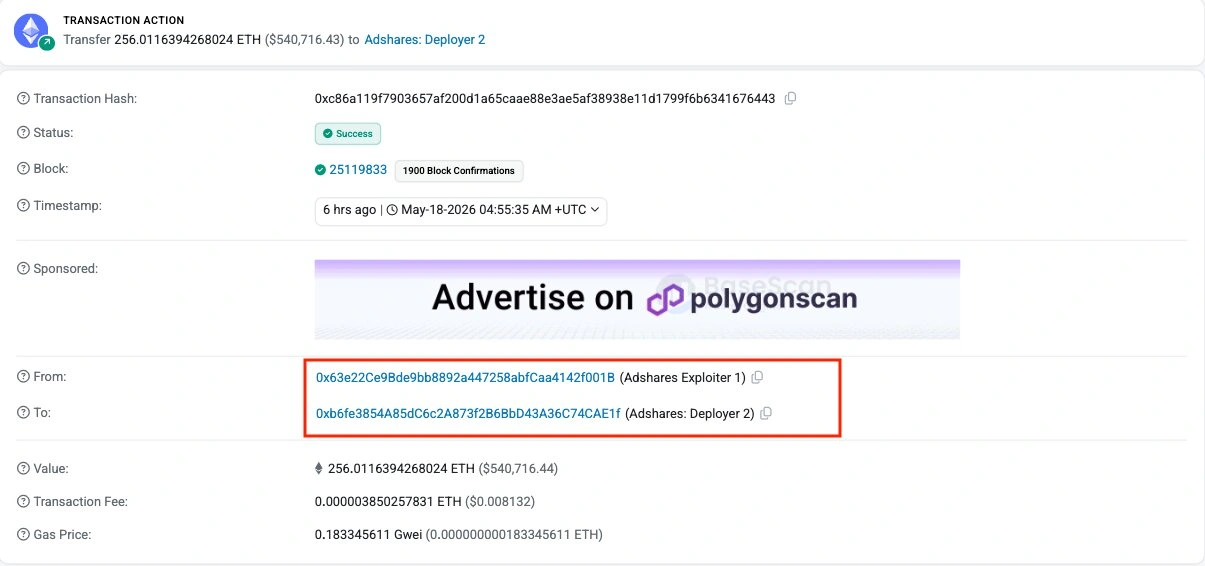
5월 17일 Adshares 브리지 공격의 배후 공격자는 프로젝트 배포자 주소로 256 ETH(약 $540,700)를 반환했으며, 이는 PeckShieldAlert에 따르면 추정 손실액인 $628,000의 약 86%를 커버합니다.
그러나 부분 환불 소식이 프로젝트와 나쁜 행위자들의 공격이 증가하는 DeFi 공간에 안도감을 주지만, 보안 연구원들은 플랫폼과 사용자가 경계하고 경각심을 가져야 한다고 경고합니다. 해킹 후 복구 기간은 영향을 받는 사용자를 노리는 사기꾼들도 끌어모으기 때문입니다.
Adshares 공격은 어떻게 발생했습니까?
5월 16일 Adshares 사건을 처음 경고한 웹3 보안 플랫폼 CD Security의 설립자이자 보안 연구원인 Chris Dior에 따르면, 근본 원인은 브리지 미ント 검증의 실패였습니다.
“브리지 미터 EOA는 존재하지 않는 네이티브 체인 txid로 3개의 wrapTo() 호출에 서명하여 공격자에게 가짜 wADS를 미ント했습니다. 공격자는 이 wADS를 이더리움에서 약 148.5 ETH와 약 $305K USDC로 처분했습니다,” Dior는 X에서.
DeFiLlama의 해킹 데이터베이스 5월 16일 사건을 “Bridge Verification Bypass” 기술을 사용한 프로토콜 논리 실패로 분류하며, 이더리움에서 총 $628,000의 손실이 발생했다고 기록합니다. 이는 취약점이 브리지의 크로스 체인 증명 확인 레이어에서 비롯된 것이며 시장 거래나 오라클 관련 결함이 아님을 시사합니다.
Adshares는 부분 환불을 받았습니다
DeFi 공간에서 공격자가 약탈물의 일정 비율을 반환하고 더 작은 비율을 유지하는 것은 새로운 현상이 아닙니다. 그러나 일부가 성공적으로 실행되면서 이 화이트 해트 경로가 더 인기를 얻고 있는 것 같습니다. Adshares의 부분 환불은 이러한 패턴을 따릅니다.
그러나 작성 시점 기준으로 Adshares가 공식적인 보너스 조건을 제공했는지, 아니면 공격자가 자발적으로 자금을 반환했는지 확인되지 않았습니다.
최근 부분적으로 해킹된 자금을 회수한 또 다른 플랫폼은 TON과 이더리움을 연결하는 크로스 체인 프로토콜인 TAC입니다. 5월 12일 $2.8백만 손실 후, TAC는 공격자에게 잔여금을 반환하기 위해 10%의 보너스를 제안했습니다. 공격자가 이를 수락했고, TAC는 보안 파트너 및 법 집행 기관과 협력하여 소송을 중단하며 이 사건을 화이트 해트 사건으로 재분류했습니다.
Verus 팀도 플랫폼에 대해 $11.5백만 해킹을 가한 공격자에게 화이트 해트 제안을 연장했으며, 이는 Cryptopolitan이 보도한 바와 같습니다..
지금까지 Adshares 팀은 해킹에 대한 공개 성명 발표, 사후 분석 게시, 공식 보너스 통지 발행, 또는 복구와 관련된 어떤 정보도 공유하지 않았습니다.
사용자는 플랫폼의 공식 핸들에서 나오지 않는 모든 정보에 경계해야 합니다.
복구 기간은 2차 사기를 양산합니다
모든 해킹이 환불로 이어지는 것은 아니며, 사실 많은 경우가 그렇지 않으며, 심지어 자금이 돌아오더라도 해킹 주변의 관심은 사기를 위한 fertile ground를 만듭니다.
이러한 창 기간 동안, 보상을 찾는 사용자를 대상으로 가짜 보너스 공지, 피싱 환불 포털, 지갑 확인 링크의 증가를 흔히 볼 수 있습니다.
THORChain과 Verus 해킹은 가장 최근의 사건들 로 분석가들이 이러한 경고를 높이고 있습니다. THORChain은 5월 15일 $10백만 해킹을 당한 후, 나쁜 행위자들이 프로토콜이 환불 플랫폼을 출시할 것이라는 허위 정보를 퍼뜨리기 시작했습니다.
여기나 DM(또는 어디에서나) Verus 팀이나 커뮤니티의 일부라고 주장하며 보상을 제공하는 사람은 사기꾼입니다. 보상을 제공하거나 보상 프로그램이 있다고 주장하는 사람들과 대화하지 말고, 이에 따라 Discord 또는 X에 신고하십시오.
— Verus – The Internet of Value (@VerusCoin) 2026년 5월 18일
THORChain은 X에서 사용자에게 “여러 가짜 계정과 잘못된 정보”가 존재하지 않는 환불 프로그램, 에어드롭, 보상 청구에 대해 유포되고 있다고 경고했습니다. Adshares 사용자들은 부분적인 반환이 공개적인 관심을 끌면서 이제 유사한 위험 창구에 직면해 있습니다.
브리지 해킹이 2026
Adshares 침해는 증가하는 브리지 관련 해킹 사례에 추가됩니다. PeckShieldAlert는 2026년의 누적 브리지 손실이 5월 중순까지 $3.286억을 초과했다고 보고했으며, 이 수치에는 5월 11.5에 공개된 $11.5 백만 Verus-이더리움 브리지 해킹 이는 5월 18에 공개되었습니다.
암호화폐 뉴스를 단순히 읽는 것을 넘어, 이해하세요. 뉴스레터에 구독하세요. 무료입니다.
자주 묻는 질문
Adshares 브릿지가 어떻게 악용되었습니까?
공격자는 브릿지 미인터 EOA를 사용하여 존재하지 않는 네이티브 체인 트랜잭션 ID를 참조하는 세 가지 wrapTo() 호출에 서명했으며, 이를 통해 이더리움에서 담보 없는 wADS 토큰을 발행했고 이는 약 148.5 ETH와 USDC $305,000로 스왑되었습니다.
도난당한 Adshares 자금이 얼마나 반환되었습니까?
PeckShieldAlert는 악용자가 배포자 주소로 가치 약 $540,700에 해당하는 256 ETH를 환불했으며, 이는 추산된 손실액 $628,000의 약 86%에 해당한다고 보고했습니다.
Adshares가 공식적으로 보상이나 복구 계획을 발표했습니까?
5월 18일 기준, 독립 매체들은 Adshares로부터 공개된 사후 분석 보고서, 공식 보너스 공지 또는 서면 복구 성명서를 확인하지 못했습니다.
면책 조항. 제공된 정보는 투자 조언이 아닙니다. Cryptopolitan.com은 이 페이지에 제공된 정보를 기반으로 이루어진 모든 투자에 대해 책임을 지지 않습니다. 어떤 투자 결정을 내리기 전에 독립적인 조사나 자격을 갖춘 전문가와의 상담을 강력히 권장합니다.

한나 콜리모어
한나는 암호화폐 분야에서 거의 10년 간의 블로그 작성 및 이벤트 리포팅 경험을 가진 작가이자 편집자입니다. 크립토폴리탄에서 한나는 뉴스 페이지에 기여하며 DeFi, RWA, 암호화폐 규제, AI 및 프론티어 테크 산업의 최신 동향을 보도하고 분석합니다. 그녀는 아카디아 대학교에서 경영학 학위를 취득했습니다.









