




- 해커들은 Verus-Ethereum 브리지에서 tBTC, ETH 및 USDC를 탈취한 후 자금을 단일 지갑에 보관된 5,400 개 이상의 ETH로 통합했습니다.
- 보안 연구원들은 이번 악용이 역사적인 Wormhole 브리지 해킹과 Nomad 브리지 악용 공격의 원인이 된 동일한 검증 결함 클래스와 유사하다고 밝혔습니다.
- 크로스체인 브리지 악용으로 인해 2026 년 현재 피해 규모가 3 억 2,800 만 달러를 넘어섰습니다.
5월 18일, 공격자는 위조된 머클 증명을 사용하여 Verus-Ethereum 브리지에서 약 1,150만 달러를 인출했습니다. 이 사건은 2026년 한 해 동안 크로스체인 브리지 취약점 공격으로 인한 손실이 이미 3억 2천 8백 60만 달러에 도달했다는 증가하는 숫자에 추가되었습니다.
Verus-Ethereum 브리지는 기록적인 4월이 끝난 직후부터 시작된 취약점 공격을 겪은 최신 대상입니다.
Verus는 어떻게 해킹당했습니까?
펙실드알림(PeckShieldAlert) 은 스펙터의 주장을 확인하고 추가 세부 정보를 제공하며, 헤데라 메인넷에서 이더리움으로 이미 525만 달러가 이동했다고 밝혔다. 보고서에 따르면 공격자는 브리지 계약에서 103.6 tBTC, 1,625 ETH, 147,000 USDC를 추출한 후, stolen tokens를 약 1,140만 달러 상당의 5,402.4 ETH로 스왑했습니다.
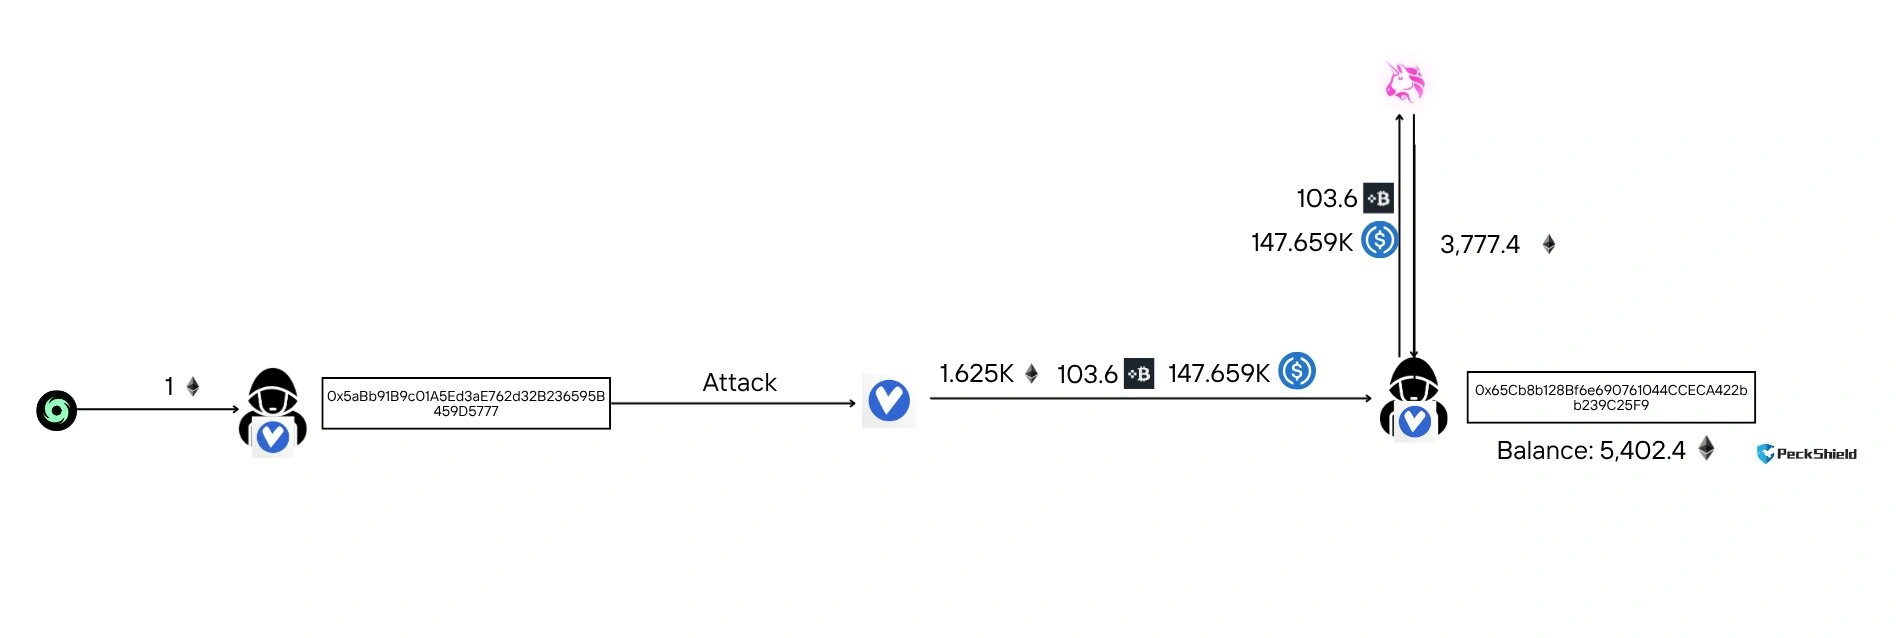
PeckShieldAlert와 Blockaid에 따르면(둘 다 독립적으로 취약점을 플래그함), 변환된 자금은 주소 0x65Cb8b128Bf6e690761044CCECA422bb239C25F9의 단일 지갑에 남아 있는 것으로 보고되었습니다.
Blockaid 또한 공격자의 외부 소유 계정(EOA)을 식별하고 취약점 거래 해시를 게시했습니다.
취약점은 어떻게 작동했습니까?
Blockaid은 X(구 트위터)에 스레드를 공유하며, 이 공격이 2022년의 3억 2천만 달러 Wormhole 침해와 1억 9천만 달러 Nomad 유출을 포함한 암호화폐 역사상 가장 악명 높은 브리지 해킹 두 건의 취약점 클래스와 동일하다고 밝혔습니다.
공격자 EOA: 0x5aBb91B9c01A5Ed3aE762d32B236595B459D5777
드레이너 지갑(아직 자금 보유): 0x65Cb8b128Bf6e690761044CCECA422bb239C25F9트랜잭션 악용: https://t.co/OqBh2alXGc
브리지 계약서: https://t.co/EN3LkDfId9— Blockaid (@blockaid_) 5월 18일, 2026
Blockaid에 따르면, Verus 브리지는 15명의 노테리 중 8명의 암호학적으로 유효한 서명을 포함하여 증명된 상태 루트를 올바르게 검증했습니다. 그러나 약점은 브리지가 해당 검증 단계 이후에 무엇을 확인하지 않았는지에 있었습니다.
블록체인 보안 기업 SlowMist의 창립자이자 X에서 @evilcos으로 알려진 Cos는 말했다., “해킹의 원인은 공격자가 위조된 머클 증명을 구성하여 Verus 이더리움 브리지(오픈 소스가 아님)의 검증을 통과하고 자금을 원활하게 인출했기 때문일 수 있습니다.”라고 Cos는 덧붙이며 “구체적인 세부 사항은 추가 검증이 필요하다”고 말했습니다.
Verus는 해킹 발생 2일 전 긴급 패치를 실행했습니다
에 따르면 CoinXtreme, Verus는 악용 발생 2일 전 ‘긴급하고 필수적인’ 긴급 업데이트 버전 1.2.14-2를 배포했습니다.
이 업데이트는 취약점 수정으로 설명되었지만, 패치된 문제와 악용된 취약점이 관련이 있는지 여부는 Verus가 보고 시점까지 이 사건에 대해 공개적으로 논평하지 않았기 때문에 아직 명확하지 않습니다.
올해 브리지 악용으로 328백만 달러 이상 손실
8건의 주요 브리지 관련 악용이 올해 발생했으며, Verus 브리지가 최신 사례입니다. PeckShieldAlert에 따르면 누적 손실은 약 3억 2,860만 달러입니다.
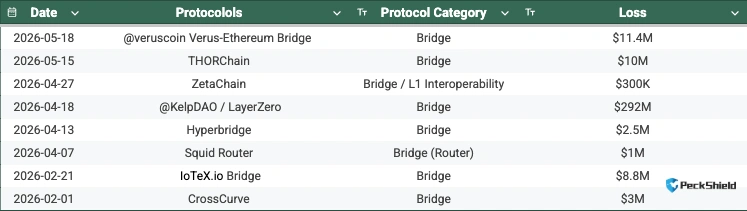
이는 Wormhole와 Nomad과 같은 브리지들이 4년 전에 주요 악용을 겪은 이후 교차 체인 인프라를 괴롭혀 온 패턴으로 간주됩니다.
비판가들은 브리지가 잠긴 자산의 대규모 풀을 관리하기 때문에 높은 가치의 표적이 되며, 단일 검증 결함으로 풀 전체가 잠금 해제될 수 있다고 지적합니다.
DeFi 분야는 전반적으로 공격을 받아왔으며, 대규모 및 소규모 공격이 4월부터 5월까지 이어졌습니다. Cryptoplitan은 5월에 발생한 주목할 만한 악용 사례를 보고했으며, 여기에는 Ink Finance 및 Renegade 에 대한 악용(합계 34만 9,000달러 손실)과 1,850만 개의 SYND 토큰 손실로 이어진 Syndicate Labs의 개인 키 유출이 포함됩니다.
VRSC, Verus 네트워크의 네이티브 토큰은 해킹 당시 CoinMarketCap 데이터에 따르면 약 0.75달러에 거래되었으며, 시가총액은 6,000만 달러 이상이었습니다.
가장 똑똑한 암호화폐 전문가들이 이미 우리 뉴스레터를 구독하고 있습니다. 참여하고 싶으신가요? 함께하세요.
자주 묻는 질문
Verus 브리지 해킹으로 얼마나 많은 금액이 탈취되었습니까?
공격자는 103.6 tBTC, 1,625 ETH, 147,000 USDC 를 탈취한 뒤 이를 약 1,140 만 달러 상당인 5,402.4 ETH 로 전환했습니다.
Verus 브리지 악용의 원인은 무엇입니까?
Blockaid 는 근본 원인을 소스 체인의 증명 검증과 목적지 체인의 가치 바인딩 사이의 격차로 분류했는데, 이는 2022 년 Wormhole 과 Nomad 브리지 해킹을 가능하게 했던 동일한 취약성 클래스입니다. 보안 연구원 Cos 는 공격자가 브리지의 검증 검사를 통과하는 메르클 증명을 위조했다고 평가했습니다.
2026 동안 브리지 악용으로 인한 피해액은 얼마입니까?
PeckShieldAlert 에 따르면 2026 년 5 월 중순까지 발생한 주요 브리지 관련 악용 사례 8 건으로 크로스체인 프로토콜 간 누적 피해액이 3 억 2,860 만 달러에 달했습니다.
면책 조항. 제공된 정보는 투자 조언이 아닙니다. Cryptopolitan.com은 이 페이지에 제공된 정보를 기반으로 이루어진 모든 투자에 대해 책임을 지지 않습니다. 어떤 투자 결정을 내리기 전에 독립적인 조사나 자격을 갖춘 전문가와의 상담을 강력히 권장합니다.

한나 콜리모어
한나는 암호화폐 분야에서 거의 10년 간의 블로그 작성 및 이벤트 리포팅 경험을 가진 작가이자 편집자입니다. 크립토폴리탄에서 한나는 뉴스 페이지에 기여하며 DeFi, RWA, 암호화폐 규제, AI 및 프론티어 테크 산업의 최신 동향을 보도하고 분석합니다. 그녀는 아카디아 대학교에서 경영학 학위를 취득했습니다.









