







- Ink Finance의 Polygon 트레저리 계약이 화이트리스트된 클레임 설정을 악용한 공격자로 인해 약 14만 달러가 유출되었습니다.
- Arbitrum에 배포된 Renegade의 레거시 V1 버전은 약 20만 9천 달러를 잃었지만, 화이트햇 해커가 대부분의 자금을 회수해 반환한 것으로 알려졌습니다.
- 이번 사건들은 최근 Syndicate Labs 브리지 해킹과 4월 기록적인 스마트 컨트랙트 손실 이후 증가하고 있는 DeFi 공격 물결에 추가된 것입니다.
두 DeFi 프로토콜인 Ink Finance와 Renegade는 이틀 미만의 기간 동안 발생한 별도의 해킹으로 합계 349,000달러를 손실했다.
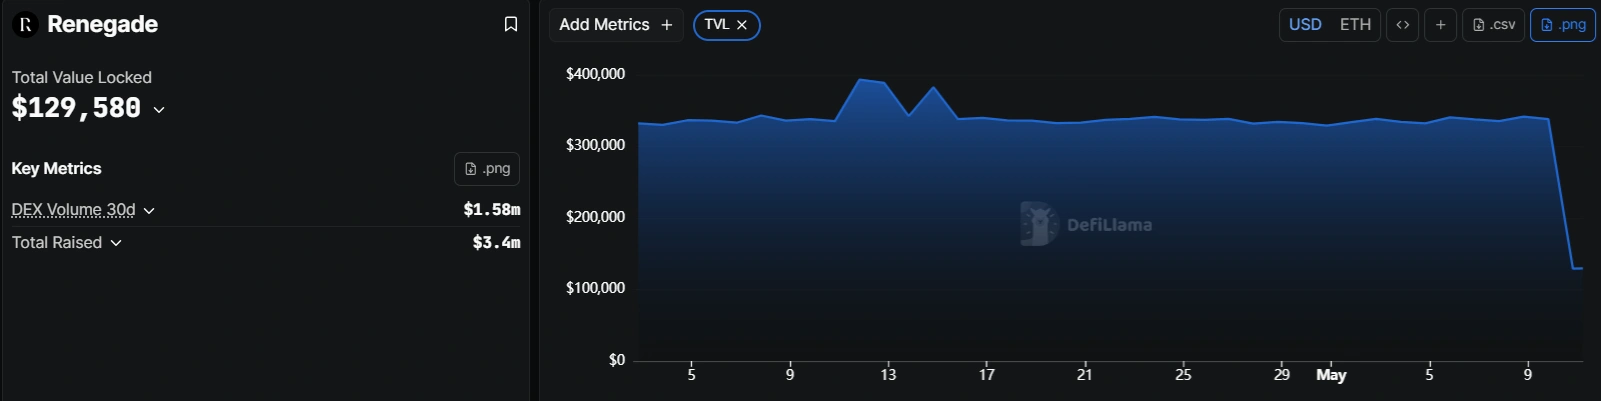
Dragongly Capital이 주도한 2023년 시드 라운드에서 약 340만 달러를 조달한 Renegade는 현재 Base 및 Arbitrum 배포 전반에 걸쳐 129,500달러 이상의 총 잠금 가치(TVL)를 보유하고 있다. 이는 DefiLlama에 따르면이다. 이 프로토콜은 해킹 전에 $338,000 이상을 보유하고 있었다.
Ink Finance는 해킹에 대해 인정하거나 공개 성명을 발표하지 않았다.
최신 해킹은 2026년 4월을 스마트 계약 손실 측면에서 역대 최악의 달로 만든 공격 연쇄의 연장선으로 간주되고 있다.
Ink Finance와 Renegade 해킹 사건
Ink Finance 해킹 은 5월 11일 블록체인 보안 기업 Blockaid에 의해 발견되었다. Blockaid에 따르면, 공격자는 Polygon의 Ink Finance Workspace Treasury Proxy 계약에서 약 140,000달러를 유출했다.
악의적인 행위자들은 Ink Finance의 Workspace 컨트롤러의 화이트리스트 클레임어 엔트리와 주소가 일치하는 계약을 배포한 다음, 클레임 함수를 호출하여 자격 검사를 통과하고 재무 프록시에서 승인된 이체를 트리거했다.
다크 풀 DEX인 Renegade는 그 전날인 5월 10일 자체 해킹을 당했다. Blockaid의 게시물을 확인하며, 프로토콜은 Arbitrum의 레거시 V1 배포가 약 209,000달러로 해킹당했다고 밝혔다.
프로토콜은 화이트 해트가 이미 약 190,000달러를 반환했으며, 영향을 받은 모든 사용자는 전액 보상될 것이라고 공개했다.
Renegade는 취약점이 V1 Arbitrum 배포에만 국한되어 있으며 다른 계약에는 영향을 미치지 않았다고 확인했다.
Syndicate 브리지 손실로 피해 확대
두 해킹 사건은 4월 말에 시작된 일련의 사건에 이어졌다. 4월 30일, Syndicate Labs 는 보안 사고를 당했다고 발표했다. 이는 프라이빗 키 유출로 인해 두 체인의 브리지 계약에 악의적인 업그레이드가 가능해졌고, 약 1,850만 개의 SYND 토큰과 50,000달러의 기타 토큰이 손실된 결과였다.
5월 10, Syndicate는 모든 영향을 받은 SYND 보유자에게 Commons Chain에서 전체 금액을 변제했으며, 추가로 손실된 총액의 15%를 지급했다고 밝혔습니다. 변제금은 Base 네트워크의 영향을 받은 지갑으로 직접 전송되었으며, 가스비는 Syndicate Labs가 부담했습니다.
AI 지원 공격의 위험성 증대
DeFi 해킹 사건이 전례 없는 속도로 증가하고 있습니다. 공격의 진입 장벽을 낮추기 위해 AI 도구가 활용되고 있다는 증거가 늘어나고 있습니다.
An a16z Crypto의 연구 결과에 따르면, 표준화된 AI 코딩 에이전트는 계약 주소와 기본 개발 도구만 제공받아도 10%의 확률로 스마트 계약 취약점을 독립적으로 식별하고 악용할 수 있었습니다. 에이전트에 일반적인 공격 패턴에 대한 구조화된 지식을 제공하면 성공률이 7배 증가한 70%로 상승했습니다.
보고서에 따르면, GoPlus Security는 4월 29일 종료된 48시간 동안 이더리움 메인넷에서 네 건의 별도 스마트 계약 해킹 사건을 보고했으며, 합계 손실액은 150만 달러를 초과했습니다. 해당 기업은 현재 AI 지원 공격의 속도를 '초 단위로 카운트다운하는 시대'로 보고 있습니다.
이 글을 읽고 계신다면, 이미 앞서 나가고 있습니다. 뉴스레터로 그 위치를 유지하세요.
자주 묻는 질문
Ink Finance 해킹으로 인한 피해 규모는 얼마였나요?
Blockaid는 5월 11일 공격자가 화이트리스트된 클레임 주소와 일치하는 계약을 배포하여 자격 검사를 통과시킨 후 Ink Finance의 Workspace Treasury Proxy에서 약 14만 달러가 유출되었다고 보고했습니다.
Renegade 사용자는 해킹 사건 이후 보상을 받았나요?
Renegade는 레거시 V1 Arbitrum 배포판에서 탈취된 20만 9천 달러 중 약 19만 달러가 화이트햇 해커에 의해 반환되었으며, 프로토콜은 영향을 받은 모든 사용자가 보상을 받을 것이라고 확인했습니다.
AI 도구는 DeFi 해킹에 어떻게 기여하고 있나요?
a16z crypto의 연구에 따르면 일반적인 공격 패턴에 대한 구조화된 지식을 제공받은 AI 코딩 에이전트는 기본 도구만 사용할 때 10%였던 것보다 70%의 확률로 스마트 컨트랙트 취약점을 악용할 수 있는 것으로 나타났습니다.
면책 조항. 제공된 정보는 투자 조언이 아닙니다. Cryptopolitan.com은 이 페이지에 제공된 정보를 기반으로 이루어진 모든 투자에 대해 책임을 지지 않습니다. 어떤 투자 결정을 내리기 전에 독립적인 조사나 자격을 갖춘 전문가와의 상담을 강력히 권장합니다.

한나 콜리모어
한나는 암호화폐 분야에서 거의 10년 간의 블로그 작성 및 이벤트 리포팅 경험을 가진 작가이자 편집자입니다. 크립토폴리탄에서 한나는 뉴스 페이지에 기여하며 DeFi, RWA, 암호화폐 규제, AI 및 프론티어 테크 산업의 최신 동향을 보도하고 분석합니다. 그녀는 아카디아 대학교에서 경영학 학위를 취득했습니다.









