







- ロシアのハッカーは、GrassCallという偽の会議アプリを通じてマルウェアを配布し、暗号資産ウォレットを盗んだ。
- このソーシャルエンジニアリングキャンペーンは、サイバー犯罪グループ「Crazy Evil」と関連している。
- 同グループは、ソーシャルメディアやWeb3向け求人ボード上の偽の求人情報を通じて標的を絞っている。
ソーシャルエンジニアリングキャンペーンの一環として、ハッカーはWeb3空間の求職者に悪意を持って偽の求人情報を送信していると報告されています。疑わしい会議アプリ「GrassCall」が最近、ユーザーの暗号通貨ウォレットを空にするマルウェアを拡散するために使用されました。
この詐欺は、「Crazy Evil」として知られるロシアのハッカーチームによって行われているとされています。このサイバー犯罪者のグループは、ユーザーをだましてMacやWindows PCに感染したソフトウェアをインストールするソーシャルエンジニアリング攻撃を専門としています。
Crazy Evilは、暗号通貨空間の人々を標的にすることが多く、さまざまなソーシャルメディアウェブサイトを通じて偽の求人情報やゲームを宣伝しています。サイバーセキュリティ企業、Recorded Futureは、「ソーシャルメディア上の10件以上のアクティブな詐欺」がCrazy Evilに結びついていると指摘しました。
ハッカーは、ChainSeeker.ioという架空の会社の偽の求人を投稿しました
最近では、別の偽の詐欺会社の報告が浮上しました。今回は、Xユーザーによると、会社はChainSeeker.ioと呼ばれていました。
報告によると、脅威アクターはLinkedInにChainSeeker.ioの偽の会社プロフィールを作成し、プレミアム求人情報を送信していました。偽の求人が目撃された他の人気のある求人情報サイトには、CryptoJobListやWellFoundがあります。
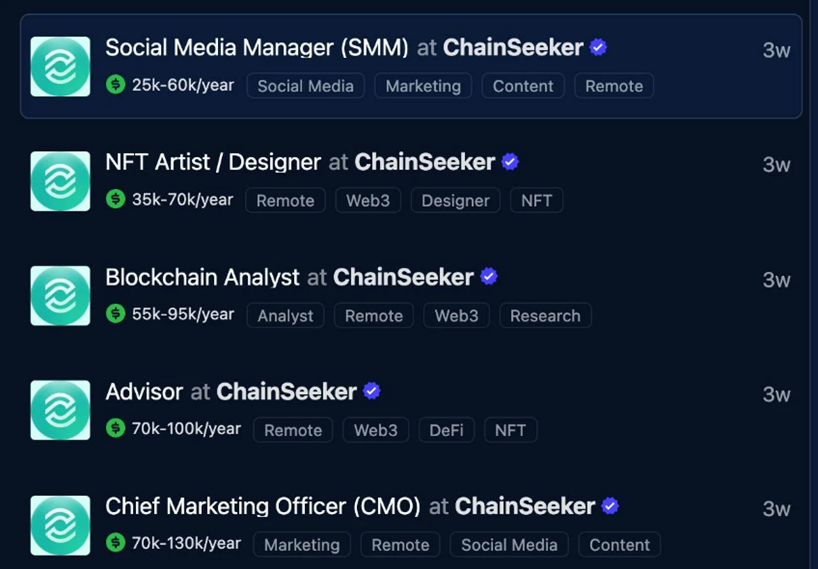
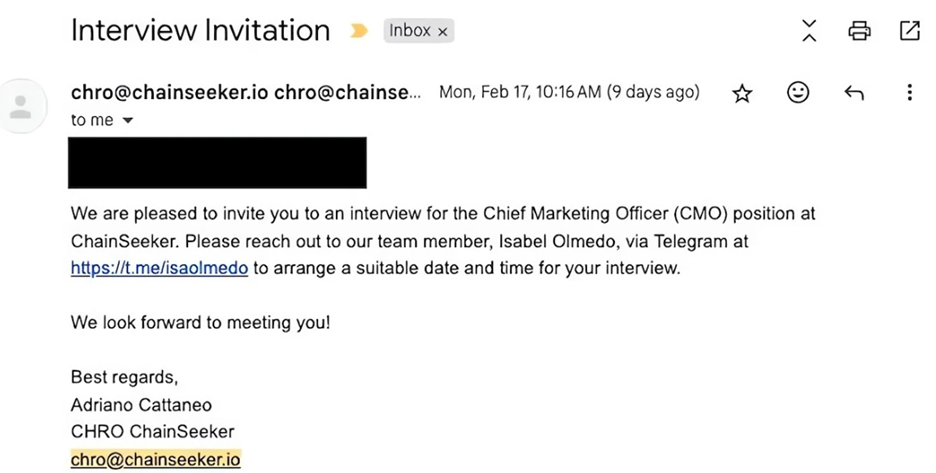
求人に応募したすべての人は、メールで連絡され、Telegramで会社のマーケティング責任者に連絡するよう指示されました。
責任者はその後、ユーザーに今では削除されたウェブサイトから「GrassCall」という名前のビデオ通話アプリをダウンロードするよう要求しました。ユーザーのブラウザに応じて、ウェブサイトはMacまたはWindowsのクライアントを提供しました。
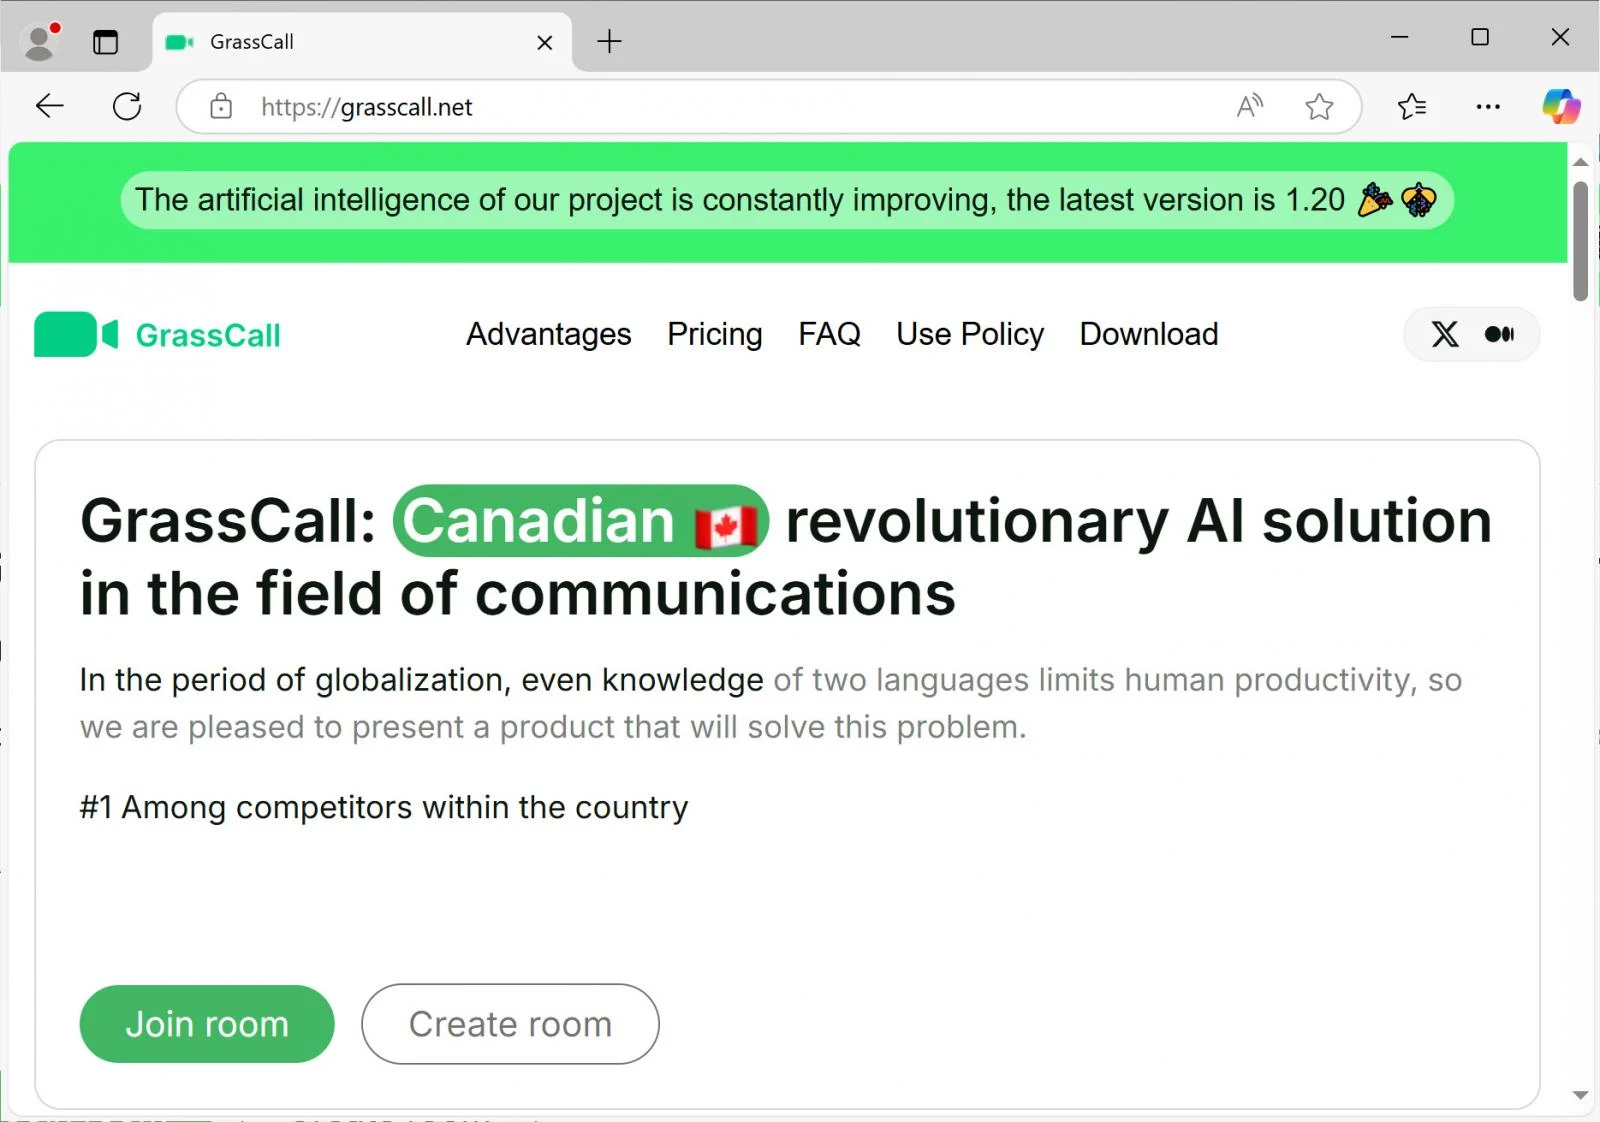
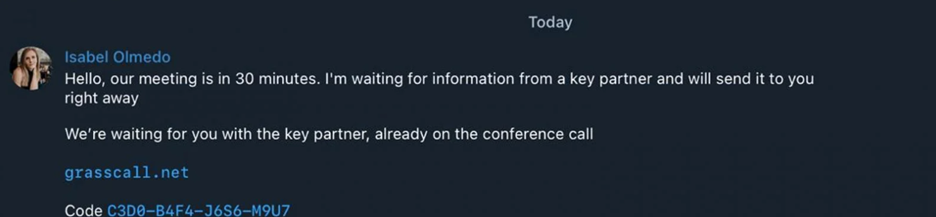
アプリをダウンロードした後、ユーザーはTelegramチャットでCMOが共有したコードを入力するよう求められます。ウェブサイトはその後、Mac「GrassCall_v.6.10.dmg」[VirusTotal]クライアントまたはWindows「GrassCall.exe」クライアント[VirusTotal]のいずれかを提供します。正しいコードが入力されると、両方のアプリはRhadamanthys(Windows用)、リモートアクセストロイの木馬(RAT)、またはその他のマルウェアのような情報窃取ツールをインストールします。Macでは、Atomic(AMOS)Stealerマルウェアがインストールされます。
インストールされると、ウイルスはウォレットアドレス、認証クッキー、およびオンラインブラウザとApple Keychainに保存されたパスワードを収集します。盗まれた情報はサーバーにアップロードされ、悪意のあるアクターが所有するTelegramチャンネルに投稿されます。
ウォレットが見つかった場合、ハッカーはブルートフォース法を使用してパスワードを解読し、ユーザーの資産を空にします。これらの資産から、ハッカーは、無防備な被害者に悪意のあるアプリをダウンロードさせたユーザーに支払いを行います。
公開された支払い情報によると、Crazy Evilのメンバーは被害者あたり数万ドルを稼いでいるようです。
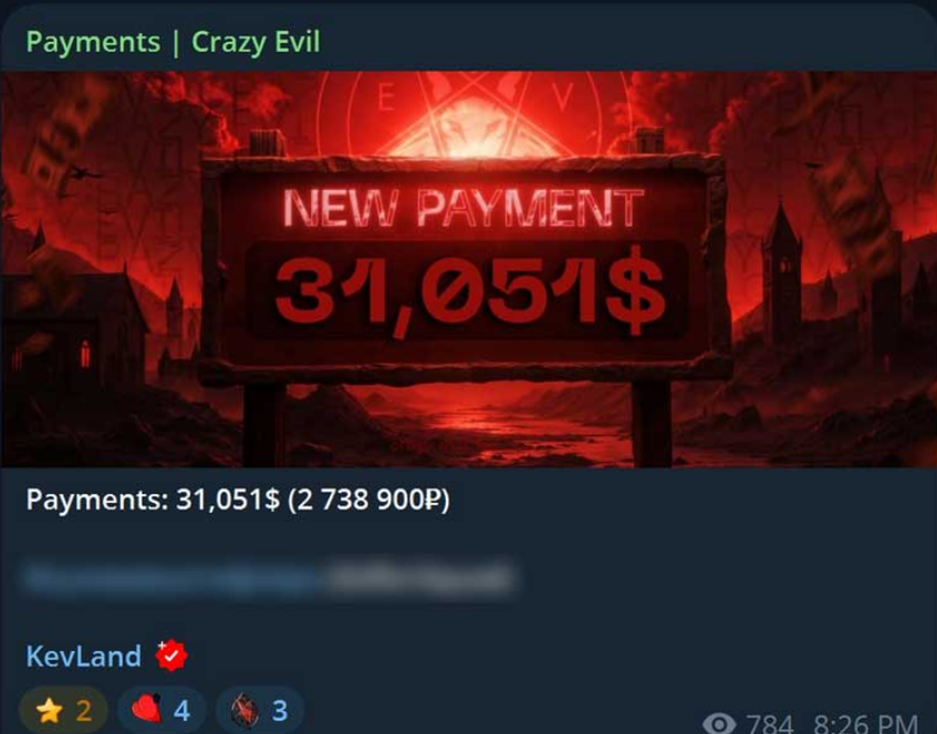
さまざまなユーザーが、そのような詐欺の求人に応募した後の経験を語っています。LinkedInユーザーであるクリスチャン・ギータは、プラットフォームに「ほぼすべての角度から正規に見えました。ビデオ会議ツールでさえ、ほぼ信じられるオンラインプレゼンスを持っていました」と投稿しました。
ハッカーはソーシャルエンジニアリングの新しいキャンペーンに移行したと報告されています
サイバーセキュリティ研究者、 Gonjxaは、GatherumやVibeCallといった疑わしい会議アプリも特定しました。Gatherumは、Crazy Evilのサブグループである「Kevland」による以前のキャンペーンで使用されました。興味深いことに、両方のアプリのブランディングはGrassCallとほぼ同一です。現在、詐欺師たちはWeb3の求職者間で流通しているVibeCallを新たなキャンペーンとして使用しています。
この攻撃がオンラインで注目を集めたことへの対応として、Chain Seekerの求人情報は現在、ほとんどの求人情報ボードによって削除されたと報告されています。
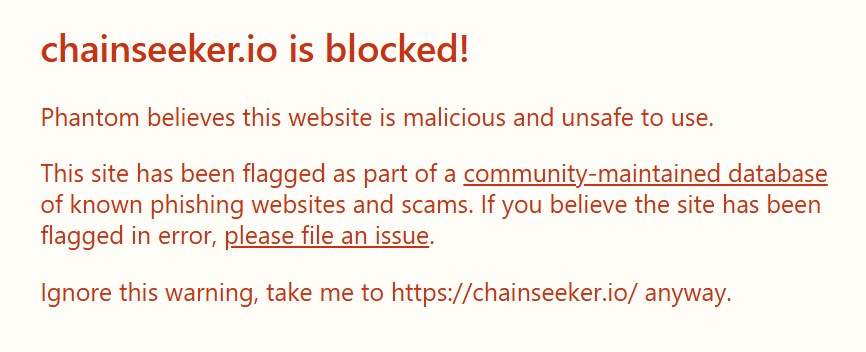
LinkedInの検索結果は、Chainseeker.ioにリンクされた求人を返さなくなりました。同時に、そのウェブサイトは不審な活動としてコミュニティデータベースでフラグ付きになっています。さらに、会社の従業員のLinkedInアカウントはすべて削除されました。すでに詐欺師とやり取りしたり、デバイスに疑わしいアプリをインストールしたりしたユーザーは、パスワードと認証トークンを変更し、予防策として暗号通貨を新しいウォレットに移動することをお勧めします。この機能をサポートするすべてのウェブサイトにおいて、認証アプリを介して二段階認証を有効にすることも推奨されます。
これをお読みいただいているあなたは、すでに一歩先を行っています。当社のニュースレターでその先を行ってください。
免責事項。 ここに提供される情報は取引助言ではありません。 Cryptopolitan.com 当社は、このページに提供される情報に基づいて行われたいかなる投資に対しても責任を負いません。いかなる投資判断を下す前に、独立した調査および/または資格を有する専門家への相談を強く推奨します。

シュマース・フマユーン
シュマスは元技術コンテンツライターであり、研究者です。









