






- ハッカーらは2022年に約37億ドル相当の暗号資産を盗んだ。
- 被害を受けたプロトコルには、Roninブリッジ、BSCビーコンチェーン、Wormholeブリッジ、Nomadブリッジ、Beanstalkが含まれる。
- 2023年を迎えるにあたり、過去の失敗や挫折から教訓を得て振り返る必要がある。
TRMラボズの分析によると、2022年は暗号ハッキングの記録的な年で、約37億ドル相当の暗号資産が盗まれました。DeFi攻撃が蔓延し、約80%、つまり30億ドルがDeFi被害者に関与していました。
誕生間もない技術の可能性に希望を抱きながら2023年を迎えるにあたり、私たちは過去を振り返り、 hindsight(後知恵)の中で直面した課題や挫折から学ぶ必要があります。
Roninブリッジインフラストラクチャの暗号ハック
3月のAxie Infinity Roninブリッジ暗号ハックが6億1,200万ドルでトップに。Roninブリッジは、Axie Infinityのプレイトゥーエーンゲーム用のEthereumサイドチェーンです。
暗号ハッカーは、今日Lazarusと呼ばれる北朝鮮のサイバー犯罪グループであることが特定されました。彼らはRoninブリッジのトランザクションバリデーターの秘密鍵9つへのアクセスを取得しました。鍵を使用して、173,600 ETHと2,550万USDCの2つの大規模なトランザクションを承認しました。
ハッカーは暗号資産をTornado Cash(オープンソースの暗号タブラー)およびその他のいくつかの取引所に移動しました。
コミュニティ、Binance、Chainalysis、法執行機関の共同努力により、資金の一部の追跡に成功しました。
BSC Beaconクロスブリッジコードの脆弱性悪用
10月、ハッカーはBSC Beaconクロスブリッジコードの脆弱性を悪用し、5億7,000万ドル相当の暗号資産を盗みました。このブリッジはBNBチェーンの重要な構成要素です。
Token Hubとして参照されるBSC Beaconチェーンは、BNB Beaconチェーン(BEP2)とBNBチェーン(BEP20/BSC)間のクロスチェーンブリッジです。
攻撃は、トランザクションなどのデータが有効でブロックチェーンに含まれていることを確認するMerkle proof(メルクル証明)と呼ばれる暗号証明を偽造することで機能しました。暗号ハッカーは、この偽造されたMerkle proofを使用して、BSC Beaconクロスブリッジから他のチェーンへ資金を移動させました。
Tetherは攻撃者のアドレスをブロックリストに追加し、BNBチェーンから移動した700万ドル以上が事実上凍結されました。
Wormholeブリッジコードの脆弱性悪用
暗号ハッカーは2月にWormholeのコードを悪用し、3億2,600万ドル相当の暗号資産を盗みました。WormholeはSolanaとEthereum間のトークンブリッジです。
暗号ハッカーは、署名検証を回避するために、非推奨/死んだ安全でない関数を使用しました。
非推奨のコードは、「将来これを削除します」と書かれた付箋に例えることができます。一部の消費者がまだそれを使用しているため、現在コードを削除することはできません。
署名検証の委任の連鎖が暗号ハックを可能にしました。非推奨の関数はアドレスをチェックしなかったため、偽造された署名の検証が許可されました。
サイバーアナリストによると、開発者が「セキュアコーディング」を実践していれば、この攻撃を回避できた可能性があります。
Nomadブリッジコードの脆弱性悪用
ハッカーは8月にNomad暗号ブリッジを悪用し、1億9,000万ドル相当の暗号資産を盗みました。ハッカーはプロトコルのすべての資金をほぼ空にしました。増加する脆弱性悪用は、クロスチェーントークンブリッジのセキュリティに疑問を投げかけました。
ブリッジは、あるチェーンのスマートコントラクトにトークンをロックし、別のチェーンで『ラップド』形式で再発行することで機能します。Nomadの場合、攻撃はコントラクトを破壊し、そのラップドトークンを無価値にしました。
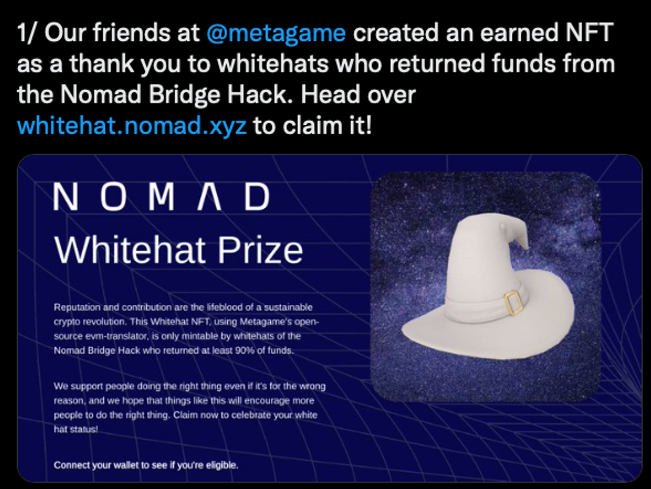
Nomadは実質的に、ハッカーに資金の10%を保持させ、法的措置を取らないこと、さらにボーナスのホワイトハットNFTを提供する報奨金を提示しました。攻撃者は最終的に3,600万ドルのみを返還しました。
Beanstalkプロトコル攻撃
4月の運命の週末、ハッカーはフラッシュローンを使用して、Beanstalkステーブルコインプロトコルから1億8,200万ドル相当のETH、BEANステーブルコイン、その他の資産を盗みました。
フラッシュローンとは、ユーザーが資産を借りて、迅速な取引を行い、複数のプロトコルにわたる1つの複雑なトランザクションで返済することを可能にする機能です。
攻撃者は、緊急コミット機能を通じてBeanstalk DAOに2つの悪意ある提案を提出しました。これには3分の2の投票が必要で、24時間後に実装されました。
攻撃者は悪意を持ってフラッシュローン機能を使用して79%の支配権を取得し、自らの提案を通過させました。
攻撃者は、プロトコルの資金をフラッシュローンの返済に充て、残りをウクライナ基金のアドレスに送金しました。最終的に、彼は7,600万ドルの利益を上げました。
その他のメガ暗号ハック
その他のメガ暗号ハックには、4月のWintermuteの1億6,000万ドルのインフラストラクチャ攻撃、6月のMaiar/Elrondの1億1,300万ドルのインフラストラクチャ攻撃、10月のMango Marketsの1億1,200万ドルのインフラストラクチャ攻撃、および6月のHarmonyブリッジの1億ドルのインフラストラクチャ攻撃が含まれます。
暗号通貨のニュースを読むだけでなく、それを理解しましょう。ニュースレターに登録してください。無料です。
免責事項。 ここに提供される情報は取引助言ではありません。 Cryptopolitan.com 当社は、このページに提供される情報に基づいて行われたいかなる投資に対しても責任を負いません。いかなる投資判断を下す前に、独立した調査および/または資格を有する専門家への相談を強く推奨します。

ブライアン・クーム
ブライアン・クミは2017年から業界に従事し、ブロックチェーンおよび暗号通貨の報道において7年以上の経験を持っています。BlockToday.comを含む主要な出版物に寄稿しており、BitDegree.orgでEthereum 101コースを開発したのち、Cryptopolitanのフルタイムライターとして参加しました。ブライアンはエバーグリーンガイド(EG)、ディープダイブ、インタビュー、価格分析をカバーしており、DeFi、ブロックチェーンのイノベーション、新興の暗号通貨プロジェクトへの注目は読者を魅了しています。









