




- David Schwartzは、多くのDeFiブリッジが脆弱である理由として、主要なセキュリティ機能がしばしば無視されていることを指摘しました。
- 約2億9,200万ドルを失ったKelpDAOのDeFiハッキング事件は、クロスチェーンシステムがいかに脆弱で悪用されうるかを示しました。
- 彼は、DeFiプラットフォームがセキュリティよりも成長を優先しており、さらなる攻撃のリスクが高まっていると警告しています。
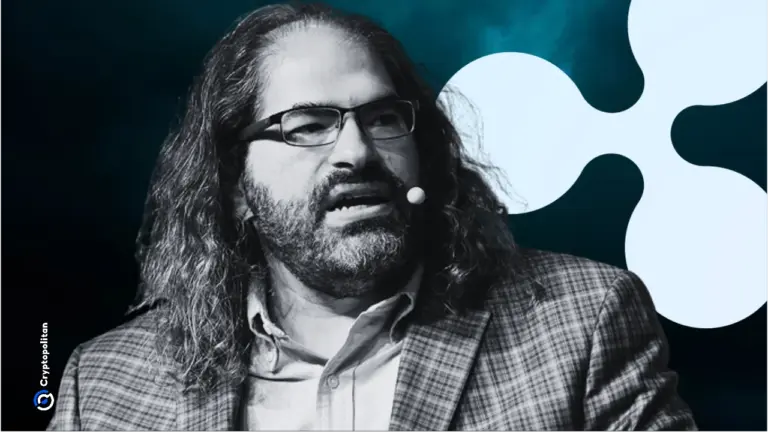
Rippleの最高技術責任者(CTO)、デビッド・シュワルツ氏は、分散型金融(DeFi)セクターに対し、2026年で最大の暗号ハッキングの1つである最近のKelpDAO不正利用を可能にしたのと同じ構造的脆弱性に、広く使用されているクロスチェーンブリッジがさらされている可能性があると警告する新たな警告を発しました。X上で、彼はセキュリティとリスクに焦点を当てていくつかのDeFiインフラストラクチャをレビューしたと述べました。
彼の発言は、攻撃者がKelpDAOのrsETHブリッジから約2億9,200万ドル相当の資産を抜き取ったこの侵害により、クロスチェーンインフラストラクチャのセキュリティへの懸念が再燃した数日後のものでした。
彼の研究に基づき、彼はほとんどのDeFiシステムがトップティアのセキュリティツールを含んでいると判断しましたが、KelpDAOタイプの攻撃を防ぐために設計されたメカニズム自体がオプションとして扱われていると指摘しました。彼は、これは主に、チームが追加の運用複雑性コストを負担したくないためだと述べています。
彼は、「彼らは一般的に、最も重要なセキュリティメカニズムを使用しないよう推奨しています。なぜなら、それには利便性と運用複雑性コストがあるからです。」と書き記しました。
シュワルツ氏は、Rippleの計画されたRLUSDステーブルコインのブリッジシステムの評価中に懸念が生じたと述べました。多くのプロトコルは設計上堅牢に見えますが、彼は、チームが厳格なセキュリティ慣行よりも利便性と急速な拡大を優先するため、実際の展開はしばしば不足すると主張しました。
シュワルツ氏は、DeFiプラットフォームがセキュリティよりもクロスチェーン拡大を優先すると述べる
彼の投稿で、シュワルツ氏はまた 注目し クロスチェーンでのスケーリングへの急ぎが、成長第一、安全第二の文化を生み出し、最も重要な保護策が放棄されていると主張しました。彼は、ほとんどのプラットフォームのセールスポイントが強調している 容易統合、最も堅牢なセキュリティツールは実際には使用されないという暗黙の期待を持っていました。
さらに、彼はKelpDAOの攻撃は、チームが利用可能な最高クラスのセキュリティよりも利便性を選ぶという危険なパターンを反映していると言いました。これは彼がDeFi評価中に観察したものと似ています。
彼は「問題の一部は、利便性のためにKelpDAOが主要なLayerZeroセキュリティ機能を使用しないことにあるような気がする」と述べた。
最近では、一部のアナリストも、Solana上のラップドルXRP(wXRP)が次のドミノになる可能性があると警鐘を鳴らしました。それはサードパーティの発行者に依存しており、KelpDAOに2億9200万ドルの損失をもたらしたのと同じカウンターパーティリスクを伴っているからです。XRP LedgerのバリデーターであるVETはXで、「wXRPは発行された資産であり、リスクの観点から自己管理によるネイティブXRPの保持には程遠い」と書き込みました。
しかし、いくつかのクロスチェーンプロトコルはすでに防御を開始しています。例えば、FlareはFXRPのブリッジング活動を一時停止し、トークンの償還を保留しました。
KelpDAOは292百万ドルをどのように失ったのか?
KelpDAOの攻撃で2億9200万ドルが失われ、初期の調査結果 示しました 北朝鮮と関連する ラザラス・グループ、特にTraderTraitorが関与していたことが判明しました。KelpのLayerZeroブリッジを対象とした単一のトランザクションで、攻撃者は11万6500のrsETH、またはトークンの流通供給量の約18%を盗みました。
この攻撃は、LayerZero LabsのDVNがトランザクションを検証するために使用する十分な数のRPCエンドポイントへのアクセスを取得することで、RPCインフラストラクチャを汚染することを意図していました。しかし、この侵害はKelpDAOのrsETH構成に影響を与えただけで、他のクロスチェーン資産やアプリケーションには波及しませんでした。
ブロックチェーン調査家のZachXBTは最初にTelegramチャンネルで警鐘を鳴らし、その後セキュリティ企業のCyversとPeckShieldが盗難をすぐに裏付けました。Cyversはまた、ハッカーが攻撃の10時間前にTornado Cashでウォレットを補充したことを示しました。これは、強盗の前に足跡を隠すための古くからのトリックです。
攻撃後、トークンはAave V3に預けられてETHとWETHを借り入れ、ブロックチェーンデータはその後Tornado Cashを通じた洗浄を示しました。攻撃者は約7万4000のETHとWETHの借入を行い、3つの lending プラットフォームに2億3600万ドル以上の負債を築き、1つのウォレットにはAaveから約1億2000万ドルのETHが保有されていました。
Schwartzもまた、KelpDAOの攻撃直後にコメントしました。彼は攻撃を洗練されたものとし、KelpDAOの監督不足を突いたと指摘しました。Rippleの元CTOであるJoel Katzも 非難 KelpDAOの脆弱なセキュリティ設定を攻撃の原因とし、同社とは異なり、RLUSDはブリッジングにおいてセキュリティファーストのアプローチを取っていると主張しました。
暗号通貨のニュースを読むだけでなく、それを理解しましょう。ニュースレターに登録してください。無料です。
免責事項。 ここに提供される情報は取引助言ではありません。 Cryptopolitan.com 当社は、このページに提供される情報に基づいて行われたいかなる投資に対しても責任を負いません。いかなる投資判断を下す前に、独立した調査および/または資格を有する専門家への相談を強く推奨します。

ネリウス・イレーネ
Nellius はビジネス管理と IT の卒業生で、暗号通貨業界で 5 年の経験があります。また、Bitcoin Dada の卒業生でもあります。Nellius は BanklessTimes、Cryptobasic、Riseup Media など主要なメディア出版物に寄稿しています。









