







最新のEmisoft レポート 「2019年のランサムウェア統計:Q2〜Q3レポート」として知られる意識向上およびランサムウェア保護は、デジタル世界、暗号通貨および非暗号通貨領域のサイバーセキュリティの状況を明らかにしています。
Emisoftのレポートは、プロジェクト ID Ransomware を通じて収集された23万(230,000)件以上の提出データに基づいています。 ユーザーは、感染したファイルをID Ransomwareプロジェクトのウェブサイトにアップロードして、どのランサムウェアがコンピュータに影響を与えたかを確認できます。
ランサムウェア保護:ビットコインのためのSTOPまたはDJVUなし1
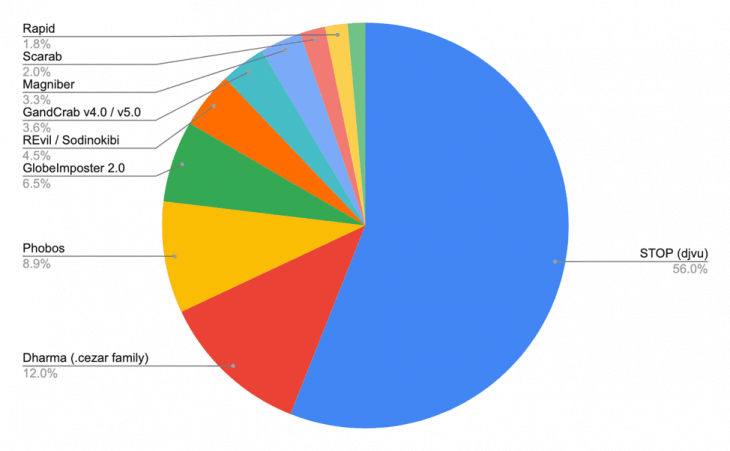
レポートによると、ランサムウェア攻撃の背後にある技術として、ランサムウェアSTOPまたはDJVUが56%(565)の時間で報告されています。 プロジェクトウェブサイトには、7万6,000(76000)件のSTOPまたはDJVUエントリが登録されました。
ランサムウェアは、490ドル($490)相当のビットコインを要求する身代金でユーザーファイルをAES-256暗号化します。初期バージョンは いくつかの無料ソフトウェアを通じて修正可能ですが、最新の攻撃はより高度な暗号化を使用しています。
ランサムウェア保護:Dharma(.cezarファミリー)なし2
.cezarファミリーのランサムウェアDharmaは、被害者の12%に感染していることが見つかりました。 Dharmaは、主に中小企業を対象とするため、エンタープライズレベルのランサムウェアと呼ぶことができます。Dharmaは、メール感染とRDPポートを通じて被害者を搾取します。
しかし、興味深いことに、Dharma(.cezarファミリー)ランサムウェアは身代金の金額を指定していません。代わりに、被害者にメールを通じてランサムウェア配布業者に連絡して身代金を交渉するよう指示します。
このランサムウェアは解読可能であり、過去にはテキサス州のAltus Baytown Hospitalが身代金を支払うことを拒否しただけでなく、ファイルを正常に取得するために民間の技術コンサルタントを雇いました。
ランサムウェア保護:Phoboなし3
Dharmaランサムウェアの遠い親戚であるPhoboも同様の原則で機能しますが、より致命的で静かなものと考えられています。 ランサムウェアは主に、短期間で財務的な流動性を可能にできる可能性のある企業や公共機関を対象としています。
2019年に知名度を上げた新人であるPhoboは、ランサムウェア攻撃の総数の約8.9%を占めています。 Dharmaと同様に、Phoboも被害者に連絡して身代金を交渉するよう要求します。
ワイオミングエリア学区は、第三者の技術コンサルタントを介してファイルを取得するために、身代金よりも多くの金額を支払うことになりました。 保険会社は3万8,000ドル($38000)を支払いました。 しかし、この金額は身代金金額よりも1万ドル($10000)少なかったです。


このランサムウェアの名前GlobeImposter 2.0自体が明らかな兆候です。一つの目的、すなわち探して破壊するためにのみ作られたプログラムに与えられた本物のランサムウェア名。
しかし、幸いにも、ランサムウェア自体はその名前ほど効果的ではなく、すべての被害者のわずか6.5%だけがGlobeImposter 2.0ランサムウェアに感染しました。
AES-256暗号化を使用し、ビットコインで身代金を要求する別のプログラム。 取得コストは最大8,000ドル($8000)になる可能性がありますが、既知の身代金は常に1〜10(1-10)ビットコインの間です。
ランサムウェア保護:REvil / Sodinokibiなし5
REvil、Sodinなど多くの名前を持つランサムウェアは、Sodinokibiランサムウェアの様々な名前です。報告されたランサムウェア事件の約4.5%を占める、最も致命的なものの一つです。
GrandCrabランサムウェアの同じマスターの産物と考えられており、おそらくトップ10の中で最も致命的ですが、幸いにも世界の特定の部分で飽和しています。
ランサムウェアは、テキサス州の22(22)の政府および地区オフィスに影響を与えています。 オフィスは身代金を支払わないことを選択し、部分的な取得のみが報告されました。ほとんどのオフィスはデータベースをゼロから再構築する必要がありました。この邪悪な赤ちゃんから離れて安全に過ごすために、すべてのランサムウェア保護対策を使用してください。
ランサムウェアとビットコイン身代金は、暗号通貨圏だけでなく、発祥の国にも恥をもたらします。しかし、この物語は続き、永遠に続く可能性があり、ランサムウェア保護が私たちの唯一の希望です。
暗号通貨のニュースを読むだけでなく、それを理解しましょう。ニュースレターに登録してください。無料です。

Saad B. Murtaza
ジャーナリスト、ライター、編集者、リサーチャー、ストラテジストとして、デジタル、印刷、パブリックリレーションズ業界で10年以上の経験を持つサード氏は、「創造性、品質、正確性」をモットーに活動してきました。晩年には、無償の教育を提供する自立型の機関を設立することを約束しています。多様なポートフォリオを持ち、サイバー犯罪、詐欺、ブロックチェーン、暗号通貨に関連するトピックについて研究し、執筆してきました。









