






ハッカーがGravityのEthereum–Cosmosブリッジから5.4Mドルを流出させた

ハッカーがGravityのEthereum - Cosmosブリッジから5.4Mを不正送金
- Gravity Bridge は、契約キーの侵害が疑われる事件により約 540 万ドルを失いました。
- 攻撃者は主に USDC を盗み出し、ETH、USDT、PAYG トークンも取得した上で、その多くを ETH に交換しました。
- 今回の悪用は、最近の Verus-Ethereum ブリッジに対する 1,150 万ドルのハッキングなど、増加するブリッジ攻撃のリストに追加されました。
攻撃者は、イーサリアムとコスモスエコシステムを結ぶクロスチェーンブリッジであるGravity Bridgeから、約540万ドルを抜き取りました。オンチェーンアナリストは、これは契約鍵の侵害によるものだと疑っています。
この盗難は、ブロックチェーンセキュリティ企業のPeckShieldAlertとCyversによって5月30日に検知され、クロスチェーンインフラにとって厳しい時期が続いていることを示している。
ブリッジは過去にもDeFiにおいて最も収益性の高い標的となっており、Gravity Bridgeもその最新例です。
@gravity_bridgeのブリッジ契約鍵が侵害された可能性があり、その結果、540万ドルが盗まれたようです。
攻撃者が抜き取った資産は以下の通りです:
USDC: $4.3M
WETH: 274 ETH(約$553K)
USDT: $434K$PAYG: $64K盗難アドレス:
0x7B582033061b96cC3F9421e73a749ED7C62da1F9… pic.twitter.com/nX81rsZYGp
— Specter (@SpecterAnalyst) 5月 30日、 2026
攻撃者は何を持ち去ったのか?
攻撃者は、ブリッジのイーサリアム側の契約から4つの資産を抜き取りました。これには、USDCで430万ドル、274 ETH(約55万3,000ドル相当)、USDTで43万4,000ドル、そしてPAYGトークン14,164個(約6万4,000ドル相当)が含まれます。これは、 PeckShieldAlert.
オンチェーンアナリストのSpecterによるとです。同氏はこの事件を最初に報告した一人でもあり、疑わしい攻撃ベクトルを、ブリッジ契約鍵または署名パスの侵害として特定しました。CryptoAdventureによると、盗難に関連する2つのイーサリアムアドレス「0x7B58…a1F9」と「0x4d3c…7A47」が特定されています。
資金洗浄はすでに進行中
PeckShieldAlertの報告によると、盗まれた資金の一部はすでにChangeNowとBinanceを介して移動されていました。
PeckShieldAlertによると、攻撃者はまだ約2,102 ETH(約423万ドル)を保有しており、報告時点では盗まれた資産の大部分が攻撃者のウォレットに残っています。
Cyversは 540万ドルの損失額を確認し、盗まれた資産はネイティブETHに交換されたと述べています。
Gravity Bridgeは、この事件に関する事後分析や公的な声明をまだ公開していません。
ブリッジの侵害が次々と報告されている
Gravity Bridgeの資金流出は、すでにブリッジ攻撃で傷ついた1ヶ月に発生しました。DefiLlamaのハッキングデータベースによると、5月18日、Verus-Ethereumブリッジは検証バイパスの脆弱性により1,150万ドルを失いました。アナリストたちは、Verusの事件を、クロスチェーンインフラの侵害が増加している一連の事件の一部だと指摘しています。
Cryptopolitanは 以前に報告 ブリッジプロトコルの持続的な脆弱性、すなわち、チェーン間で大量のロック資産を扱い、攻撃者にとって集中した標的となる点についてです。DefiLlamaのデータによると、 ブリッジが$3.2億を占める 暗号通貨史上、ハッキングされた総価値166億ドルのうち、1,⟦N1⟧億ドルを占めています。他のDeFiカテゴリと比較してブリッジプロトコルの数が非常に少ないことを考慮すると、これは不均衡なシェアです。
報告時点において、Gravity Bridgeの総ロック価値(TVL)は約620万ドルでした。これは、 DefiLlamaによるものです。540万ドルの流出は、ブリッジのTVLのほぼ大きな部分を占めており、プロトコルの保管価値が急落することを意味します。
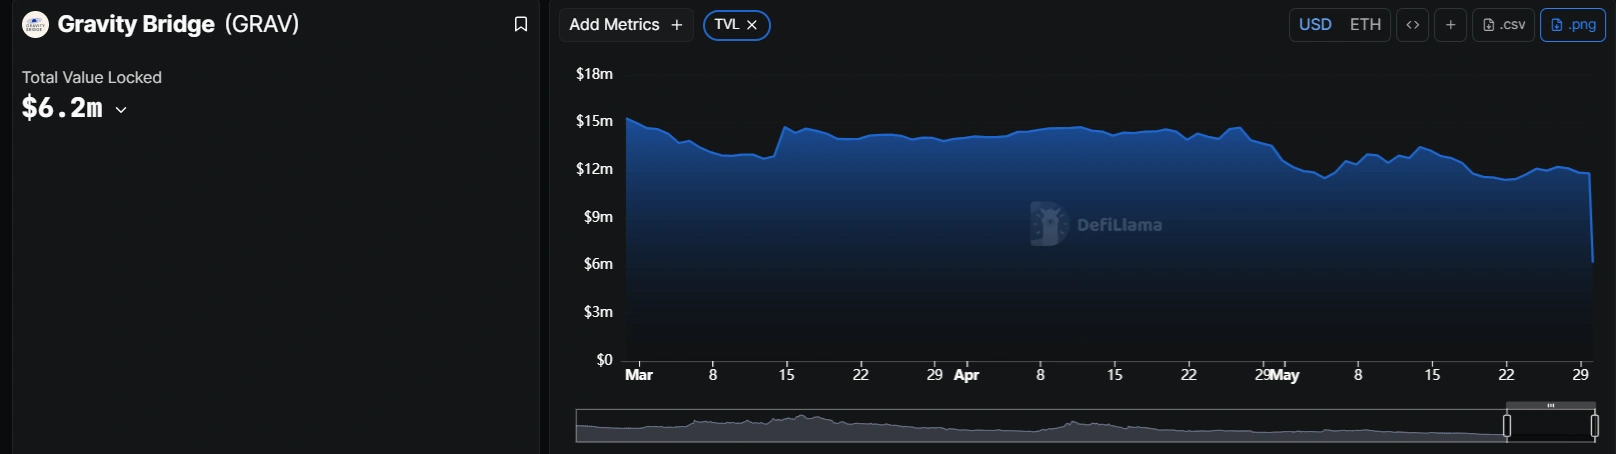
あるコミュニティメンバーは、残りの資金の規模に驚きを表明しました。「Gravity Bridgeにまだそれほど多くのTVLがロックされているとは知りませんでした」と、AirdropGlideAppのEd氏は書き、なぜユーザーがより新しいコスモスのブリッジオプションに移行しなかったのかと疑問を呈しています。
現在、プロトコルに資金を預けているユーザーには公式なガイダンスがありません。プラットフォームは侵害について確認したり、更新情報を共有したりしていません。残りの2,102 ETHは既知のアドレスにあり、取引所やコンプライアンスチームが、さらなる資金洗浄が行われる前に資金をフラグ付けまたは凍結する猶予を与えています。
これをお読みいただいているあなたは、すでに一歩先を行っています。当社のニュースレターでその先を行ってください。
よくある質問
Gravity Bridge から何が盗まれたのか?
攻撃者は合計約 540 万ドルを不正送金しました:USDC で 430 万ドル、ETH で 274(約 55 万 3,000 ドル)、USDT で 43 万 4,000 ドル、PAYG トークンで 6 万 4,000 ドルです。
Gravity Bridge はどのように悪用されたのか?
オンチェーンアナリストの Specter は、疑わしい攻撃ベクトルをブリッジ契約キーまたは署名パスの侵害と特定しましたが、Gravity Bridge はこの方法を裏付ける公式事後報告をまだ発表していません。
攻撃者は盗んだ資金を移動させたか?
PeckShieldAlert は、一部が ChangeNow と Binance を経由して洗浄されたと報じていますが、アラート時点では攻撃者が約 2,102 ETH(約 423 万ドル)を保有していました。
免責事項。 本情報は取引助言ではありません。Cryptopolitan.com は、本ページに記載された情報に基づいて行われた投資に対して一切の責任を負いません。投資判断を下す前に、独自の調査を行うか、資格を有する専門家にご相談することを強く推奨します。

ハンナ・コリーモア
Hannahは、暗号通貨分野でほぼ10年にわたるブログ執筆およびイベントレポートの経験を持つライター兼編集者です。Cryptopolitanでは、ニュースページに寄稿し、DeFi、RWA(実世界資産)、暗号通貨規制、AI、フロンティアテック業界の最新の動向を報告・分析しています。アーケディア大学でビジネス経営の学位を取得しています。









