






- Adshares ブリッジの悪用を行った攻撃者は 256 ETH を返還し、ハッキングで盗まれた約 628,000 ドルのうち約 86% に相当する金額を回復しました。
- この部分的な返還は、攻撃者が盗んだ資金の一部を保持しつつ残りを返還するという、DeFi 分野で高まっている傾向に沿ったものであり、非公式な報奨金交渉の後に行われることもあります。
- アナリストは、大規模な悪用事件の後に現れることが多い偽の返還ポータル、フィッシングリンク、なりすましアカウントに注意するようユーザーに警告しています。
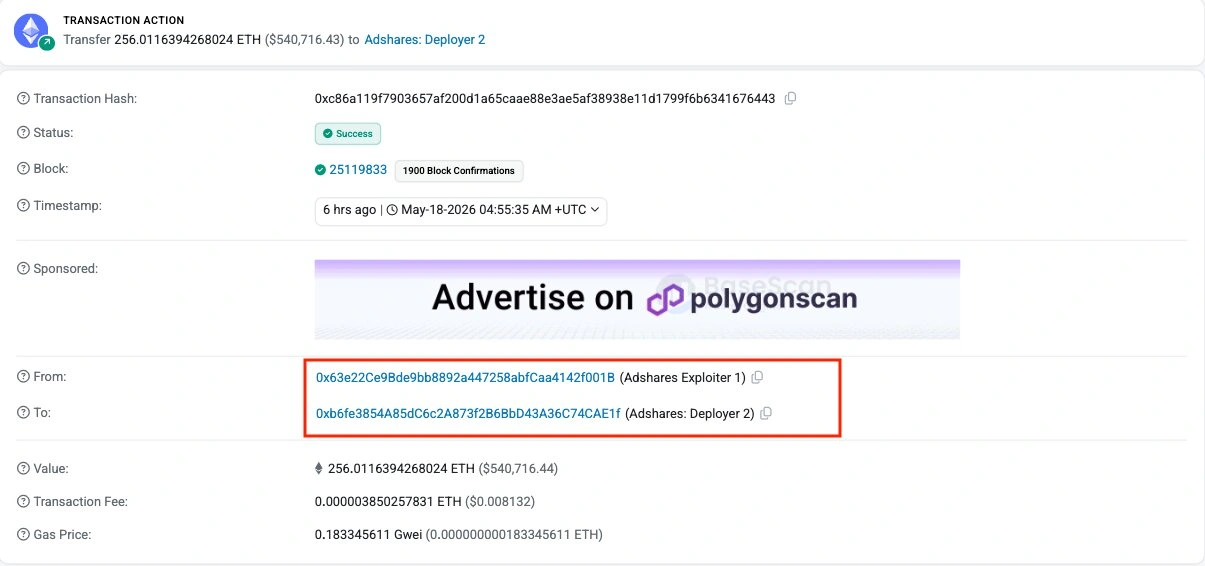
5月17日のAdsharesブリッジ攻撃の背後にある攻撃者は、プロジェクトのデプロイヤーアドレスに256 ETH(約54万700ドル)を返還し、推定される62万8000ドルの損失の約86%をカバーしたと、PeckShieldAlertは述べている。
しかし、 部分的な返金 がプロジェクトおよび悪意のあるアクターからの攻撃が増加しているDeFi空間にとって救済の形であるにもかかわらず、セキュリティ研究者は、ハッキング後のリカバリー期間も被害者ユーザーを狙う詐欺師を引き付けるため、プラットフォームとユーザーは警戒し、注意喚起するよう警告している。
Adshares攻撃はどのように発生したのか?
5月16日にAdshares事件を最初に警告したweb3セキュリティプラットフォームCD Securityの創設者であるセキュリティ研究者Chris Dior氏によると、根本原因はブリッジのミント検証の失敗であった。
「ブリッジミントEOAは、存在しないネイティブチェーンのtxidで3つのwrapTo()呼び出しに署名し、攻撃者に偽のwADSをミントした。攻撃者はwADSを約148.5 ETHおよび約30万5000ドルのUSDCにイーサリアム上でダンプした」 Diorは書いた X上で。
DeFiLlamaの攻撃データベース 5月16日の事件を、イーサリアムでの総損失62万8000ドルを伴う「ブリッジ検証バイパス」技術を使用したプロトコルロジックの失敗として分類している。これは、脆弱性がブリッジのクロスチェーン証明チェックレイヤーに由来し、市場取引やオラクルに関連する欠陥ではないことを示唆している。
Adsharesは部分的な返金に成功した
攻撃者が略奪品の一定割合を返還し、より少ない割合を保持することは、DeFi空間では新しいことではない。しかし、いくつかのケースが成功裏に実行されたため、このホワイトハットのルートはより人気を得ているようだ。Adsharesの部分的な返金は、そのパターンに従っている。
ただし、Adsharesが公式な報奨金条件を提供したか、または攻撃者が執筆時点で自発的に資金を返還したかは確認されていない。
最近、攻撃された資金の一部を回復した別のプラットフォームは、TONとイーサリアムをブリッジするクロスチェーンプロトコルであるTACである。5月12日に280万ドルを失った後、 TACは攻撃者に 残りの返還に対して10%の報奨金を提示した。攻撃者はこれを受け入れ、TACはセキュリティパートナーおよび法執行機関と連携して訴訟を放棄し、この事件をホワイトハットの事案として再分類した。
Verusチームもまた、プラットフォームに対して1150万ドルの攻撃を仕掛けた攻撃者にホワイトハットのオファーを延長した。 Cryptopolitanによる報道.
これまでに、Adsharesチームは攻撃に対応する公開声明を発表したり、ポストモーテムをリリースしたり、公式な報奨金通知を発行したり、リカバリーに関する anything を共有したりしていない。
ユーザーは、プラットフォームの公式ハンドルから発信されていない情報に警戒すべきである。
リカバリー期間は二次詐欺を生み出す
すべての攻撃が返金につながるわけではない。実際、多くの場合、そうではなく、資金が戻ってきた場合でさえ、ハッキングを取り巻く注意は詐欺のための肥沃な土壌を生み出す。
これらの期間中、偽の報奨金通知、フィッシングリカバリーポータル、および補償更新を検索しているユーザーを対象としたウォレット検証リンクの増加が見られるのは一般的である。
THORChainとVerusの攻撃は 最近の事件 であり、これによりアナリストらはこれらの警報を鳴らしている。THORChainは5月15日に1000万ドルの攻撃を受け、その後、悪意のあるアクターはプロトコルがリカバリープラットフォームを立ち上げるという誤情報を広め始めた。
ここやDM(またはどこでも)で、Verusチームやコミュニティの一部であり、補償を提供すると主張する人は詐欺師である。補償を提供する人々や、補償プログラムがあると主張する人々とは絶対に接触せず、DiscordまたはXに報告してください。
— Verus – The Internet of Value (@VerusCoin) 2026年5月18日
THORChainは警告した X上のユーザーに対し、「存在しないリカバリープログラム、エアドロップ、および補償請求に関する複数の偽アカウントと誤情報」が流通していると。Adsharesユーザーは、部分的な返還が公の注目を集めたことで、現在同様のリスク期間に直面している。
ブリッジ攻撃は2026で増加し続けている
Adsharesの侵害は、ブリッジ関連の攻撃の増加に拍車をかけた。PeckShieldAlertは、2026年の累積ブリッジ損失が5月中旬までに3億2860万ドルを超えたと報告した。この数字には、 11.5百万ドルのVerus-イーサリアムブリッジハック が含まれており、これは5月18に開示された。
暗号通貨のニュースを読むだけでなく、それを理解しましょう。ニュースレターに登録してください。無料です。
よくある質問
Adshares ブリッジはどのように悪用されたのでしょうか?
攻撃者はブリッジミント EOA を使用して、存在しないネイティブチェーンのトランザクション ID を参照する 3 つの wrapTo() 呼び出しに署名し、イーサリアム上で裏付けのない wADS トークンをミントしました。その後、これらは約 148.5 ETH と 305,000 ドルの USDC に交換されました。
盗まれた Adshares の資金のうち、どれほどが返還されたのでしょうか?
PeckShieldAlert は、悪用者がデプロイヤーアドレスへ 256 ETH(約 540,700 ドル相当)を返還したと報告しており、これは推定損失額 628,000 ドルの約 86% に相当します。
Adshares は正式に報奨金の提供や回収計画を確認しましたか?
5月18日現在、Adsharesからの公式な事後分析報告、公的な報奨金公告、または署名された回復声明は、独立系メディアによって確認されていません。
免責事項。 本情報は取引助言ではありません。Cryptopolitan.com は、本ページに記載された情報に基づいて行われた投資に対して一切の責任を負いません。投資判断を下す前に、独自の調査を行うか、資格を有する専門家にご相談することを強く推奨します。

ハンナ・コリーモア
Hannahは、暗号通貨分野でほぼ10年にわたるブログ執筆およびイベントレポートの経験を持つライター兼編集者です。Cryptopolitanでは、ニュースページに寄稿し、DeFi、RWA(実世界資産)、暗号通貨規制、AI、フロンティアテック業界の最新の動向を報告・分析しています。アーケディア大学でビジネス経営の学位を取得しています。









