




- ハッカーは LinkedIn でビジネス上のつながりを装い、カスタム macOS マルウェアを展開して暗号通貨開発者を標的にしている。
- このグループは認証情報を窃取し、CI/CD パイプラインを乗っ取る。
- JINX-0164 はトロイの木馬仕込みの npm パッケージを通じて少なくとも 1 つのサプライチェーン攻撃を実行したことが確認されている。
JINX-0164という名前のハッカーグループは、LinkedInを通じて暗号通貨開発者に連絡し、カスタムmacOSマルウェアでマシンに感染させる偽の会議に招待している。
このマルウェアはログイン資格情報を盗み、開発者がソフトウェアのビルドとデプロイに使用するパイプラインを乗っ取る。クラウドセキュリティ企業のWizは2026年5月27日にその発見を公開した。
偽の会議リンクがデベロッパーのマシンにAUDIOFIXマルウェアをドロップ
Wizのインシデント対応チームは、このグループが少なくとも2025年半ばからの攻撃に関連していることを突き止めた。
攻撃者は正当に見えるプロフィールを使用して開発者にLinkedInで連絡し、ビジネス通話を提案し、Microsoft Teamsや類似のビデオ会議ツールのように見える偽のウェブサイトのリンクを送信する。
AUDIOFIXは、被害者が会議URLだと思い込んでクリックした瞬間に静かにインストールを開始するmacOSウイルスである。IntelおよびApple Silicon搭載Macで動作し、偽のAppleサイトに保存されたスクリプトを介して配信される。このウイルスは再起動後も稼働し続けるよう設定され、システムオーディオコンポーネントを装い、HTTPSを介して攻撃者と通信する。
マシンに侵入すると、macOS Keychainの保存されたパスワード、ブラウザの資格情報、SSHキー、AWS、GCP、Azureのクラウドアクセストークン、暗号通貨ウォレットデータを収集する。さらに、Wizは攻撃者が直接パスワードをフィッシングし、エンコードされたファイルに保存していることも発見した。
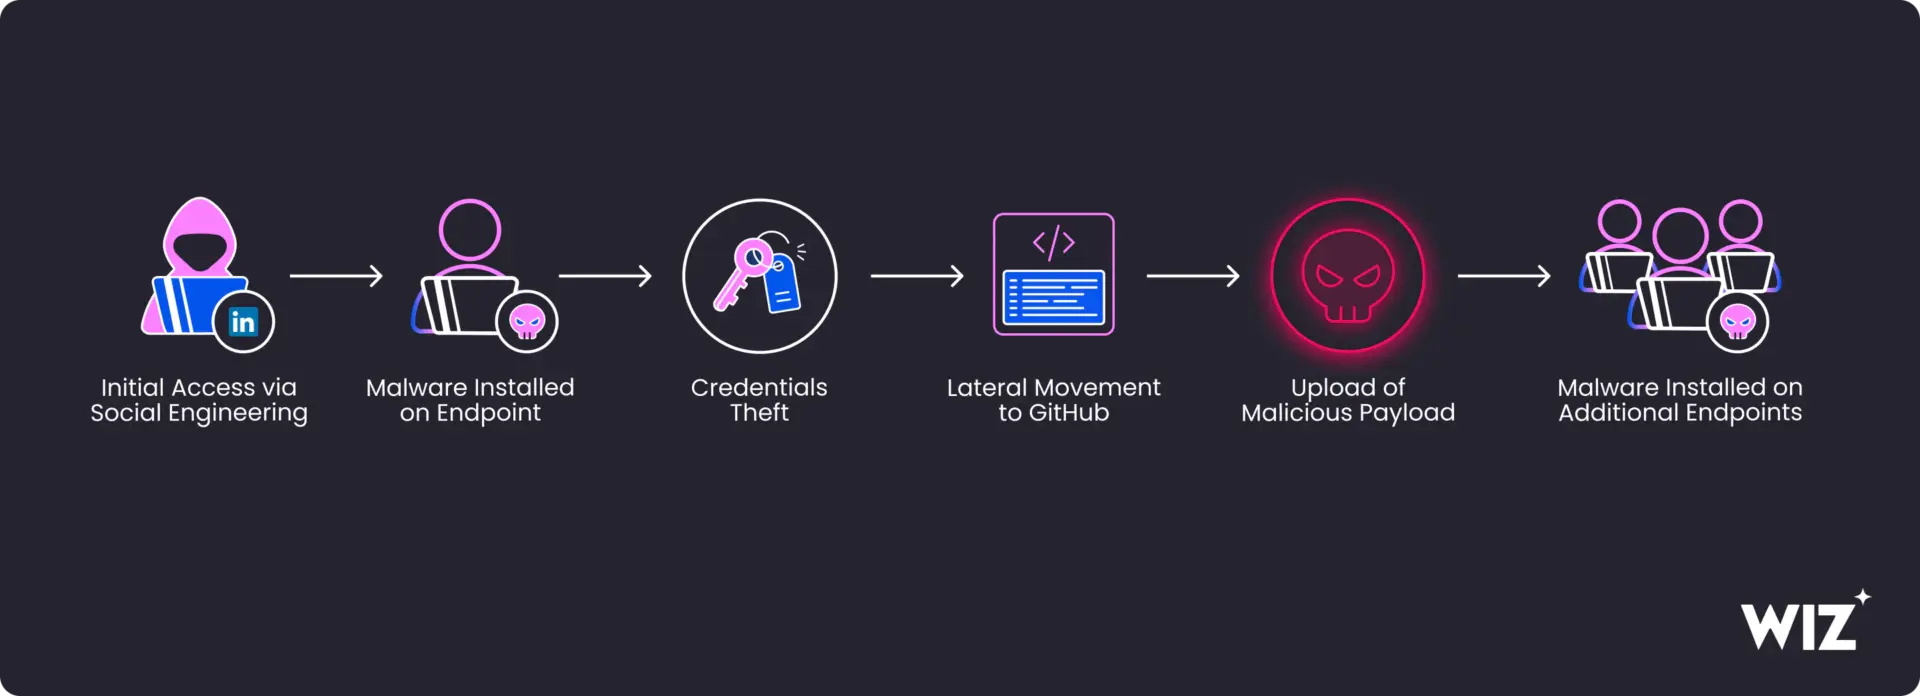
JINX-0164は、他のインフォスティールとは異なり、内部コードリポジトリと開発インフラストラクチャを狙っている。
2026年初頭のケーススタディにおいて、Wizは攻撃者がGitHubトークンを盗み、オープンソースツールであるnord-streamを使用してCI/CDパイプラインから機密情報を抽出した方法を文書化した。その後、彼らは内部リポジトリにAUDIOFIXマルウェアを注入し、Gitコミットメタデータを偽造して正当な開発者を装い、メインブランチに悪意のあるコードをプッシュするか、既存のものを乗っ取った。
他の開発者も、これらの汚染されたリポジトリからプルしてビルドしたことで自動的に感染した。組織自体の開発ワークフローが配布メカニズムとなった。コミットに検証済みGPG署名がないことを警告するGitHubのVigilant Modeは、少なくとも1つのケースでなりすましを検知した。
また、このグループは公開npmパッケージに対する確認済みのサプライチェーン攻撃も実行した。2026年4月7日、JINX-0164は@velora-dex/sdkのバージョン4.9.1にトロイの木馬を仕込み、リモートスクリプトをフェッチして実行し、MINIRATを展開するbase64エンコードされたコマンドを注入した。MINIRATは、永続化とリモートコマンド実行に焦点を当てた、軽量なGoベースのバックドアである。
攻撃者は暗号通貨開発者から現金とコードを狙う
AUDIOFIXとMINIRATは、datahub[.]ink、cloud-sync[.]online、byte-io[.]usなどのコマンド・アンド・コントロールドメインを共有している。攻撃者は、Mullvad VPN、Astrill VPN、ExpressVPNを介して活動経路を隠し、実際の位置を秘匿している。
Wizは、北朝鮮の脅威クラスターであるUNC1069およびSapphire Sleetとの戦術的な類似性をいくつか発見したが、直接的なインフラストラクチャの重複は見つからなかった。彼らはJINX-0164を、独自かつ金銭的動機を持つ脅威アクターと呼んでいる。
5月、ハッカーは公式Mistral AI Pythonライブラリを含む170以上のnpmおよびPyPIパッケージを侵害した。この攻撃により、暗号通貨およびAI開発者が所有するGitHubトークンとクラウド資格情報が露見した。これはまた、ビルドの整合性を検証するための暗号的な信頼モデルを破綻させる、有効なSLSA Build Level 3の進捗証明を付与する悪意のあるパッケージの最初の文書化された事例でもあった。
暗号通貨およびAI開発者をハッキングすることは、通常、現金と価値あるコードをもたらす。暗号通貨ラボ/企業はサイバーセキュリティ対策を強化し、CI/CDパイプラインにおける不正アクセスや悪意のある活動がないか確認する必要がある。承認されていないGitHubアクション、検証されていない署名を持つコミット、不審なVPN接続はすべて警告サインである。LinkedIn経由で送られた会議に参加した開発者は、コンピュータのウイルススキャンを行うべきである。
暗号通貨のニュースを読むだけでなく、それを理解しましょう。ニュースレターに登録してください。無料です。
よくある質問
JINX-0164とは何ですか?
JINX-0164 は Wiz によって特定された金銭目的の脅威アクターで、少なくとも 2025 年半ばから活動している。
JINX-0164攻撃はどのように始まるのか?
攻撃者は LinkedIn で信頼できるプロフィールを用いて開発者に連絡し、バーチャル会議を提案して悪意のあるドメインへのリンクを送信する。被害者が偽の会議クライアントを実行すると、AUDIOFIX と呼ばれる macOS マルウェアが配信される。
暗号通貨開発者は侵害を疑った場合、何をすべきか?
開発者は GitHub トークン、SSH キー、クラウド認証情報、およびすべての暗号ウォレットキーをローテーションする必要がある。また、CI/CD パイプラインに不正な活動がないか監査し、リポジトリに検証されていないコミットがないか確認する必要がある。
免責事項。 本情報は取引助言ではありません。Cryptopolitan.com は、本ページに記載された情報に基づいて行われた投資に対して一切の責任を負いません。投資判断を下す前に、独自の調査を行うか、資格を有する専門家にご相談することを強く推奨します。

ランダ・モーゼス
ランダ・モーゼスはCryptopolitanのエディター兼記者で、テクノロジー、AI、ロボティクス、暗号資産、詐欺、ハッキングなどを担当しています。2017年以来暗号資産分野で活動しており、Forward Protocol、AmaZix、Cryptosomniacで役職を務めました。ブラッドフォード大学で電気電子工学の学位を取得しています。









