Protezione da ransomware 5 principali ransomware in 2019 rivela il report
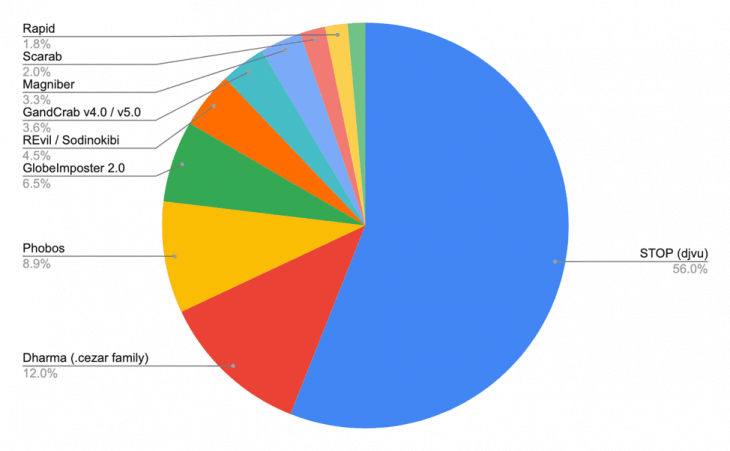
L'ultimo Emisoft rapporto per la consapevolezza e la protezione ransomware, ribattezzato "Statistiche ransomware per 2019: rapporto dal Q2 al Q3", rivela lo stato della cybersecurity nel mondo digitale, nelle aree di criptovalute e non criptovalute.
Il rapporto di Emisoft si basa sui dati di oltre duecentotrentamila (230.000) sottomissioni raccolte attraverso un progetto ID Ransomware.Gli utenti possono caricare un file infetto sul sito web del progetto ID Ransomware per scoprire quale ransomware ha infettato il loro computer.
Protezione ransomware: No1 STOP o DJVU per Bitcoin
Il rapporto rivela che il ransomware STOP o DJVU è stato segnalato il cinquantasei percento (56%) del tempo come la tecnologia dietro l'attacco ransomware. Oltre settantaseimila (76.000) voci STOP o DJVU sono state registrate sul sito web del progetto.
Il ransomware applica la crittografia AES-256 sui file utente chiedendo un riscatto di quattrocentonovanta dollari ($490) in Bitcoin. Le versioni iniziali possono essere riparate tramite alcuni software gratuiti, ma gli attacchi più recenti utilizzano crittografie più avanzate.
Un ransomware della famiglia .cezar Dharma è stato trovato che infetta fino al dodici percento delle vittime totali. Dharma è quello che puoi definire un ransomware di livello aziendale poiché mira principalmente alle piccole e medie imprese. Dharma sfrutta le vittime attraverso infezioni via email e porte RDP.
Tuttavia, il ransomware Dharma (famiglia .cezar) non specifica un importo di riscatto; invece, istruisce le vittime a contattare i distributori del ransomware via email per negoziare il riscatto.
Questo ransomware è violabile e in passato, un ospedale Altus Baytown Hospital, Texas, non solo ha rifiutato di pagare il riscatto ma ha anche assunto un consulente tecnologico privato per recuperare con successo i file.
Protezione ransomware: No3 Phobo
Un lontano cugino del ransomware Dharma, Phobo, funziona anche su principi simili ma si ritiene sia più letale e più silenzioso. Il ransomware mira principalmente alle entità aziendali e pubbliche dove la liquidità finanziaria può essere resa possibile su breve avviso.
Phobo, essendo un principiante che è diventato famoso nel 2019, rappresenta quasi il nove percento (8,9%) degli attacchi ransomware totali. Simile a Dharma, Phobo richiede anche alla vittima di contattare e negoziare il riscatto.
La Wyoming Area School District ha finito per pagare più del denaro del riscatto per recuperare i file attraverso un consulente tecnologico di terze parti. Una somma esorbitante di trentottomila dollari ($38.000) è stata pagata dalla compagnia di assicurazione. Tuttavia, l'importo era diecimila dollari ($10.000) inferiore all'importo del riscatto.
Protezione ransomware: No 4 GlobeImposter 2.0
Il nome di questo ransomware GlobeImposter 2.0 è di per sé un segnale rivelatore. Un nome di ransomware bonificato dato a programmi creati solo per uno scopo, cercare e distruggere.
Tuttavia, per fortuna, il ransomware stesso non è efficace come il nome, e solo un misero sei punto cinque percento (6,5%) di tutte le vittime è stato infettato dal ransomware GlobeImposter 2.0.
Un altro programma che utilizza la crittografia AES-256 e richiede un riscatto in Bitcoin. Il costo di recupero può arrivare fino a ottomila dollari ($8.000); tuttavia, il riscatto noto è sempre compreso tra uno e dieci (1-10) Bitcoin.
Protezione ransomware: No 5 REvil / Sodinokibi
Il ransomware con molti nomi, REvil, e Sodin sono i vari nomi del ransomware Sodinokibi. Uno dei più letali rappresenta circa il quattro punto cinque percento (4,5%) di tutti gli incidenti ransomware segnalati.
Si ritiene che sia il frutto della mente dello stesso maestro del ransomware GrandCrab, è forse il più letale dei top ten, tuttavia, per fortuna, saturato in una parte del mondo.
Il ransomware è responsabile dell'interessamento di oltre ventidue (22) uffici governativi e distrettuali in Texas. Gli uffici hanno deciso di non pagare il riscatto e è stato segnalato solo un recupero parziale, mentre la maggior parte degli uffici ha dovuto ricostruire il proprio database da zero. Utilizza tutte le misure di protezione ransomware per stare lontano e al sicuro da questo male.
Ransomware e riscatti in Bitcoin non solo portano vergogna alla sfera delle criptovalute ma anche al paese di origine. Tuttavia, la saga continua ed è probabile che continui fino alla fine dei tempi e la protezione ransomware è la nostra unica speranza.
Giornalista, scrittore, editore, ricercatore e stratega con oltre 10 anni di esperienza nei settori digitale, editoriale e delle pubbliche relazioni, Saad lavora seguendo il mantra: creatività, qualità e puntualità. Nei suoi anni a venire promette di costruire un istituto autosufficiente che offra istruzione gratuita. Con un portfolio diversificato, ha studiato e scritto su temi legati alla criminalità informatica, alle truffe, alla blockchain e alle criptovalute.