



Il cryptojacking colpisce i mercati, il malware minerario di Monero prende di mira oltre 3.500 siti

- I ricercatori riportano che oltre 3.500 siti web sono stati compromessi da malware JavaScript furtivo che mina Monero senza il consenso degli utenti.
- Il malware utilizza codice offuscato, Web Workers e connessioni WebSocket per eludere il rilevamento e sottrarre in modo persistente potenza di calcolo CPU.
- Gli attaccanti del cryptojacking prendono di mira anche siti WordPress e agenzie governative, inclusa l'USAID, attraverso violazioni della catena di approvvigionamento e basate su credenziali.
Gli attacchi di cryptojacking sono tornati, compromettendo oltre 3.500 siti web e dirottando silenziosamente i browser degli utenti per estrarre Monero, una criptovaluta focalizzata sulla privacy. La campagna è stata scoperta dalla società di cybersecurity c/side martedì, quasi sette anni dopo la chiusura del defunto servizio Coinhive, che aveva reso popolare questa tattica dal 2017.
Secondo i ricercatori di c/side, il malware è nascosto in codice JavaScript offuscato che distribuisce silenziosamente un miner quando gli utenti visitano un sito infetto. Una volta che un visitatore atterra nella pagina compromessa, lo script valuta silenziosamente la potenza di calcolo del dispositivo. Poi lancia Web Worker paralleli in background per eseguire operazioni di mining, senza il consenso dell'utente.
Limitando l'utilizzo del processore e instradando la comunicazione attraverso flussi WebSocket, il miner evita il rilevamento, nascondendosi dietro il traffico browser normale. "L'obiettivo è sottrarre risorse nel tempo, come un vampiro digitale persistente", hanno spiegato gli analisti di c/side.
Come opera il codice di cryptojacking
c/side ha trovato un codice inserito su un sito web tramite un file JavaScript di terze parti caricato da https://www.yobox[.]store/karma/karma.js?karma=bs?nosaj=faster.mo. Invece di eseguire direttamente il mining di Monero all'esecuzione iniziale, verifica prima se il browser dell'utente supporta WebAssembly, uno standard per l'esecuzione di applicazioni con elevate richieste di elaborazione.
Il codice valuta quindi se il dispositivo è adatto al mining e avvia Web Worker in background denominati "worcy", che gestiscono le attività di mining in modo discreto lasciando inalterato il thread principale del browser. I comandi e i livelli di intensità del mining vengono inseriti da un server di comando e controllo (C2) tramite connessioni WebSocket.
Il dominio di hosting del miner JavaScript è stato precedentemente collegato a campagne Magecart, famose per rubare i dettagli delle carte di pagamento. Questo potrebbe significare che il gruppo dietro l'attuale campagna ha una storia nel cybercrimine.
La minaccia si diffonde attraverso exploit dei siti web
Nelle ultime settimane, gli investigatori di cybersecurity hanno scoperto diversi attacchi client-side su siti web basati su WordPress. I ricercatori hanno individuato metodi di infezione che incorporano codice JavaScript o PHP dannoso nei siti WP.
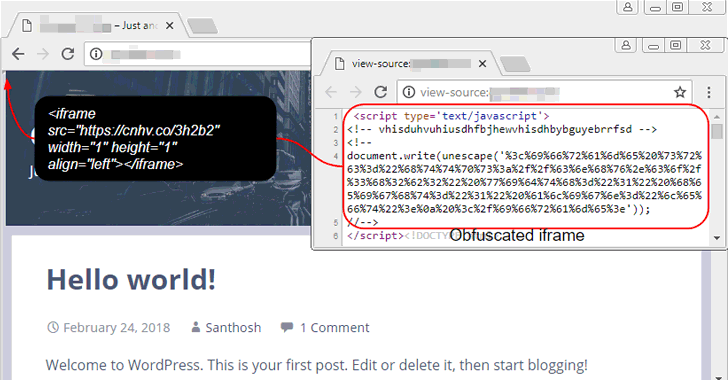
Gli attaccanti hanno iniziato ad abusare del sistema OAuth di Google incorporando JavaScript nei parametri di callback associati a URL come “accounts.google.com/o/oauth2/revoke.” Il reindirizzamento porta i browser attraverso un payload JavaScript camuffato che stabilisce una connessione WebSocket al server dell’attore malintenzionato.
Un altro metodo inietta script tramite Google Tag Manager (GTM), che viene poi incorporato direttamente nelle tabelle del database WordPress come wp_options e wp_posts. Questo script reindirizza silenziosamente gli utenti a oltre 200 domini spam.
Altri approcci includono modifiche ai file wp-settings.php di WordPress per recuperare payload da archivi ZIP ospitati su server remoti. Una volta attivati, questi script infettano il posizionamento SEO del sito e aggiungono contenuti per migliorare la visibilità dei siti web di truffa.
In un caso, del codice è stato iniettato nello script PHP del footer di un tema, causando il reindirizzamento di un utente a siti web malevoli. Un altro caso ha coinvolto un falso plugin WordPress denominato come il dominio infetto, che rileva quando i crawler dei motori di ricerca visitano la pagina. Successivamente, spamava contenuti per manipolare i ranking dei motori di ricerca, rimanendo nascosto agli utenti umani.
C/side ha menzionato come le versioni 2.9.11.1 e 2.9.12 del plugin Gravity Forms siano state compromesse e distribuite attraverso il sito ufficiale del plugin in un attacco alla catena di fornitura. Le versioni manomesse contattano un server esterno per recuperare payload aggiuntivi e tentano di creare un account amministrativo sul sito WordPress .
Nell'autunno del 2024, l'Agenzia degli Stati Uniti per lo Sviluppo Internazionale (USAID) è stata vittima di cryptojacking dopo che Microsoft ha avvisato l'agenzia di un account amministratore compromesso in un ambiente di test. Gli aggressori hanno utilizzato un attacco di password spray per accedere al sistema, creando poi un secondo account per le operazioni di mining delle criptovalute tramite l'infrastruttura cloud Azure di USAID.
Se stai leggendo questo, sei già avanti. Resta così con la nostra newsletter.
Dichiarazione di responsabilità. Le informazioni fornite non costituiscono consigli di trading. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti effettuati sulla base delle informazioni fornite in questa pagina. Si consiglia vivamente di effettuare ricerche indipendenti e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Florence Muchai
Florence si occupa di notizie relative a criptovalute, gaming, tecnologia e AI da oltre 6 anni. I suoi studi in Informatica presso l'Università Meru di Scienze e Tecnologia e in Gestione delle Emergenze e Diplomazia Internazionale presso il MMUST le hanno fornito eccellenti competenze linguistiche, osservative e tecniche. Florence ha lavorato al VAP Group e come editor per diverse testate specializzate in criptovalute.









