






Gli sviluppatori crypto cadono in truffe tramite chiamate LinkedIn false, perdendo il controllo delle pipeline di codice

- Gli hacker si sono spacciati per contatti aziendali su LinkedIn e hanno distribuito malware personalizzato per macOS per colpire gli sviluppatori di criptovalute.
- Il gruppo ruba le credenziali e compromette le pipeline CI/CD.
- JINX-0164 ha condotto almeno un attacco alla catena di approvvigionamento confermato tramite un pacchetto npm troianizzato.
Un gruppo di hacker, noto come JINX-0164, ha contattato sviluppatori crittografici tramite LinkedIn e li ha invitati a riunioni fasulle che hanno portato all'infezione delle loro macchine con malware personalizzato per macOS.
Il malware ruba le credenziali di accesso e dirotta le pipeline che gli sviluppatori utilizzano per costruire e distribuire software. L'azienda di sicurezza cloud Wiz ha pubblicato i suoi risultati il 27 maggio 2026.
Un link di riunione fasullo rilascia il malware AUDIOFIX sulle macchine degli sviluppatori
Il team di risposta agli incidenti di Wiz ha collegato il gruppo ad attacchi risalenti almeno alla metà del 2025.
Gli attaccanti contattano uno sviluppatore su LinkedIn utilizzando un profilo che sembra legittimo, suggeriscono una chiamata di lavoro e inviano un link a un sito web fasullo fatto sembrare Microsoft Teams o un simile strumento di videoconferenza.
AUDIOFIX è il virus per macOS che avvia silenziosamente l'installazione quando una vittima clicca su ciò che crede essere un URL di riunione. Opera su Mac Intel e Apple Silicon ed è consegnato tramite uno script memorizzato su un sito Apple fasullo. Il virus si configura per continuare a operare dopo un riavvio, si spaccia per un componente audio di sistema e interagisce con gli attaccanti tramite HTTPS.
Una volta sulla macchina, raccoglie le password salvate dal Keychain di macOS, le credenziali del browser, le chiavi SSH, i token di accesso cloud per AWS, GCP e Azure e i dati dei portafogli crittografici. Inoltre, Wiz ha scoperto che gli attaccanti stavano facendo phishing diretto per le password e memorizzandole in file codificati.
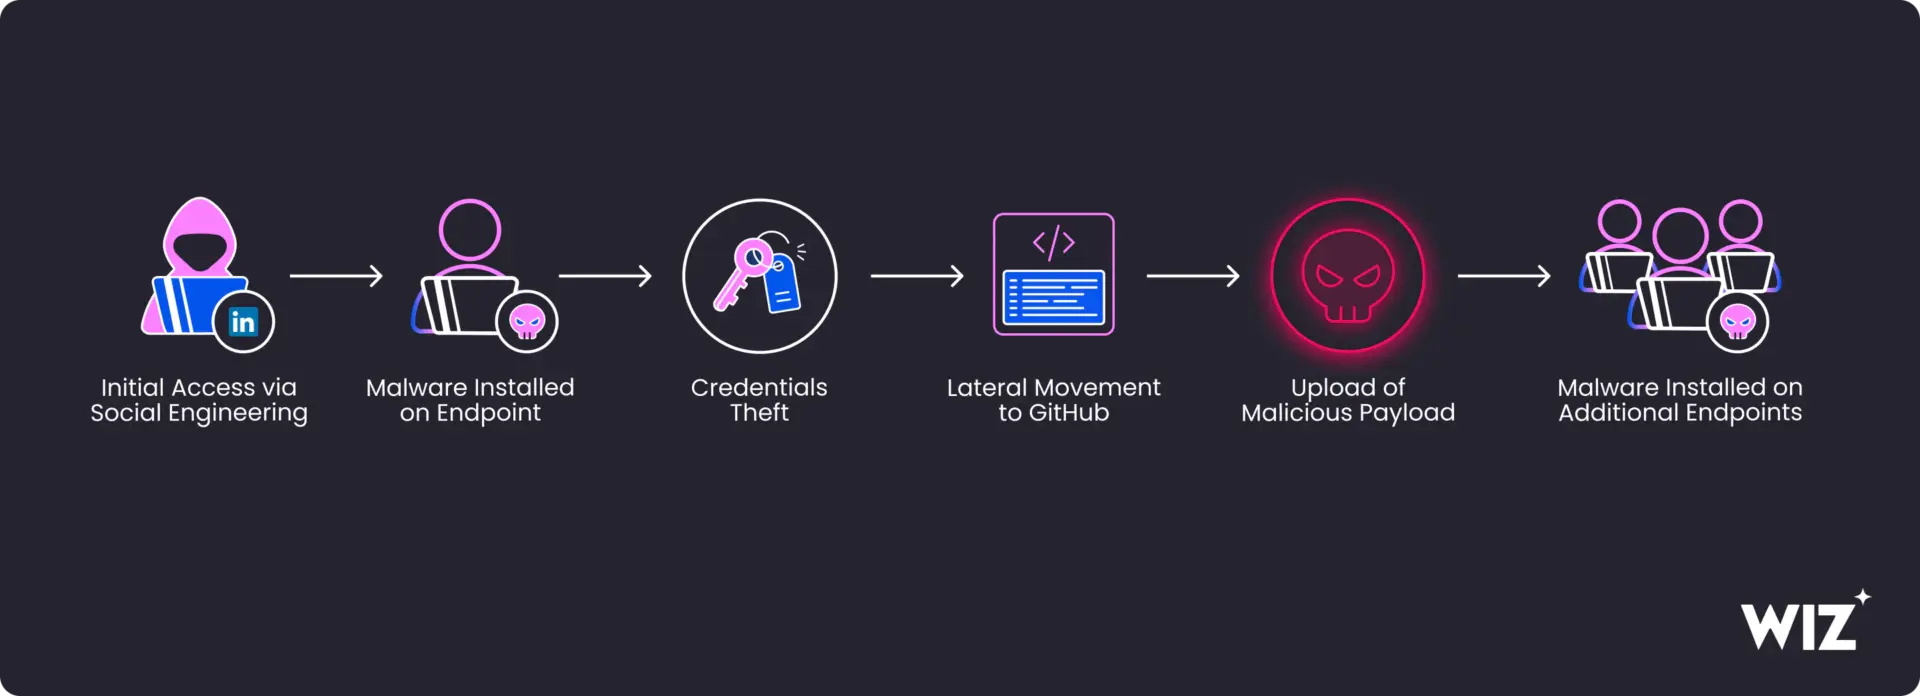
JINX-0164 si differenzia dagli altri infostealer perché punta ai repository di codice interni e all'infrastruttura di sviluppo.
In uno studio di caso all'inizio del 2026, Wiz ha documentato come gli attaccanti abbiano utilizzato token GitHub rubati per estrarre segreti dalle pipeline CI/CD con uno strumento open-source chiamato nord-stream. Hanno quindi iniettato il loro malware AUDIOFIX nei repository interni, impersonando sviluppatori legittimi falsificando i metadati dei commit Git e spingendo codice dannoso sui branch principali o dirottando quelli esistenti.
Altri sviluppatori che hanno estratto e costruito da quei repository avvelenati sono stati infettati automaticamente. Il flusso di lavoro di sviluppo dell'organizzazione è diventato il meccanismo di distribuzione. La Modalità Vigilante di GitHub, che segnala i commit privi di firme GPG verificate, ha rilevato l'impersonificazione in almeno un caso.
Il gruppo ha anche eseguito un attacco alla catena di fornitura confermato su un pacchetto npm pubblico. Il 7 aprile 2026, JINX-0164 ha trojanizzato la versione 4.9.1 di @velora-dex/sdk, iniettando un comando codificato in base64 che recuperava ed eseguiva uno script remoto che distribuiva MINIRAT. Si tratta di un backdoor leggero basato su Go focalizzato sulla persistenza e sull'esecuzione remota di comandi.
Gli attaccanti mirano a contanti e codice dagli sviluppatori crittografici
AUDIOFIX e MINIRAT condividono domini di comando e controllo come datahub[.]ink, cloud-sync[.]online e byte-io[.]us. Gli attaccanti instradano la loro attività attraverso Mullvad VPN, Astrill VPN ed ExpressVPN per nascondere la loro vera posizione.
Wiz ha trovato alcune somiglianze tattiche con i cluster di minacce nordcoreani UNC1069 e Sapphire Sleet, ma non ha trovato sovrapposizioni dirette di infrastrutture. Stanno definendo JINX-0164 un attore di minaccia distinto e finanziariamente motivato.
A maggio, gli hacker hanno compromesso oltre 170 pacchetti npm e PyPI, inclusa la libreria Python ufficiale di Mistral AI. Quel attacco ha esposto token GitHub e credenziali cloud possedute da sviluppatori crittografici e di IA. Questo è stato anche il primo caso documentato di pacchetti dannosi che trasportavano attestazioni di provenienza SLSA Build Level 3 valide, violando il modello di fiducia crittografica progettato per verificare l'integrità della build.
Hackerare sviluppatori crittografici e di IA di solito porta a contanti e codice prezioso. I laboratori/aziende crittografiche dovrebbero rafforzare le misure di cybersecurity e rivedere le loro pipeline CI/CD per qualsiasi accesso non autorizzato o attività malevole. Azioni GitHub non autorizzate, commit con firme non verificate e connessioni VPN insolite sono tutti segnali di allarme. Gli sviluppatori che hanno partecipato a riunioni inviate tramite LinkedIn dovrebbero scansionare i loro computer alla ricerca di virus.
Non limitarti a leggere le notizie sulle criptovalute. Comprendile. Iscriviti alla nostra newsletter. È gratuita.
Domande frequenti
Cos'è JINX-0164?
JINX-0164 è un attore della minaccia motivato da fini di lucro identificato da Wiz, attivo almeno dalla metà del 2025.
Come inizia l'attacco JINX-0164?
Gli attaccanti contattano gli sviluppatori su LinkedIn utilizzando profili credibili, propongono una riunione virtuale e inviano un link a un dominio malevolo. Quando la vittima esegue il client di riunione falso, viene distribuito il malware macOS chiamato AUDIOFIX.
Cosa dovrebbero fare gli sviluppatori di crypto se sospettano una compromissione?
Gli sviluppatori devono ruotare i token GitHub, le chiavi SSH, le credenziali cloud e tutte le chiavi dei portafogli crypto. Devono effettuare audit delle pipeline CI/CD per attività non autorizzate e verificare i repository per commit non verificati.
Disclaimer. Le informazioni fornite non costituiscono consulenza finanziaria. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti basati sulle informazioni presenti in questa pagina. Si raccomanda vivamente di effettuare ricerche autonome e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Randa Moses
Randa Moses è un'editor e giornalista presso Cryptopolitan, dove si occupa di tecnologia, intelligenza artificiale, robotica, criptovalute, truffe e hacking. Opera nel settore delle criptovalute dal 2017. Ha ricoperto ruoli in Forward Protocol, AmaZix e Cryptosomniac. Randa è laureata in Ingegneria Elettrica ed Elettronica presso l'Università di Bradford.









