




- TCLBANKER è un trojan bancario brasiliano che monitora 59 domini bancari e crypto.
- Il malware si diffonde dirottando le sessioni di WhatsApp Web delle vittime e gli account Outlook per inviare messaggi di phishing ai loro contatti.
- Gli utenti brasiliani di crypto e fintech sono i bersagli principali.
I ricercatori di sicurezza di Elastic Security Labs hanno scoperto un nuovo trojan bancario brasiliano chiamato TCLBANKER. Quando infetta una macchina, prende il controllo degli account WhatsApp e Outlook della vittima e invia messaggi di phishing ai loro contatti.
La campagna è etichettata come REF3076. Basandosi su infrastrutture e modelli di codice comuni, i ricercatori hanno collegato il TCLBANKER alla famiglia di malware precedentemente nota MAVERICK/SORVEPOTEL.
Il trojan si diffonde attraverso un builder di prompt AI
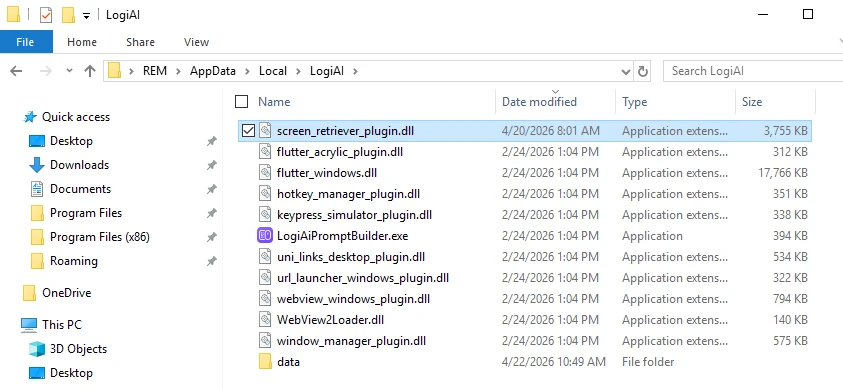
Elastic Security Labs dice che il malware arriva come un installer trojanizzato per Logi AI Prompt Builder, che è una vera app firmata Logitech. L'installer arriva in un file ZIP e utilizza il sideloading DLL per eseguire un file dannoso che sembra un plugin Flutter.
Una volta caricato, il trojan distribuisce due payload protetti da .NET Reactor. Uno è un modulo bancario e l'altro è un modulo worm costruito per l'auto-propagazione.
Dopo il caricamento, il trojan distribuisce due payload protetti da .NET Reactor. Uno è un modulo bancario e l'altro è un modulo worm che può diffondersi da solo.
Controlli anti-analisi bloccano i ricercatori
Ci sono tre parti che compongono l'impronta digitale che il loader di TCLBANKER costruisce.
- Controlli anti-debugging.
- Informazioni su disco e memoria.
- Impostazioni della lingua.
L'impronta digitale genera le chiavi di decrittazione per il payload incorporato. Se qualcosa sembra sbagliato, come un debugger allegato, un ambiente sandbox o spazio su disco basso, la decrittazione produce spazzatura e il malware si ferma silenziosamente.
Il loader patcha anche le funzioni di telemetria di Windows per accecare gli strumenti di sicurezza. Crea trampolini di syscall diretti per evitare hook in modalità utente.
Un watchdog è sempre alla ricerca di software di analisi come x64dbg, Ghidra, dnSpy, IDA Pro, Process Hacker e Frida. Se uno di questi strumenti viene trovato, il payload smette di funzionare.
Il modulo bancario si attiva solo sui computer brasiliani
Il modulo bancario si attiva sui computer situati in Brasile. Ci sono almeno due controlli di geofencing che esaminano il codice della regione, il fuso orario, la locale del sistema e il layout della tastiera.
Il malware legge la barra degli URL del browser attivo utilizzando Windows UI Automation. Funziona su molti browser come Chrome, Firefox, Edge, Brave, Opera e Vivaldi e monitora l'URL attivo/URL ogni secondo.
Il malware poi abbina l'URL a un elenco di 59 URL crittografati. Questo elenco contiene link a siti web di criptovalute, banche e fintech in Brasile.
Quando una vittima visita uno dei siti web presi di mira, il malware apre un WebSocket a un server remoto. L'hacker ottiene così il controllo remoto completo del computer.
Una volta concesso l'accesso, l'hacker utilizza un overlay che posiziona una finestra senza bordi e sempre in primo piano su ogni monitor. L'overlay non è visibile negli screenshot e le vittime non possono condividere ciò che vedono con altri.
L'overlay dell'hacker ha tre modelli:
- Un modulo di raccolta delle credenziali con un numero di telefono brasiliano falso.
- Uno schermo di progresso di aggiornamento di Windows falso.
- Uno "schermo di attesa vishing" che tiene le vittime occupate.
Bot dannosi diffondono il trojan brasiliano su WhatsApp e Outlook
Il secondo payload diffonde TCLBANKER a nuove vittime in due modi:
- App web WhatsApp.
- Poste in arrivo/account Outlook.
Il bot di WhatsApp cerca sessioni attive di WhatsApp Web nei browser Chromium individuando le directory dei database locali dell'app.
Il bot clona il profilo del browser, quindi avvia un'istanza di Chromium headless. "Un browser headless è un browser web senza interfaccia grafica utente," secondo Wikipedia. Quindi inietta JavaScript per bypassare il rilevamento dei bot e raccoglie i contatti della vittima.
Alla fine, il bot invia messaggi di phishing contenenti l'installer TCLBANKER ai contatti della vittima.
Il bot Outlook si connette tramite automazione Component Object Model (COM). L'automazione COM consente a un programma di controllarne un altro.
Il bot preleva gli indirizzi email dalla cartella Contatti e dalla cronologia della posta in arrivo, quindi invia email di phishing utilizzando l'account della vittima.
Le email hanno l'oggetto "NFe disponibile per la stampa", che in inglese significa "Fattura Elettronica Disponibile per la Stampa". Il link rimanda a un dominio di phishing che impersona una piattaforma ERP brasiliana.
Poiché le email vengono inviate da account reali, è più probabile che bypassino i filtri antispam.
La scorsa settimana, Cryptopolitan ha riferito che i ricercatori hanno identificato quattro trojan Android che prendono di mira oltre 800 app cripto, bancarie e di social media con overlay di accesso falsi.
In un altro rapporto, un malware chiamato StepDrainer ha svuotato portafogli su oltre 20 reti blockchain utilizzando interfacce di connessione del portafoglio Web3 false.
Se stai leggendo questo, sei già avanti. Resta così con la nostra newsletter.
Domande frequenti
Cos'è TCLBANKER e come si diffonde?
TCLBANKER è un trojan bancario brasiliano distribuito tramite un installer Logitech compromesso. Dirotta le sessioni di WhatsApp Web delle vittime e gli account email Outlook per inviare messaggi di phishing ai loro contatti.
Quali piattaforme crypto vengono prese di mira da TCLBANKER?
Il trojan monitora un elenco cifrato di 59 domini bancari, fintech e criptovaluta brasiliani. Attiva una sessione di controllo remoto quando una vittima visita uno di questi siti nel proprio browser.
Come fa TCLBANKER a evitare il rilevamento da parte dei ricercatori di sicurezza?
Il malware genera un'impronta digitale dell'ambiente basata su controlli anti-debugging, sull'hardware del sistema e sulle impostazioni linguistiche, quindi utilizza tale impronta per decifrare il payload. Se qualsiasi controllo fallisce, il payload non viene mai decifrato e l'esecuzione si interrompe silenziosamente.
Disclaimer. Le informazioni fornite non costituiscono consulenza finanziaria. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti basati sulle informazioni presenti in questa pagina. Si raccomanda vivamente di effettuare ricerche autonome e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Randa Moses
Randa Moses è un'editor e giornalista presso Cryptopolitan, dove si occupa di tecnologia, intelligenza artificiale, robotica, criptovalute, truffe e hacking. Opera nel settore delle criptovalute dal 2017. Ha ricoperto ruoli in Forward Protocol, AmaZix e Cryptosomniac. Randa è laureata in Ingegneria Elettrica ed Elettronica presso l'Università di Bradford.









