




Transit Finance s'engage à rembourser alors que le piratage de 1,88 M$ s'ajoute aux pertes de mai

- Transit Finance indique que les contrats actuels restent sécurisés et a promis un remboursement intégral tout en négociant avec l'attaquant.
- Des sociétés de sécurité ont également signalé de nouvelles failles liées à des compromissions de clés privées et à un contrat proxy vulnérable sur Arbitrum.
- Ces incidents s'inscrivent dans une hausse inquiétante des attaques cryptographiques après les pertes record d'avril, totalisant 710 millions de dollars pour le secteur.
Transit Finance s'est engagé à compenser tous les utilisateurs affectés après qu'un attaquant a drainé environ 1,88 million de dollars d'un contrat intelligent obsolète.
La plateforme de surveillance de la sécurité PeckShield a signalé la brèche de Transit Finance, indiquant que les fonds volés sont actuellement stockés dans une adresse $DAI.
Dans un message on-chain envoyé par Transit Finance au portefeuille de l'attaquant, l'attaquant a été informé qu'il pourrait obtenir un certain pourcentage de récompense en tant que prime de bug s'il était disposé à coopérer pour retourner les actifs.
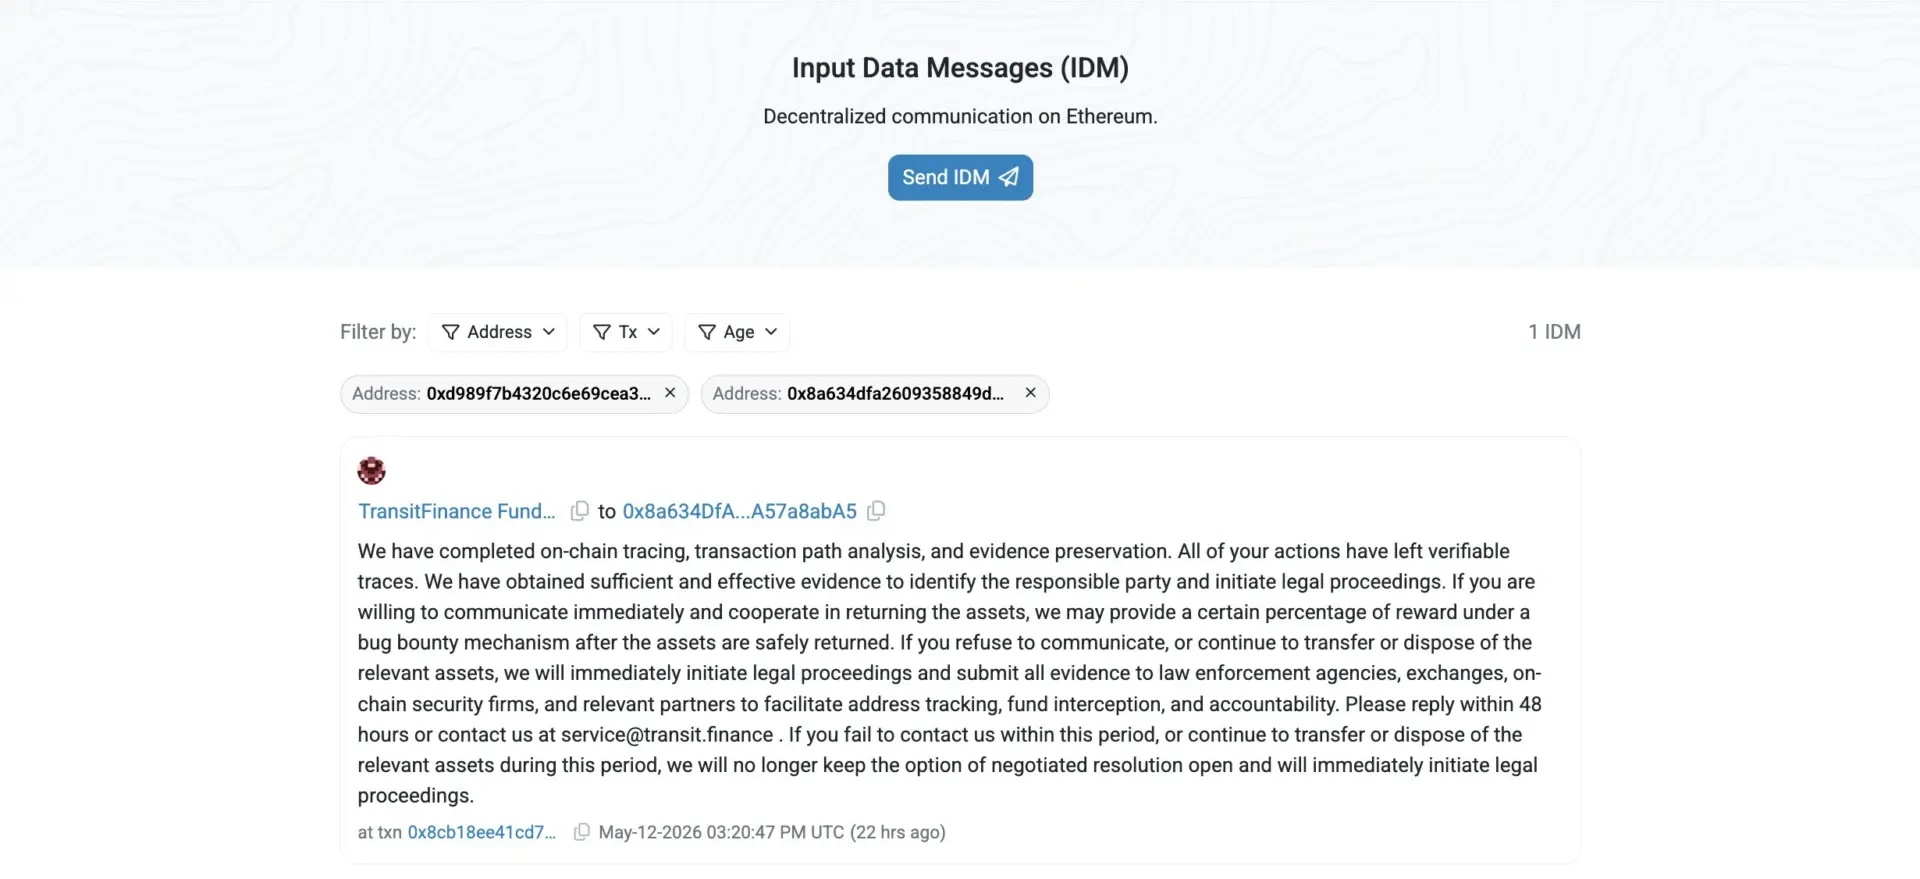
Transit Finance a fixé une fenêtre de 48 heures pour que l'attaquant réponde, tout en ajoutant qu'elle fournira plus de détails sur la compensation par le biais de ses canaux officiels dans un autre post.
Qu'est-il arrivé à Transit Finance ?
Transit Finance a attribué la brèche à un contrat intelligent de première version précédemment déployé sur le réseau TRON.
Dans une déclaration publiée sur X, le protocole a déclaré que le contrat était obsolète depuis 2022 mais que « des vulnérabilités historiques qui y étaient présentes ont été exploitées récemment, affectant un nombre limité d'utilisateurs ».
L'équipe a déclaré qu'elle avait mené des mesures d'enquête, d'isolement et d'atténuation dès la découverte, suivies d'une remédiation le 12 mai. Le protocole a informé ses utilisateurs qu'ils n'avaient pas besoin d'effectuer d'autres actions de leur part.
Il a également déclaré que la version actuelle du contrat intelligent reste inchangée et fonctionne en toute sécurité depuis plus de quatre ans, avec des audits de sécurité et une surveillance continus en place.
Exploitations crypto en mai
Transit Finance n'est pas un cas isolé, la plateforme de sécurité GoPlus Security ayant annoncé le 12 mai qu'elle avait signalé deux incidents de compromission de clés privées au cours des 36 heures précédentes, entraînant une perte combinée de 238 000 dollars.
Un trader impliqué, @0xUnihax0r, a perdu 200 000 $ dans ce que GoPlus a lié à des matériaux téléchargés en relation avec un bot de trading et Telegram. La deuxième adresse compromise était liée à un événement antérieur de fuite massive de clés privées impliquant 574 adresses, ce qui suggère que le même vecteur d'exposition continue de faire des victimes plusieurs semaines après l'incident initial.
Également le 12 mai, l'entreprise de sécurité blockchain Blockaid a émis un alerte communautaire concernant Aurellion Labs, un protocole d'actifs du monde réel tokenisés sur Arbitrum. Blockaid a écrit sur X : « Un proxy Diamond EIP-2535 non vérifié sur Arbitrum a été exploité il y a quelques minutes pour environ 456 000 $ en raison d'un Diamond non initialisé / initialize() non protégé. »
Pris ensemble, les incidents des deux premières semaines de mai, Transit Finance, Aurellion Labs et les compromissions de clés privées signalées par GoPlus, indiquent un mois qui accumule déjà des pertes à travers plusieurs classes de vulnérabilités.
Mai sera-t-il pire que le record d'exploitations crypto d'avril ?
L'espace crypto a enregistré plus de $710 millions de pertes en avril, avec la DeFi perdant plus de $609 millions à cause de cyberattaques.
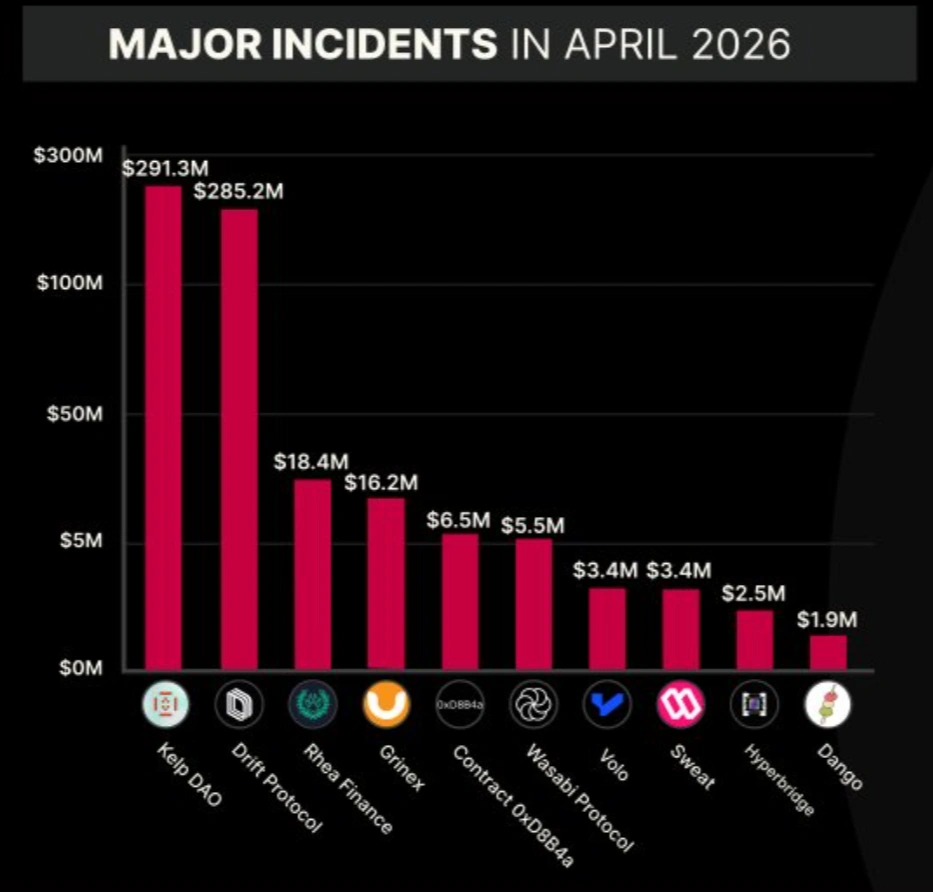
L'exploitation de KelpDAO le 19 avril, qui a entraîné une perte de 293 millions de dollars depuis son pont alimenté par LayerZero, a été le plus grand incident DeFi de 2026. Elle a été de près suivie par la perte de 285 millions de dollars de Drift Protocol, survenue le 1er avril.
Le piratage de Drift Protocol a été attribué à une campagne d'ingénierie sociale de longue date menée par des acteurs affiliés à la Corée du Nord, qui s'est classée juste après.
Les incidents de mai sont toujours considérés comme plus petits à l'échelle individuelle, car rien n'approche jusqu'à présent les pertes à neuf chiffres qui ont défini avril.
Cependant, la fréquence des attaques augmente, et le rythme précoce du mois ne laisse pas suggérer que le secteur a significativement traité les conditions permettant ces pertes.
Les esprits les plus brillants du secteur crypto lisent déjà notre newsletter. Vous aussi ? Rejoignez-les.
Avertissement. Les informations fournies ne constituent pas des conseils en matière de trading. Cryptopolitan.com décline toute responsabilité concernant les investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement une recherche indépendante et/ou une consultation avec un professionnel qualifié avant de prendre toute décision d'investissement.

Hannah Collymore
Hannah est rédactrice et éditrice avec près de dix ans d'expérience dans la rédaction de blogs et le reporting d'événements dans l'espace crypto. Chez Cryptopolitan, Hannah contribue à la page actualités, en rapportant et en analysant les derniers développements dans les secteurs de la DeFi, des RWA, de la régulation des crypto-monnaies, de l'IA et des technologies de pointe. Elle est diplômée de l'Université Arcadia avec un diplôme en administration des affaires.









