






Les pirates nord-coréens déchaînent un malware basé sur Nim sur les réseaux Web3 et crypto


- Des pirates nord-coréens ciblent les startups Web3 en utilisant de fausses invitations à des réunions Zoom.
- La famille de malwares NimDoor utilise des langages de programmation avancés pour attaquer Mac.
- Les attaquants volent les données du navigateur, les mots de passe et les messages Telegram des victimes.
Les pirates nord-coréens ont lancé une campagne de malware sophistiquée ciblant les entreprises Web3 et de cryptomonnaies en utilisant le malware NimDoor.
SentinelLabs a identifié des méthodes d'attaque avancées qui combinent l'ingénierie sociale avec des techniques de programmation complexes pour infiltrer les systèmes Mac et voler des informations sensibles.
Les pirates nord-coréens trompent les victimes via de fausses mises à jour de réunions Zoom
Les attaquants nord-coréens commencent leurs attaques en se faisant passer pour des contacts connus via Telegram, demandant ensuite à leurs victimes d'organiser des réunions via des pages de planification Calendly. Les victimes sont invitées par e-mail à télécharger ce qui semble être une mise à jour légitime du logiciel Zoom, avec des liens de réunion Zoom falsifiés intégrés.
Les attaquants créent des domaines contenant des fichiers malveillants présentés comme des fichiers de mise à jour de support Zoom, avec des noms de domaines conçus pour ressembler aux URL de réunions Zoom réelles. Les domaines falsifiés contiennent des variations telles que support.us05web-zoom.forum et support.us05web-zoom.cloud, qui sont très similaires aux domaines web Zoom réels connus des utilisateurs.
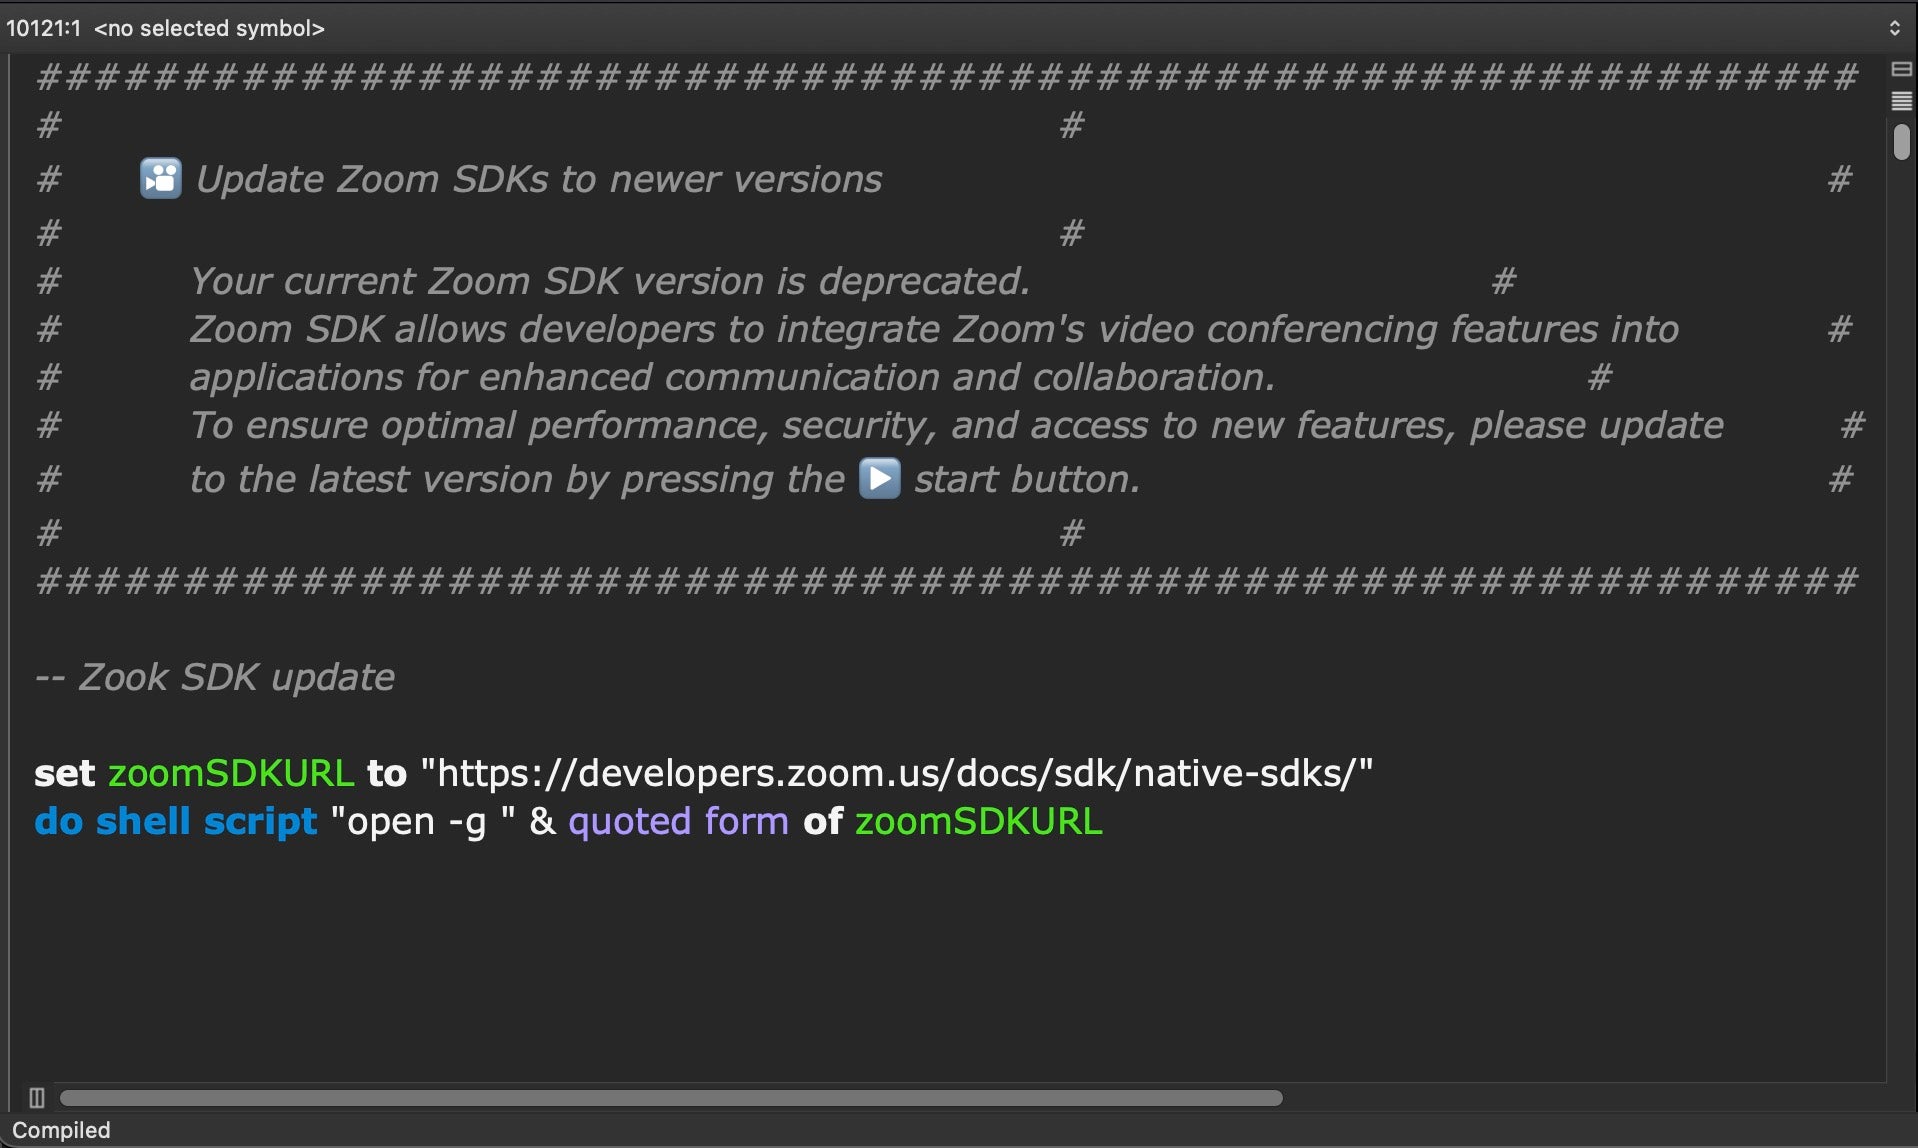
Les programmes d'attaque comportent des milliers de lignes d'espace vide pour masquer leur objectif, les faisant paraître plus grands et plus naturels que les simples programmes d'attaque. Cachés dans ces programmes se trouvent seulement trois lignes de code d'attaque qui téléchargent et exécutent d'autres modules d'attaque à partir de serveurs exploités par les pirates.
Les chercheurs de SentinelLabs ont découvert plusieurs domaines simultanément utilisés par les mêmes attaquants, ce qui indique une campagne à grande échelle qui touchait de nombreuses victimes avec des adresses web personnalisées pour chaque victime. Les fautes de frappe dans les fichiers de mise à jour falsifiés, comme « Zook SDK Update » au lieu de « Zoom SDK Update », sont plus facilement détectables et traçables par les chercheurs en sécurité.
Une fois la mise à jour falsifiée exécutée par les victimes, le malware charge une URL de redirection Zoom légitime avec un fichier HTML. Cela présente l'infection initiale comme légitime tout en initiant discrètement les composants principaux de l'attaque en arrière-plan. Cela a pour but de tromper les victimes pour qu'elles croient avoir exécuté avec succès un processus standard de mise à jour logicielle.
Le malware NimDoor vole les mots de passe et les données personnelles
La campagne de malware NimDoor utilise deux chemins d'attaque distincts une fois qu'elle infecte avec succès les ordinateurs des victimes. Le premier chemin se concentre sur le vol d'informations personnelles, y compris les mots de passe, les données du navigateur et les historiques de chat des applications populaires. Le deuxième chemin établit un accès à long terme aux systèmes compromis via des programmes cachés en arrière-plan.
Le malware cible plusieurs navigateurs web, y compris Google Chrome, Firefox, Microsoft Edge, Brave et Arc, copiant les mots de passe stockés, l'historique de navigation et les informations de connexion enregistrées. Il vole également les mots de passe système stockés dans les systèmes de gestion des mots de passe intégrés des ordinateurs Mac et copie les fichiers d'historique des commandes qui montrent quels programmes les utilisateurs ont exécutés.
Un composant spécialisé cible spécifiquement les données de messagerie Telegram, volant les bases de données de chat chiffrées et les clés de déchiffrement qui permettent aux attaquants de lire les conversations privées hors ligne. Les informations Telegram volées comprennent à la fois les fichiers de messages chiffrés et les clés spéciales nécessaires pour déverrouiller et lire ces messages.
Toutes les informations volées sont emballées et envoyées aux serveurs contrôlés par les attaquants via des connexions chiffrées. Le malware crée des dossiers cachés sur les ordinateurs infectés pour stocker temporairement les données copiées avant la transmission, en utilisant des noms conçus pour ressembler à des fichiers système légitimes.
L'attaque utilise des langages de programmation avancés, y compris Nim et C++, que de nombreux programmes de sécurité ont du mal à détecter. Le malware comprend des fonctionnalités qui l'aident à éviter la détection par les logiciels de sécurité, telles que la communication via des connexions web chiffrées et l'utilisation de noms et d'emplacements de fichiers ayant l'air légitimes.
Les attaquants ont conçu le malware pour fonctionner spécifiquement sur les ordinateurs Mac, tirant parti des fonctionnalités intégrées de Mac pour masquer leurs activités et maintenir un accès persistant aux systèmes infectés.
Des méthodes de persistance avancées assurent la survie du malware
Le malware NimDoor inclut des méthodes pour maintenir l'accès aux ordinateurs infectés même après que les utilisateurs redémarrent leurs systèmes ou tentent de supprimer les logiciels malveillants. Les attaquants utilisent une approche astucieuse qui réinstalle automatiquement le malware chaque fois que les utilisateurs essaient de le terminer ou de le supprimer.
Lorsque les utilisateurs tentent d'arrêter le processus de malware ou d'éteindre leurs ordinateurs, le malware intercepte ces signaux de terminaison et écrit immédiatement des copies de sauvegarde de lui-même dans des emplacements cachés du système infecté. Cela crée une situation où la tentative de suppression du malware déclenche en réalité son processus de réinstallation.
Le malware crée de faux fichiers système avec des noms conçus pour paraître légitimes, tels que la création de dossiers nommés d'après les services Google mais avec de subtiles différences orthographiques que les utilisateurs ne remarquent généralement pas. Ces faux fichiers obtiennent des autorisations de démarrage automatique qui font que le malware s'exécute à chaque démarrage de l'ordinateur.
Un composant clé agit comme un programme de surveillance léger qui se connecte aux serveurs des attaquants toutes les 30 secondes, envoyant des informations sur les programmes en cours d'exécution et attendant de nouvelles commandes. Cette surveillance se fait via des connexions apparemment innocentes qui ressemblent au trafic web normal.
Le malware comprend également un délai de 10 minutes avant de devenir pleinement actif, ce qui l'aide à éviter la détection par les logiciels de sécurité qui recherchent un comportement immédiatement suspect. Ce délai fait paraître le malware comme un programme normal qui met du temps à démarrer.
Ces méthodes de persistance par les pirates nord-coréens rendent le malware particulièrement difficile à supprimer complètement pour les utilisateurs ordinaires. Il nécessite souvent des outils de sécurité spécialisés ou une assistance professionnelle pour nettoyer entièrement les systèmes infectés.
Ne vous contentez pas de lire les actualités crypto. Comprenez-les. Abonnez-vous à notre newsletter. C'est gratuit.
Avertissement. Les informations fournies ne constituent pas des conseils en matière d'investissement. Cryptopolitan.com ne saurait être tenue responsable des investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement de mener vos propres recherches et/ou de consulter un professionnel qualifié avant de prendre toute décision d'investissement.

Vignesh Karunanidhi
Vignesh est rédacteur de contenu crypto, journaliste crypto, éditeur de contenu et gestionnaire des médias sociaux. Il a travaillé avec Watcher.guru, BeInCrypto, CoinGape, Milkroad et Airdrops pendant plus de 6 ans. Ses compétences dans la couverture des actualités technologiques, robotiques, commerciales et de l'IA ont été affinées grâce à un master en commerce.









