





Kaspersky s'alarme d'un malware volant les phrases semences de crypto-monnaies sur mobile


- Kaspersky découvre le malware SparkKitty ciblant les phrases de récupération crypto via OCR.
- Le malware s'est infiltré dans l'App Store officiel et Google Play via des applications infectées.
- La campagne a ciblé les utilisateurs d'Asie du Sud-Est via des jeux de hasard et des mods TikTok depuis 2024.
Les chercheurs en sécurité de Kaspersky ont mis au jour une campagne de malware mobile ciblant les utilisateurs de crypto-monnaies à travers des applications infectées.
Le logiciel espion SparkKitty volerait des captures d'écran contenant des phrases semences en utilisant la technologie de reconnaissance optique de caractères (OCR) sur les plateformes iOS et Android via les magasins d'applications officiels.
Le malware SparkKitty s'infiltre dans les magasins d'applications officiels ciblant les crypto-monnaies
Les chercheurs de Kaspersky ont découvert la campagne d'espionnage SparkKitty en janvier 2025, suite à leur identification précédente du malware SparkCat ciblant les portefeuilles de crypto-monnaies. La nouvelle menace distribue des applications malveillantes via des sources non officielles ainsi que via les plateformes officielles Google Play et App Store, les applications infectées ayant déjà été supprimées de Google Play suite aux notifications des chercheurs.
SparkKitty attaque les plateformes iOS et Android avec plusieurs mécanismes de livraison pour chacune. Sur iOS, les charges utiles du malware sont livrées via des frameworks qui se font passer pour des bibliothèques légitimes comme AFNetworking.framework ou Alamofire.framework, ou des bibliothèques obscurcies se faisant passer pour libswiftDarwin.dylib. Le malware s'insère également directement dans les applications.
Les systèmes d'exploitation Android utilisent à la fois les langages Java et Kotlin, les versions Kotlin étant employées en tant que modules Xposed malveillants. La majorité des versions du malware détournent indistinctement toutes les images des appareils, bien que les chercheurs aient détecté des clusters malveillants similaires utilisant la reconnaissance optique de caractères pour attaquer des images spécifiques contenant des informations sensibles.
La campagne est active depuis au moins février 2024, et elle a également partagé des tactiques de ciblage et une infrastructure avec l'opération précédente SparkCat.
SparkKitty a une portée plus large que l'attaque ciblée de SparkCat sur les phrases semences de crypto-monnaies, car il récupère toutes les images disponibles sur les appareils infectés. Cela a le potentiel de récolter d'autres types d'informations financières et personnelles sensibles stockées dans les galeries d'appareils.
Les mods TikTok provenant de magasins obscurs servent de vecteur d'infection principal
Les analystes de Kaspersky ont initialement rencontré la campagne en suivant des liens régulièrement suspects qui propageaient des modifications d'applications TikTok pour Android. Les applications modifiées exécutaient du code malware supplémentaire lorsque les utilisateurs lançaient les activités principales de l'application.
Les URL des fichiers de configuration étaient présentées sous forme de boutons dans les applications compromises, lançant des sessions WebView pour afficher TikToki Mall, un portail de shopping en ligne qui accepte les crypto-monnaies pour les articles de consommation.
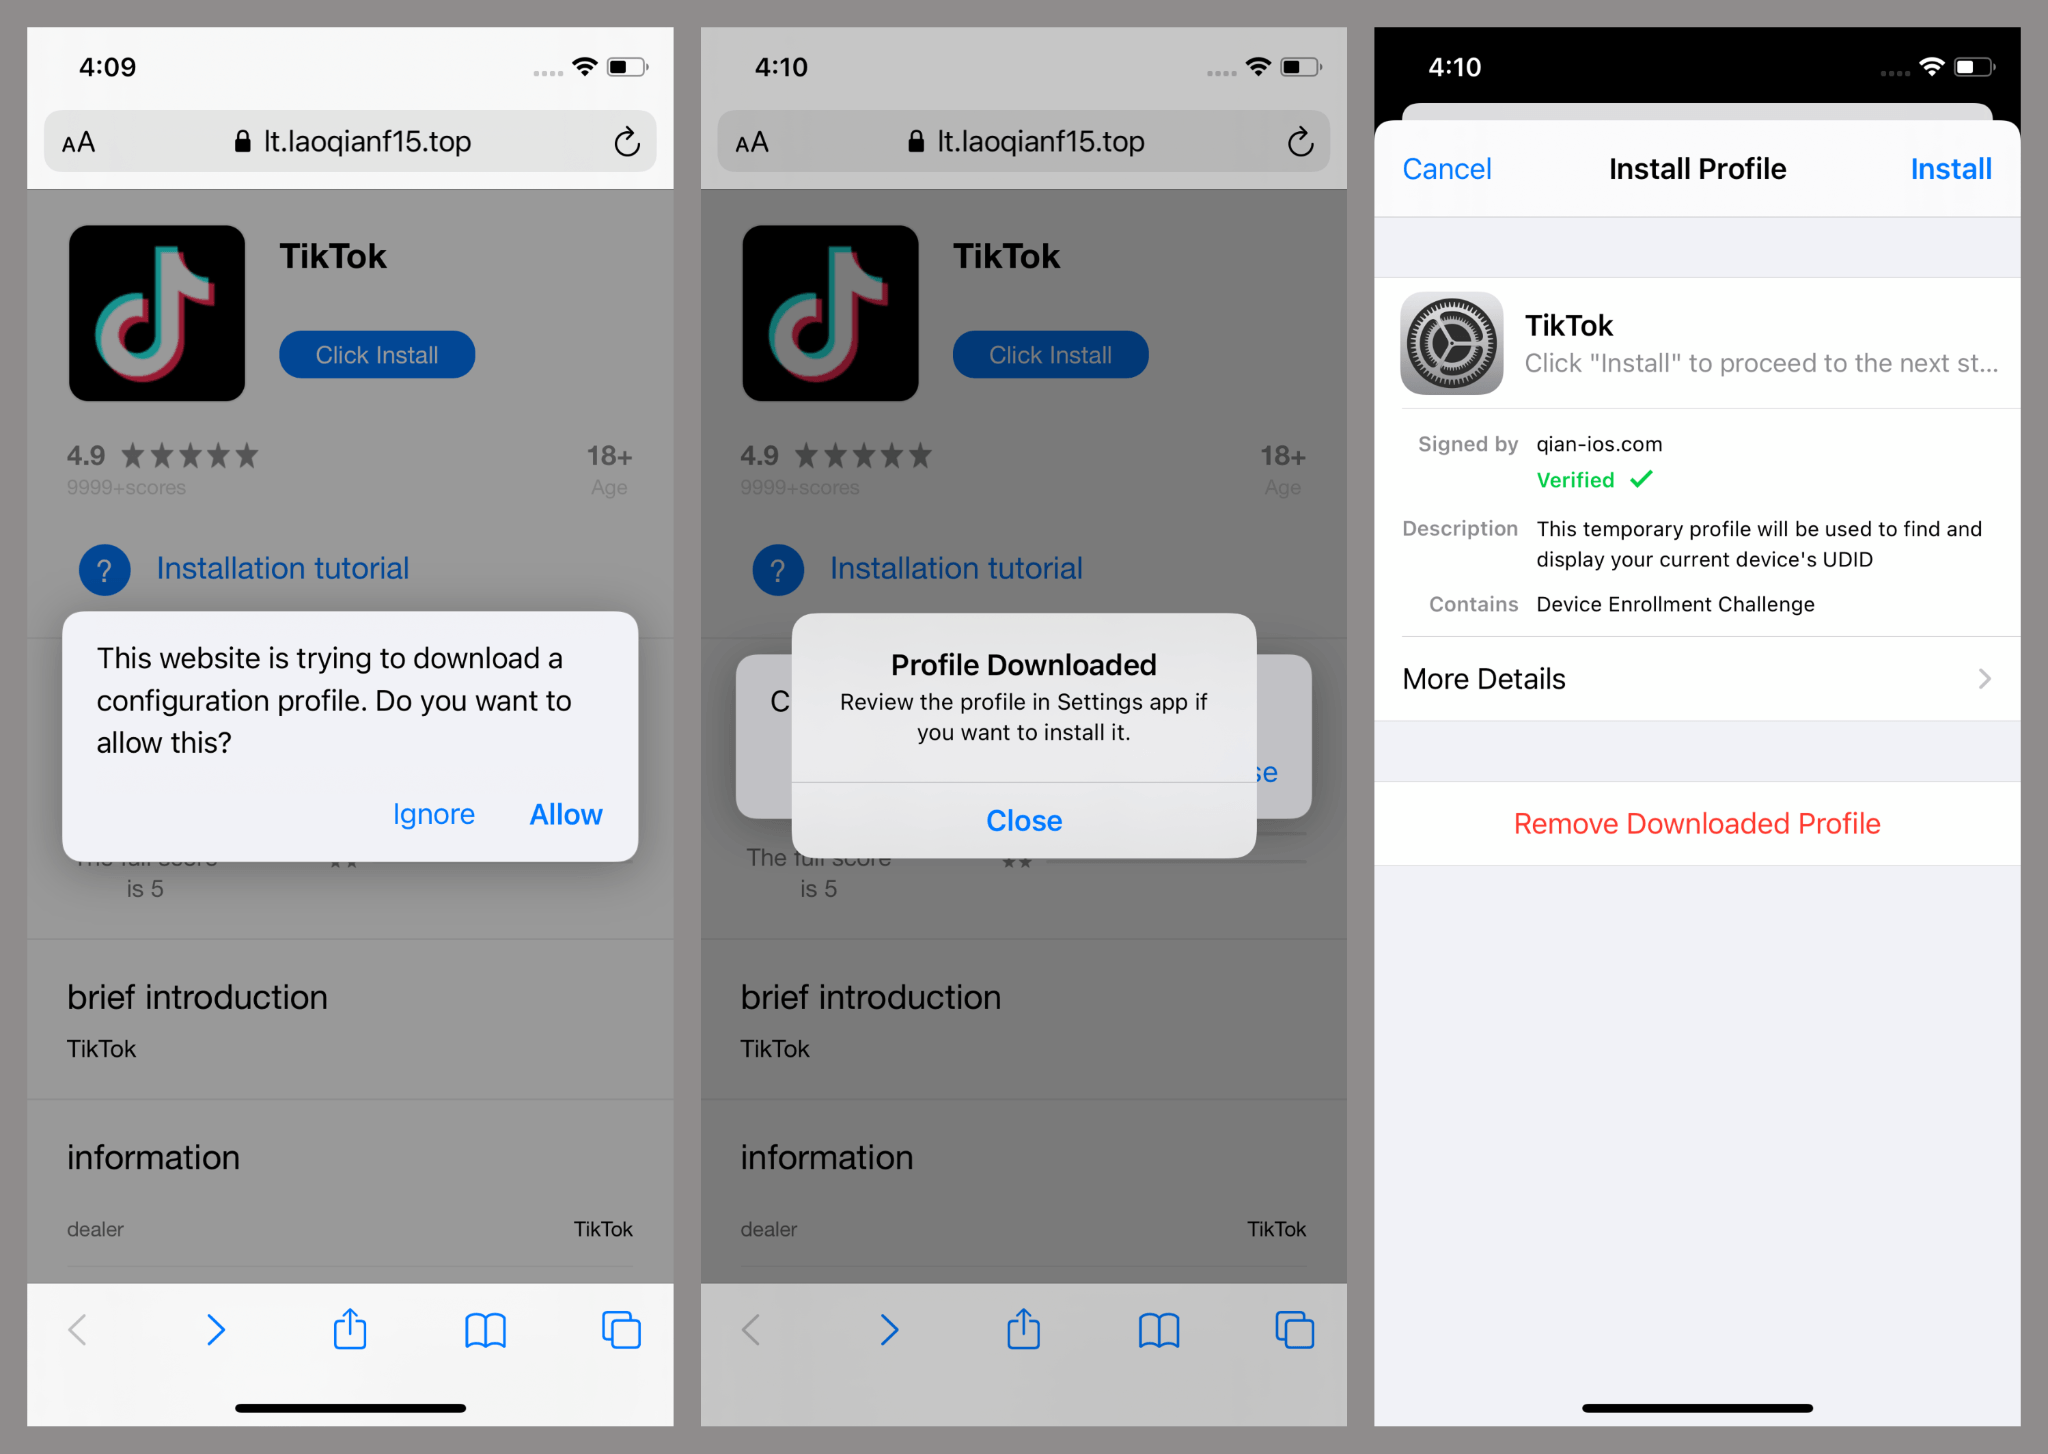
L'inscription et l'achat étaient restreints pour exiger des codes d'invitation, de sorte que les chercheurs n'ont pas pu déterminer la légitimité du magasin ou s'il était opérationnel. Les vecteurs d'infection iOS exploitent les profils d'entreprise du programme Apple Developer pour contourner les restrictions normales d'installation d'applications.
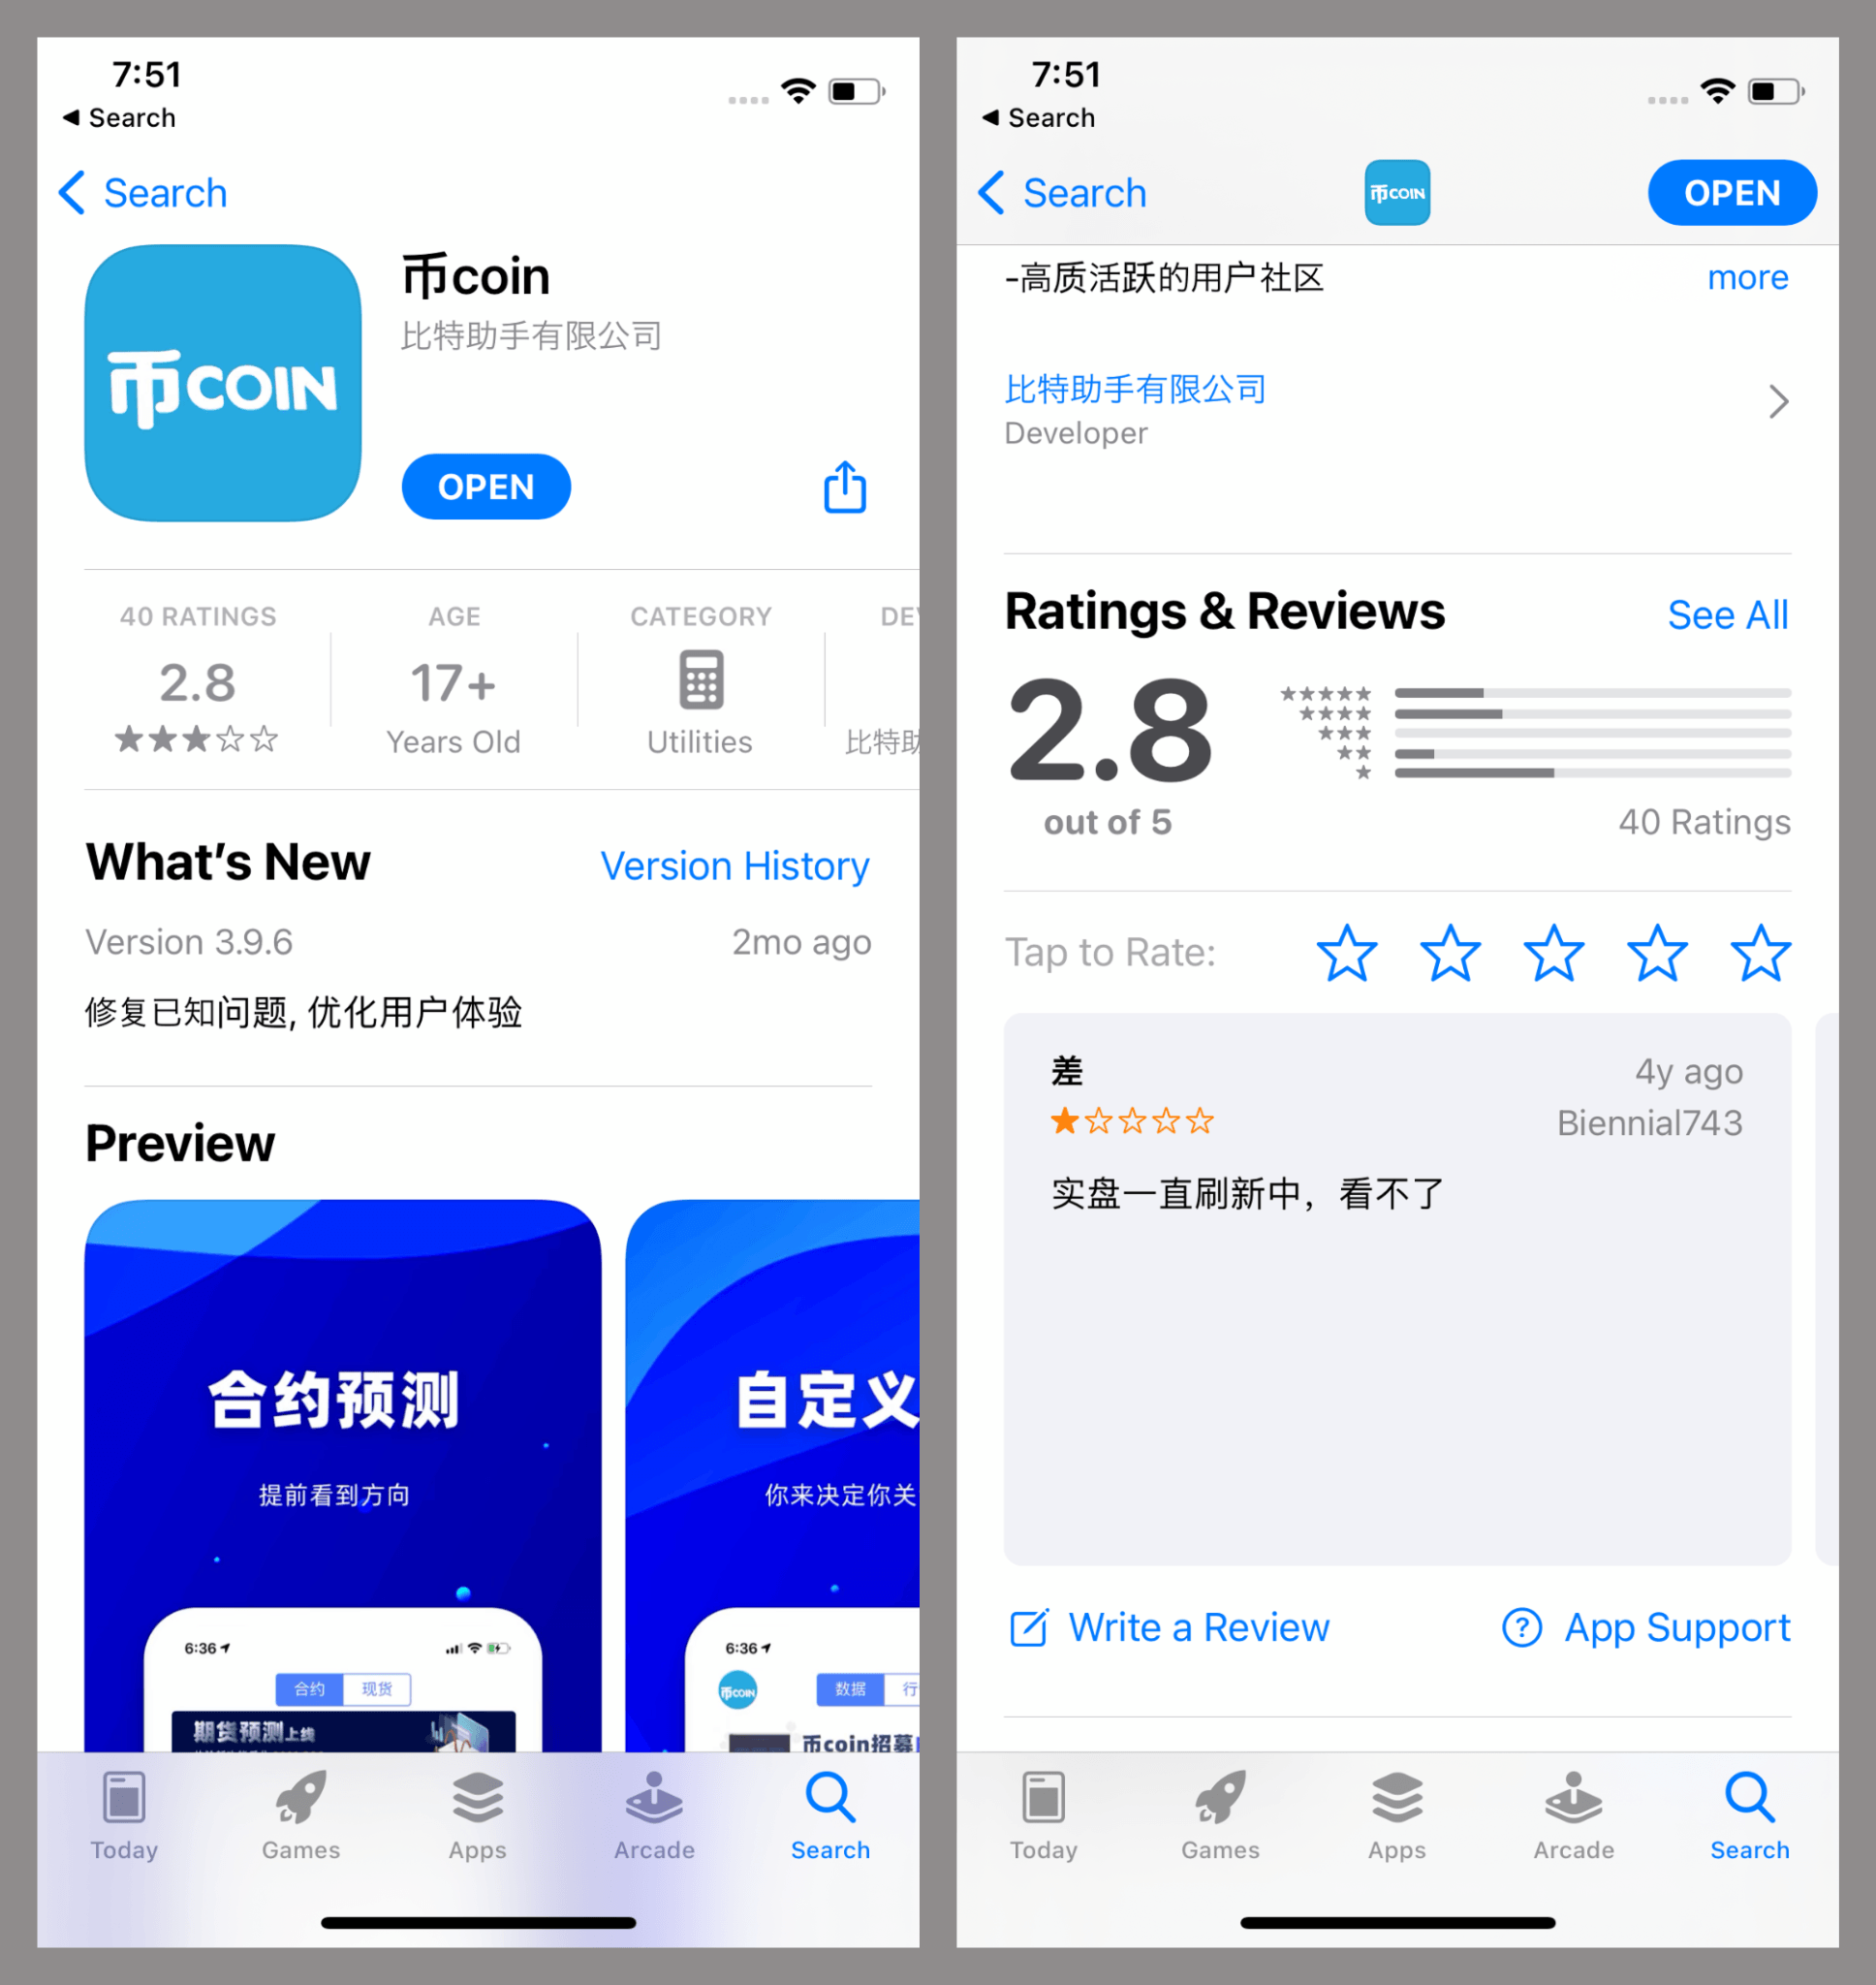
Les attaquants détournent les certificats d'entreprise pour la distribution d'applications au niveau des organisations, permettant l'installation d'applications malveillantes sur n'importe quel appareil sans l'approbation de l'App Store. L'utilisation abusive des profils d'entreprise est une tactique répandue employée par les développeurs d'applications inappropriées telles que les casinos en ligne, les cracks de logiciels et les modifications illégales.
Les versions infectées des applications TikTok iOS demandent des permissions pour la galerie photo au démarrage, ce qui est absent dans les versions authentiques de TikTok. Le malware est intégré dans des frameworks qui se font passer pour AFNetworking.framework et des classes AFImageDownloader modifiées ainsi que d'autres composants AFImageDownloaderTool.
Les variantes de logiciels malveillants Android volent des images via des applications à thème cryptomonnaie
Les versions Android de SparkKitty opèrent via des applications à thème crypto-monnaie avec du code malveillant intégré dans les points d'entrée. Le malware demande des fichiers de configuration contenant les adresses des serveurs de commande et de contrôle, les déchiffre en utilisant le chiffrement AES-256 en mode ECB avant d'établir une communication avec les serveurs distants.
Le vol d'images se produit par le biais de processus en deux étapes impliquant l'empreinte numérique de l'appareil et des mécanismes de téléchargement sélectif. Le logiciel malveillant crée des hachages MD5 combinant l'IMEI de l'appareil, les adresses MAC et des UUID aléatoires, stockant ces identifiants dans des fichiers sur le stockage externe.
Les applications de casino utilisent l'intégration du framework LSPosed, fonctionnant comme des modules Xposed malveillants qui accrochent les points d'entrée des applications. Une application de messagerie infectée avec des fonctionnalités d'échange de cryptomonnaies a atteint plus de 10 000 installations sur Google Play avant son retrait suite aux notifications de Kaspersky.
Les applications web progressives (PWA) se propagent via des plateformes d'arnaque publicisant des schémas de Ponzi sur les réseaux sociaux populaires. Ces pages contenant des PWA invitent les utilisateurs à télécharger des fichiers APK qui enregistrent des gestionnaires de téléchargement de contenu, traitant les images JPEG et PNG via la technologie de reconnaissance optique de caractères (OCR) de Google ML Kit pour identifier les captures d'écran contenant du texte.
Ne vous contentez pas de lire les actualités crypto. Comprenez-les. Abonnez-vous à notre newsletter. C'est gratuit.
Avertissement. Les informations fournies ne constituent pas des conseils en matière d'investissement. Cryptopolitan.com ne saurait être tenue responsable des investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement de mener vos propres recherches et/ou de consulter un professionnel qualifié avant de prendre toute décision d'investissement.

Vignesh Karunanidhi
Vignesh est rédacteur de contenu crypto, journaliste crypto, éditeur de contenu et gestionnaire des médias sociaux. Il a travaillé avec Watcher.guru, BeInCrypto, CoinGape, Milkroad et Airdrops pendant plus de 6 ans. Ses compétences dans la couverture des actualités technologiques, robotiques, commerciales et de l'IA ont été affinées grâce à un master en commerce.









